
/База знаний
12 ноября 2026
CVSS 3.1: как оценить критичность уязвимости
Как оценить уязвимость по CVSS 3.1 для bug bounty: восемь базовых метрик, примеры расчёта и типичные ошибки при составлении отчёта.350
147
Часть 2. Продолжение статьи «CVSS 3.1: как оценить критичность уязвимости».
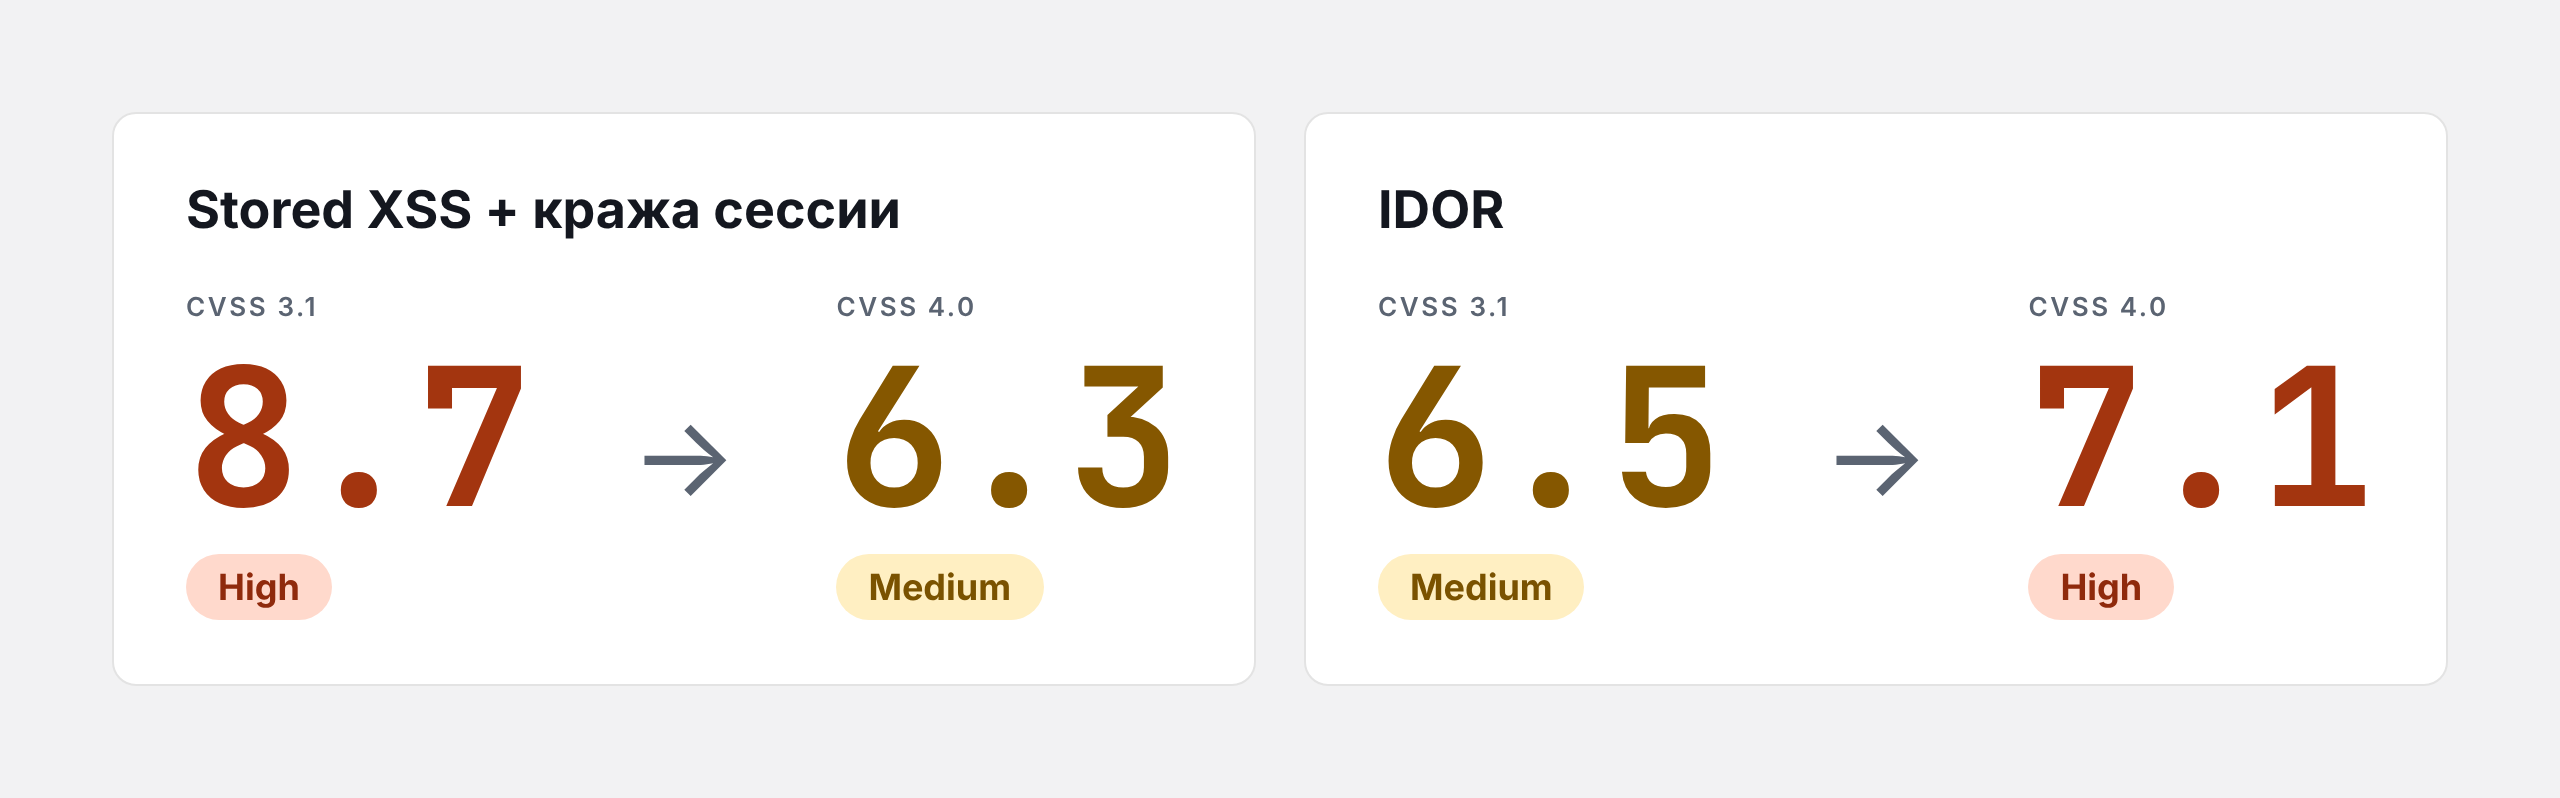
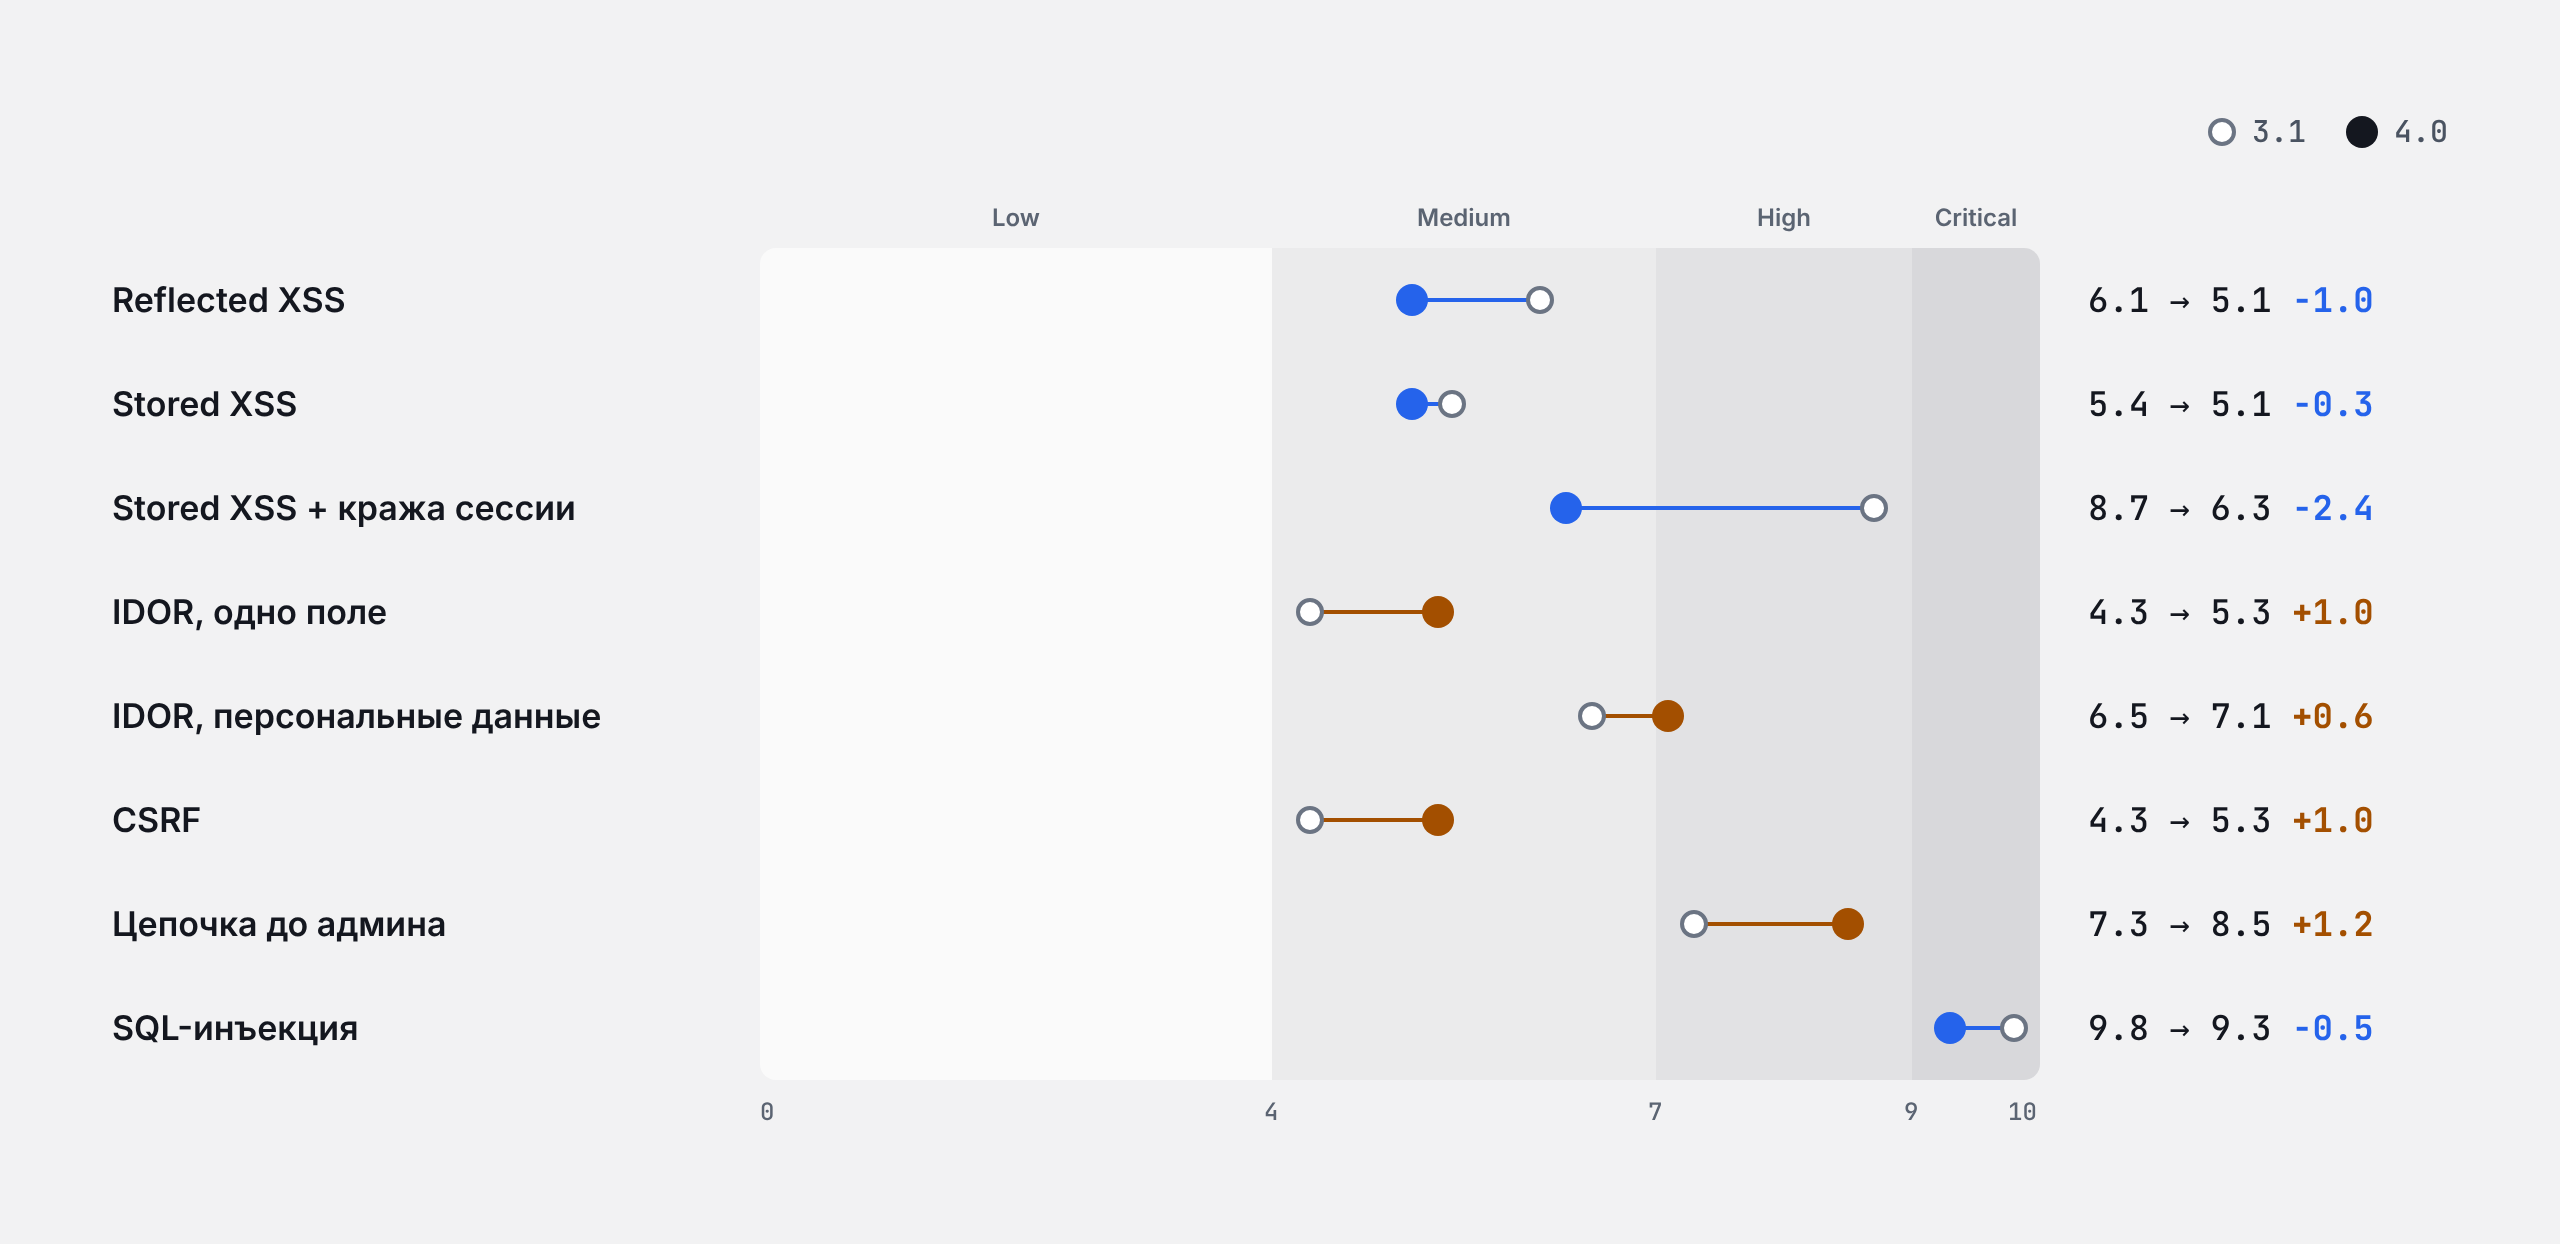
Одна и та же уязвимость в разных версиях стандарта может получить разный уровень критичности. Так, stored XSS с кражей сессии в CVSS 3.1 оценивается в 8.7 (High), а в CVSS 4.0 — уже в 6.3 (Medium). А вот IDOR с доступом к персональным данным, наоборот, вырастает с 6.5 (Medium) до 7.1 (High).
Новая версия не просто занижает или завышает оценки, а обоснованно перераспределяет их.
В первой части мы столкнулись со странностью: stored XSS, которая срабатывает у каждого посетителя страницы, получала меньше баллов, чем reflected XSS, для которой жертву ещё нужно уговорить перейти по ссылке.
Обычный просмотр комментария считался полноценным «действием жертвы» наравне с переходом по подозрительной ссылке. Версия 3.1 просто не различает эти ситуации. В CVSS 4.0 обе уязвимости уже получают одинаковые 5.1 балла. Позже мы разберёмся, за счёт чего.
У версии 3.1 есть три слабых места, которые чаще всего вызывают споры. Первое — Scope: решить, изменилась ли область воздействия, бывает непросто, а от этого балл меняется сразу на несколько единиц. Второе — сложность атаки: в одну метрику AC попадает и сложность самого эксплойта, и условия, которые от атакующего не зависят, например необходимость выиграть гонку. Третье — взаимодействие с пользователем: у метрики UI есть всего два значения, поэтому открыть страницу и перейти по присланной ссылке для неё одно и то же. Все три места в CVSS 4.0 переработаны.
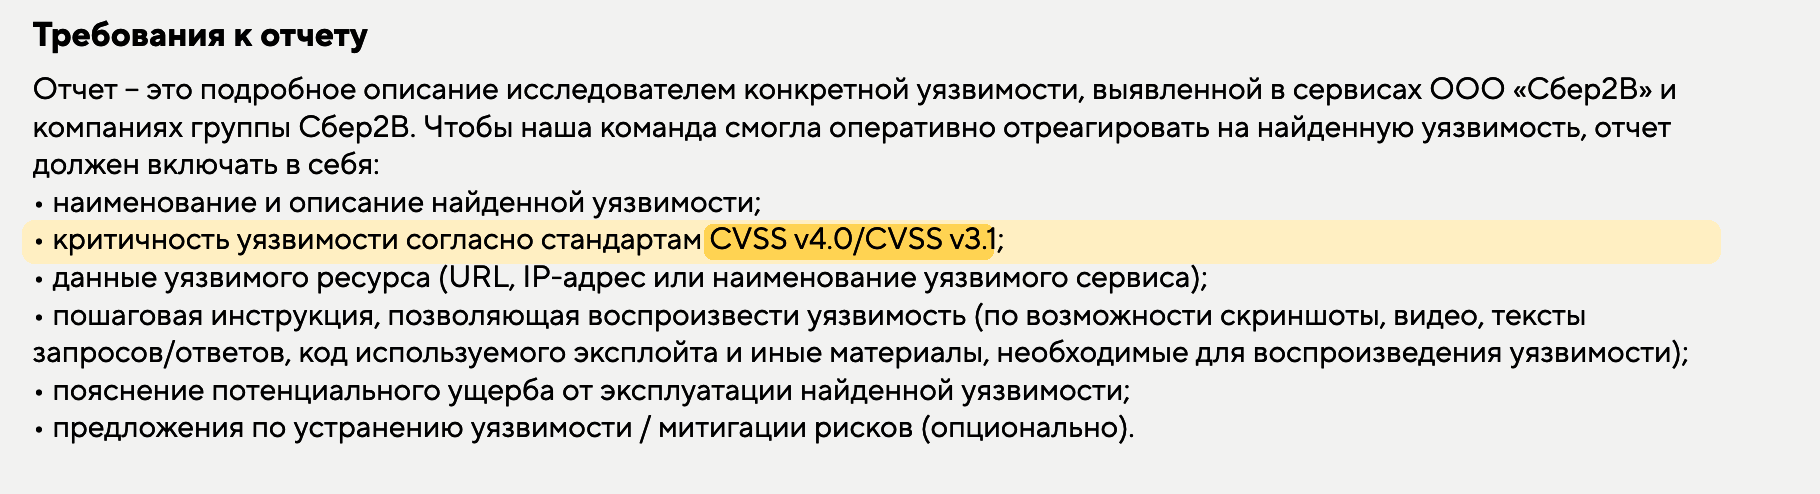
На практике переход идёт постепенно. Иностранные площадки, такие как HackerOne и Bugcrowd, уже позволяют считать оценку и по 3.1, и по 4.0, а какую версию использовать, решает программа. Российские площадки пока остаются преимущественно на версиях 3.x: на BI.ZONE Bug Bounty встроенный калькулятор работает по 3.0, а на Standoff 365 вектор по-прежнему пишется вручную в тексте отчёта. При этом версию чаще всего задаёт сама программа: одни прямо требуют оценку по 3.1, другие ориентируются на 3.0. Но некоторые новые программы, например Сбер2B ЭДО, уже принимают и CVSS 4.0. Поэтому разбираться в CVSS 4.0 стоит уже сейчас.
Изменений много, но две группы метрик из первой части никуда не делись: «Как атакуют?» и «Что ломается?». Зато поменялся их состав. В первую добавилась метрика AT, а у UI стало три значения вместо двух. Вторая лишилась Scope, а последствия теперь оцениваются отдельно для уязвимой системы и для последующих.
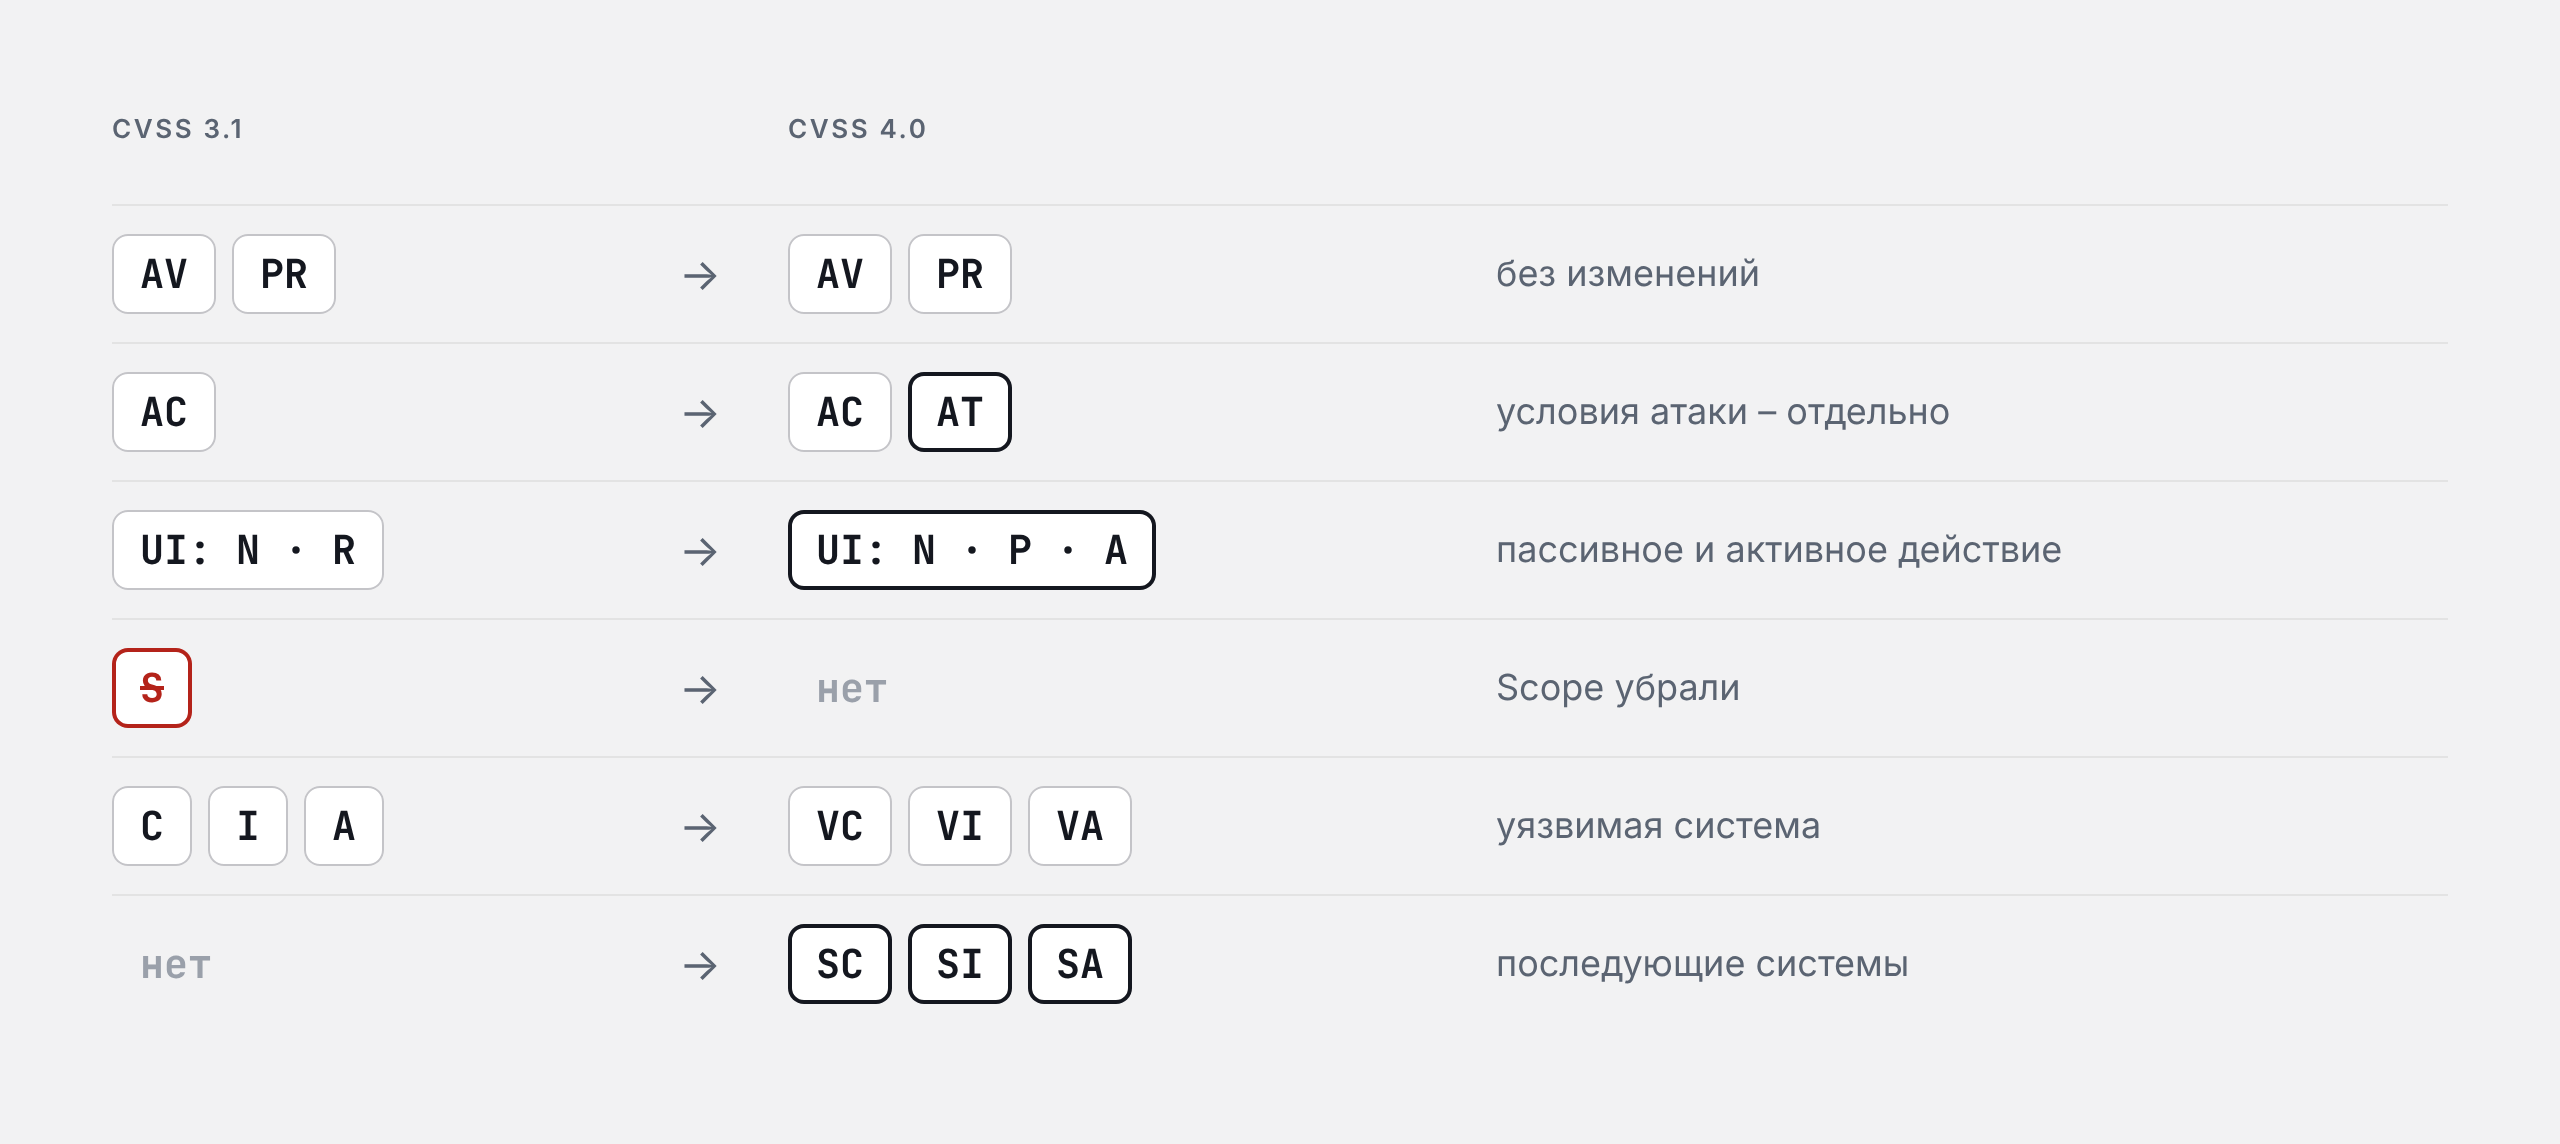
Самой спорной метрики из версии 3.1 больше нет. Вместо неё последствия атаки теперь считаются отдельно для самой уязвимой системы (VC, VI, VA) и для последующих систем (SC, SI, SA). Подробнее разберёмся чуть позже.
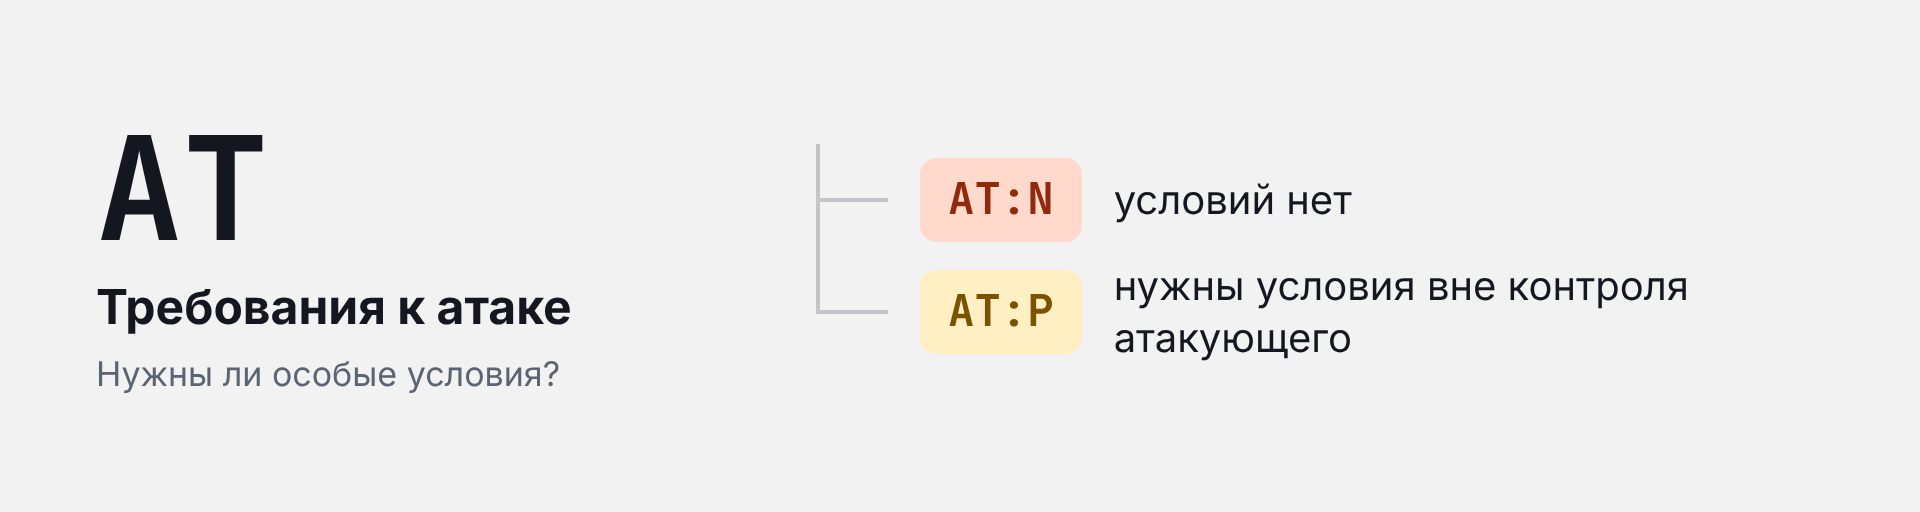
Метрика AT (Attack Requirements, требования к атаке) отвечает на вопрос, зависит ли успех атаки от условий, на которые мы не можем повлиять.
Значение N (None) ставится, когда таких условий нет и атака даёт повторяемый результат. Значение P (Present) выбирается, когда успех зависит от обстоятельств вне нашего контроля: например, от состояния гонки или положения между клиентом и сервером. В первой части именно эти случаи давали AC:H, теперь они переехали в AT.
Метрика AC при этом осталась, но стала уже. Теперь H ставится, только если атакующему нужно обойти защитные механизмы или раздобыть секрет цели вроде ключа. Правило из первой части не меняется: если надо знать или подобрать идентификатор чужого объекта, то сложность всё равно остаётся низкой.
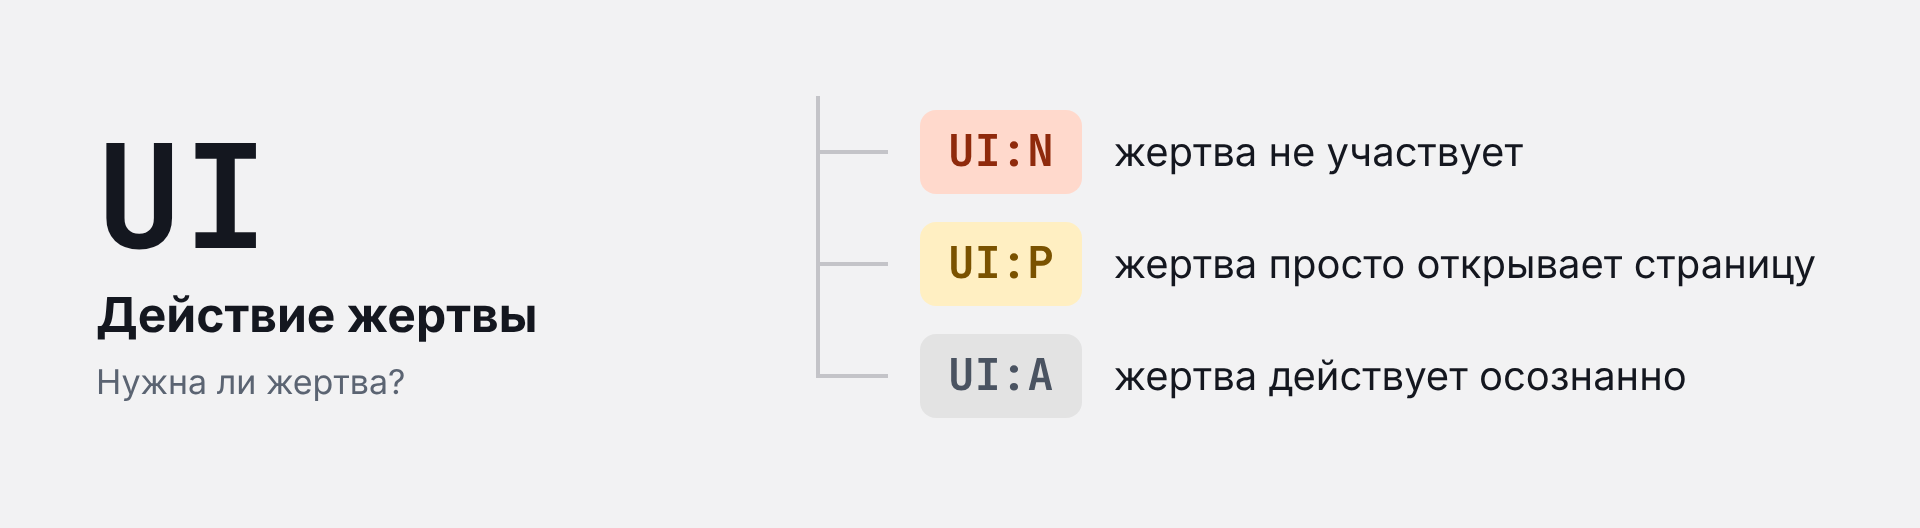
Метрика UI (User Interaction, взаимодействие с пользователем) по-прежнему отвечает на вопрос, нужно ли для атаки участие жертвы. Но вариантов значений теперь уже три.
Значение N (None) ставится, когда жертва не нужна.
А само действие жертвы разделили на пассивное и активное. P (Passive) выбирается, когда жертве достаточно делать то, что она и так делает: открыть страницу или посмотреть комментарий. Так работает stored XSS. A (Active) ставится, когда жертва должна совершить осознанное действие: перейти по присланной ссылке, загрузить файл или проигнорировать предупреждение браузера. Так работает reflected XSS.
Пассивное взаимодействие оценивается выше активного, ведь чем меньше нужно от жертвы, тем опаснее уязвимость. Теперь просмотр комментария больше не приравнивается к переходу по подозрительной ссылке.
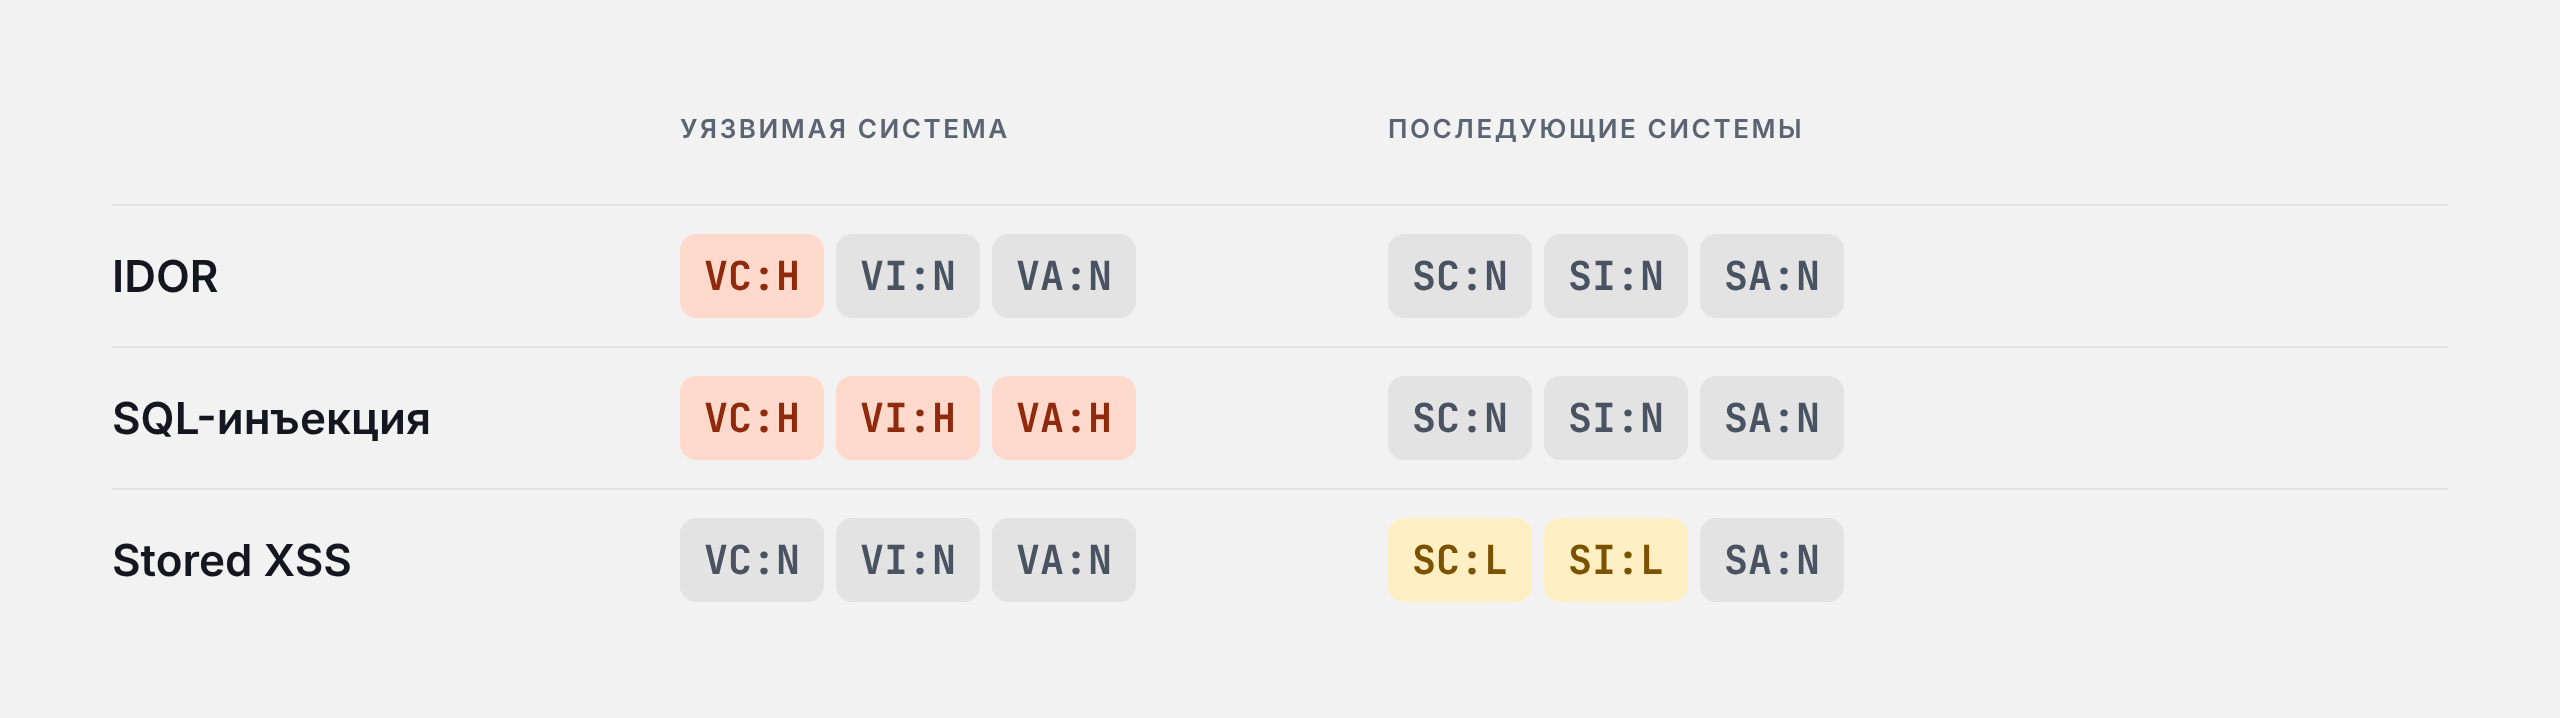
Метрики VC, VI, VA и SC, SI, SA заменили C, I, A и отвечают на тот же вопрос: что именно нарушается — конфиденциальность, целостность или доступность. Значения тоже прежние: H (High), L (Low) и N (None), и выбираются они по тем же правилам, что и в первой части.
Разница лишь в том, что теперь на этот вопрос нужно ответить дважды. Сначала для самой уязвимой системы (VC, VI, VA), потом для последующих (SC, SI, SA). Если атака не выходит за пределы уязвимой системы, как при IDOR, то SC, SI и SA просто получают N.
Прикинуть балл в уме больше не получится. Формулы в CVSS 4.0 нет, а сама оценка берётся из таблицы, поэтому считать её нужно только в калькуляторе.
Вместо формулы все возможные векторы, а их около 15 миллионов, разбили на 270 групп — макровекторов. Эксперты FIRST сравнивали векторы между собой и присвоили каждой группе свой балл. Внутри группы оценка немного корректируется: чем дальше вектор от самого опасного в своей группе, тем ниже балл.
Макровектор записывается шестью цифрами, по одной на каждую группу метрик из таблицы, где ноль — самый опасный уровень.
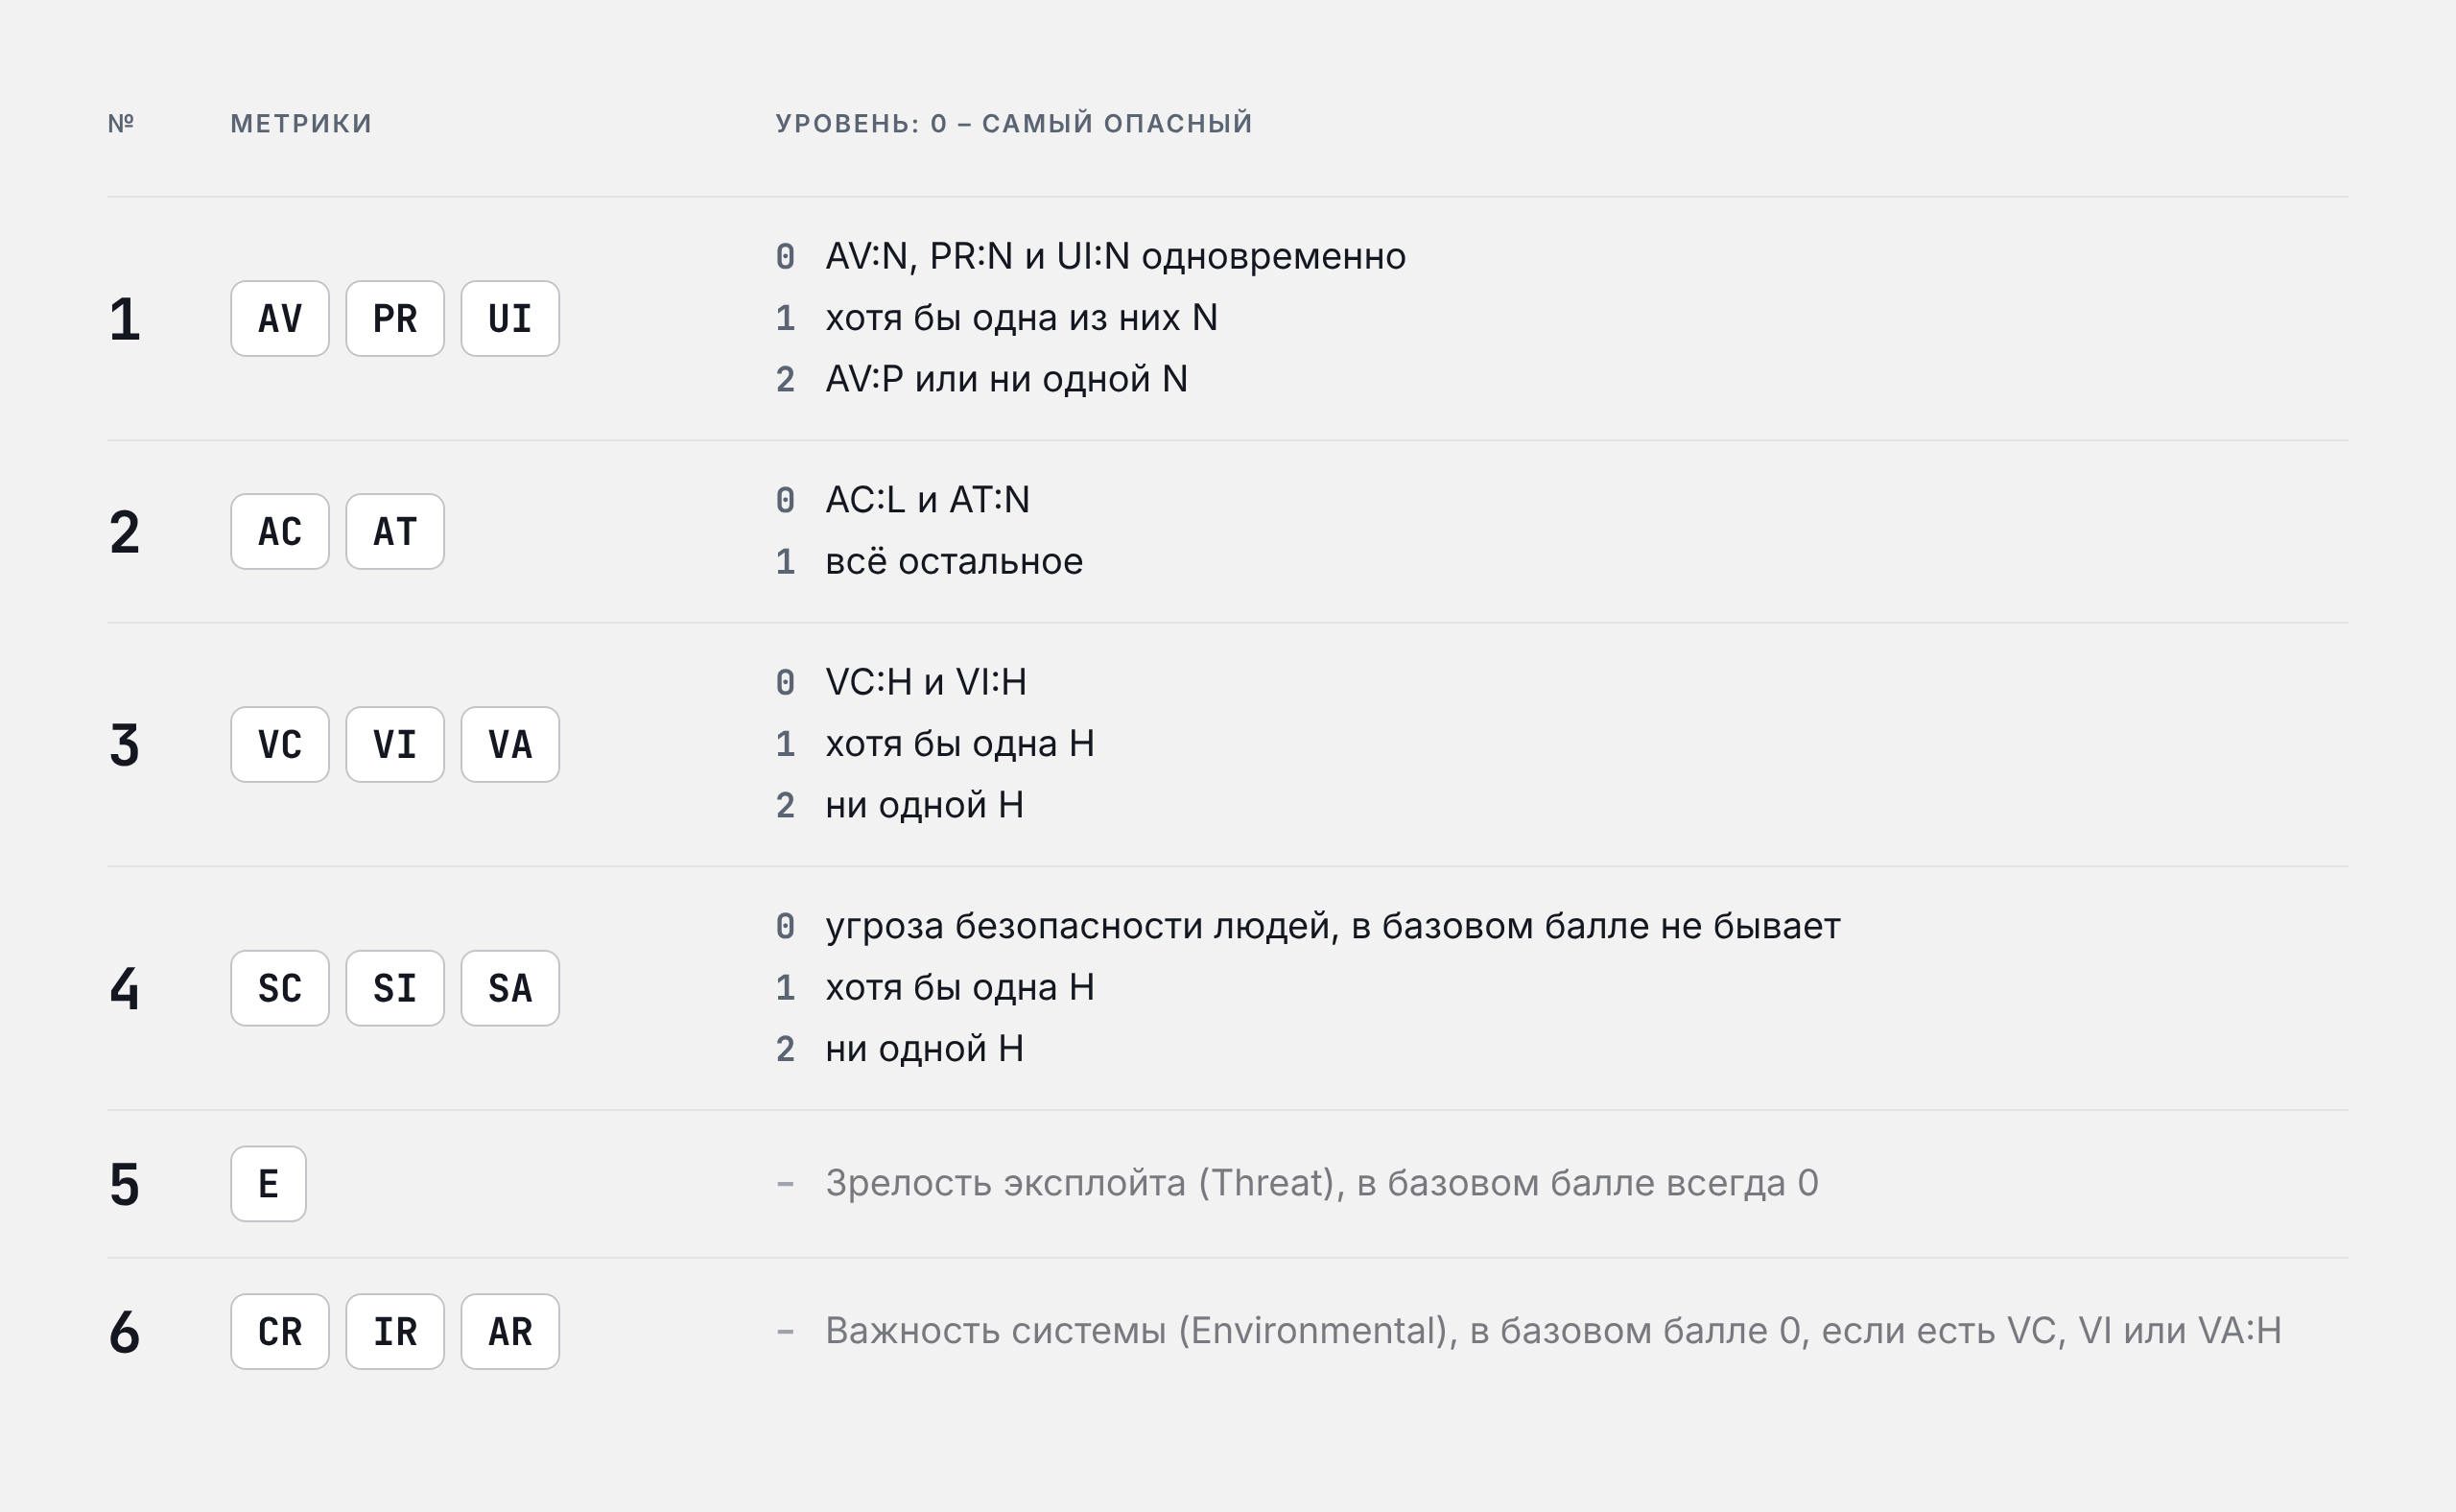
Первые четыре цифры зависят от метрик, которые мы выставляем сами. Пятая и шестая относятся к группам Threat и Environmental: их заполняет компания, а в базовом балле стандарт подставляет худший вариант. Сам макровектор в отчёт писать не нужно — его считает калькулятор.
Например, у IDOR с доступом к персональным данным макровектор 101200 и балл 7.1, а у stored XSS с кражей сессии — 102101 и 6.3. Разница в третьей и четвёртой цифрах: у IDOR ущерб приходится на уязвимую систему, а у XSS — только на последующую.
Шестая цифра у них тоже отличается, но это следствие той же разницы: у IDOR есть VC:H, а у XSS нет.
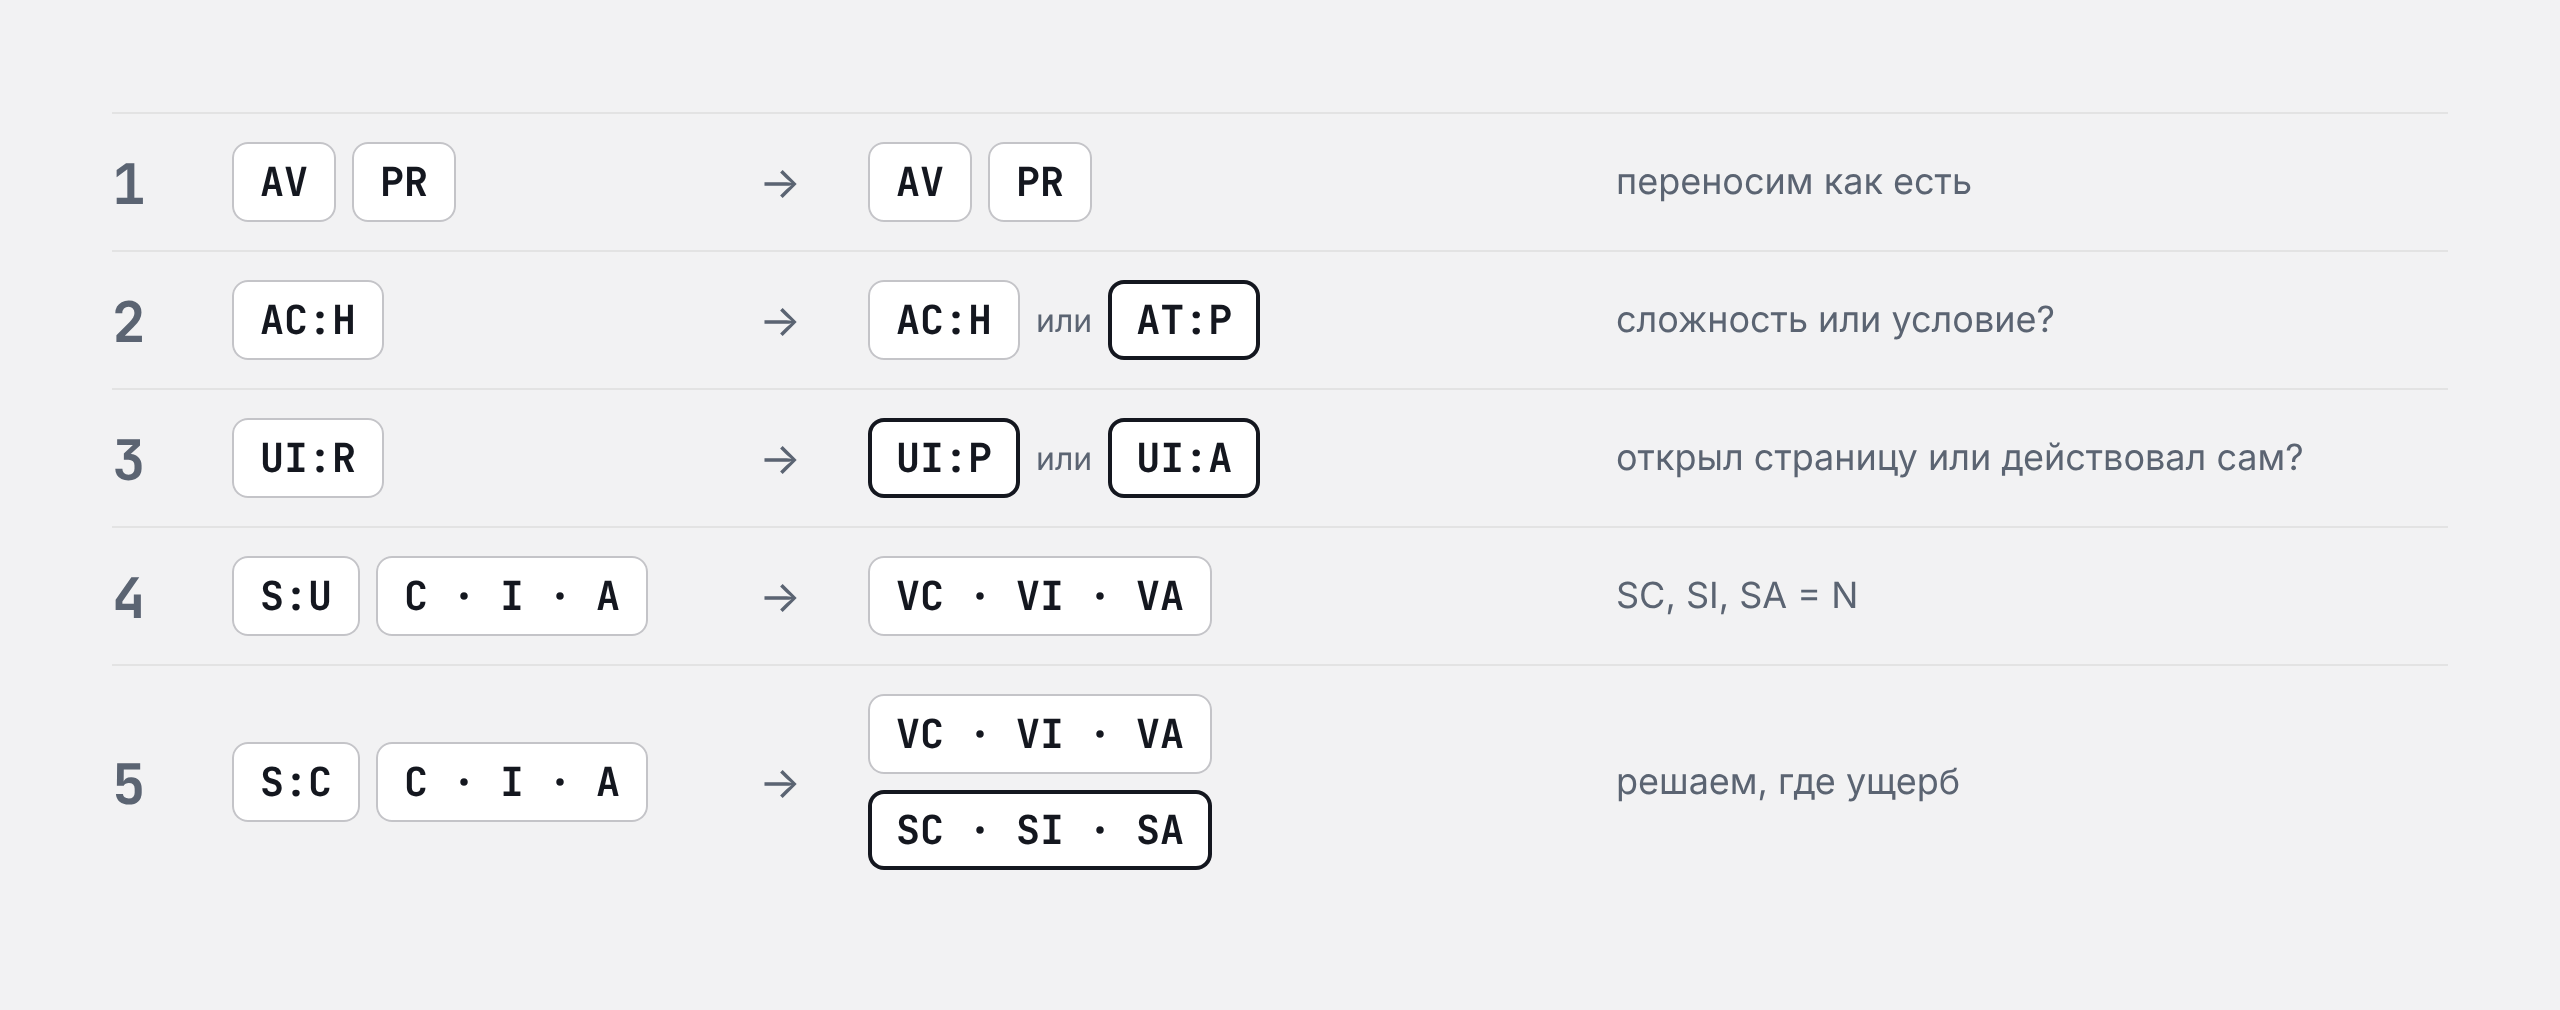
Вектор из версии 3.1 переводится в 4.0 за пять шагов. Большая часть метрик переносится как есть, подумать придётся только в трёх местах. Если стояло AC:H, нужно понять, сложность ли это самого эксплойта или условие окружения, которое теперь записывается как AT:P. Если стояло UI:R, нужно решить, пассивное это действие жертвы (P) или осознанное (A). А если стоял Scope Changed, нужно решить, где именно причинён ущерб — в уязвимой системе, в последующей или в обеих сразу.
Теперь пересчитаем по CVSS 4.0 примеры из первой части. Сами уязвимости и сценарии атак остаются прежними, поменяется только итоговая оценка.
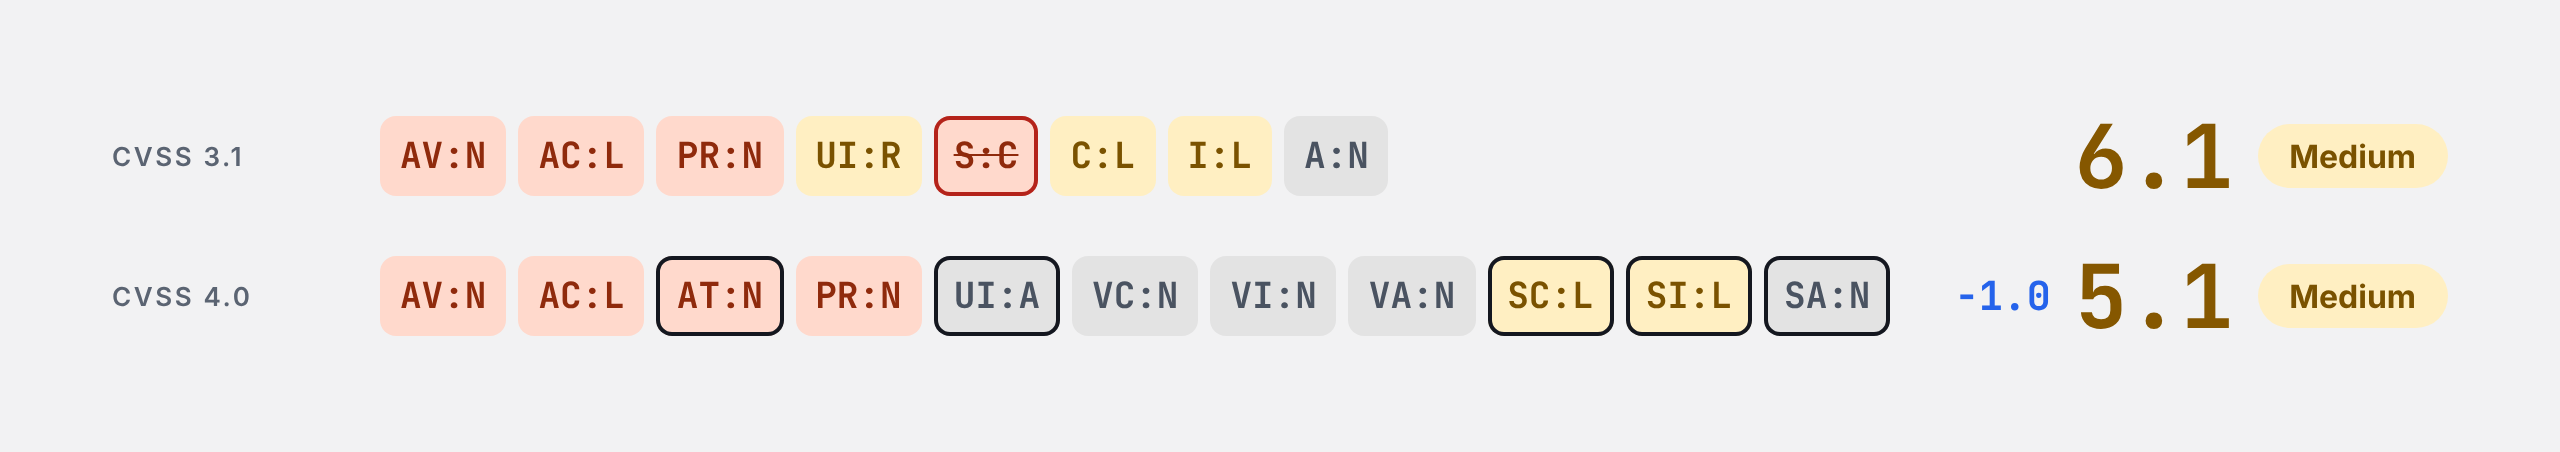
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:A/VC:N/VI:N/VA:N/SC:L/SI:L/SA:NНачнём с той же страницы поиска, которая без фильтрации выводит запрос обратно на страницу. Жертве по-прежнему нужно перейти по присланной ссылке, а это осознанное действие, поэтому UI принимает значение A.
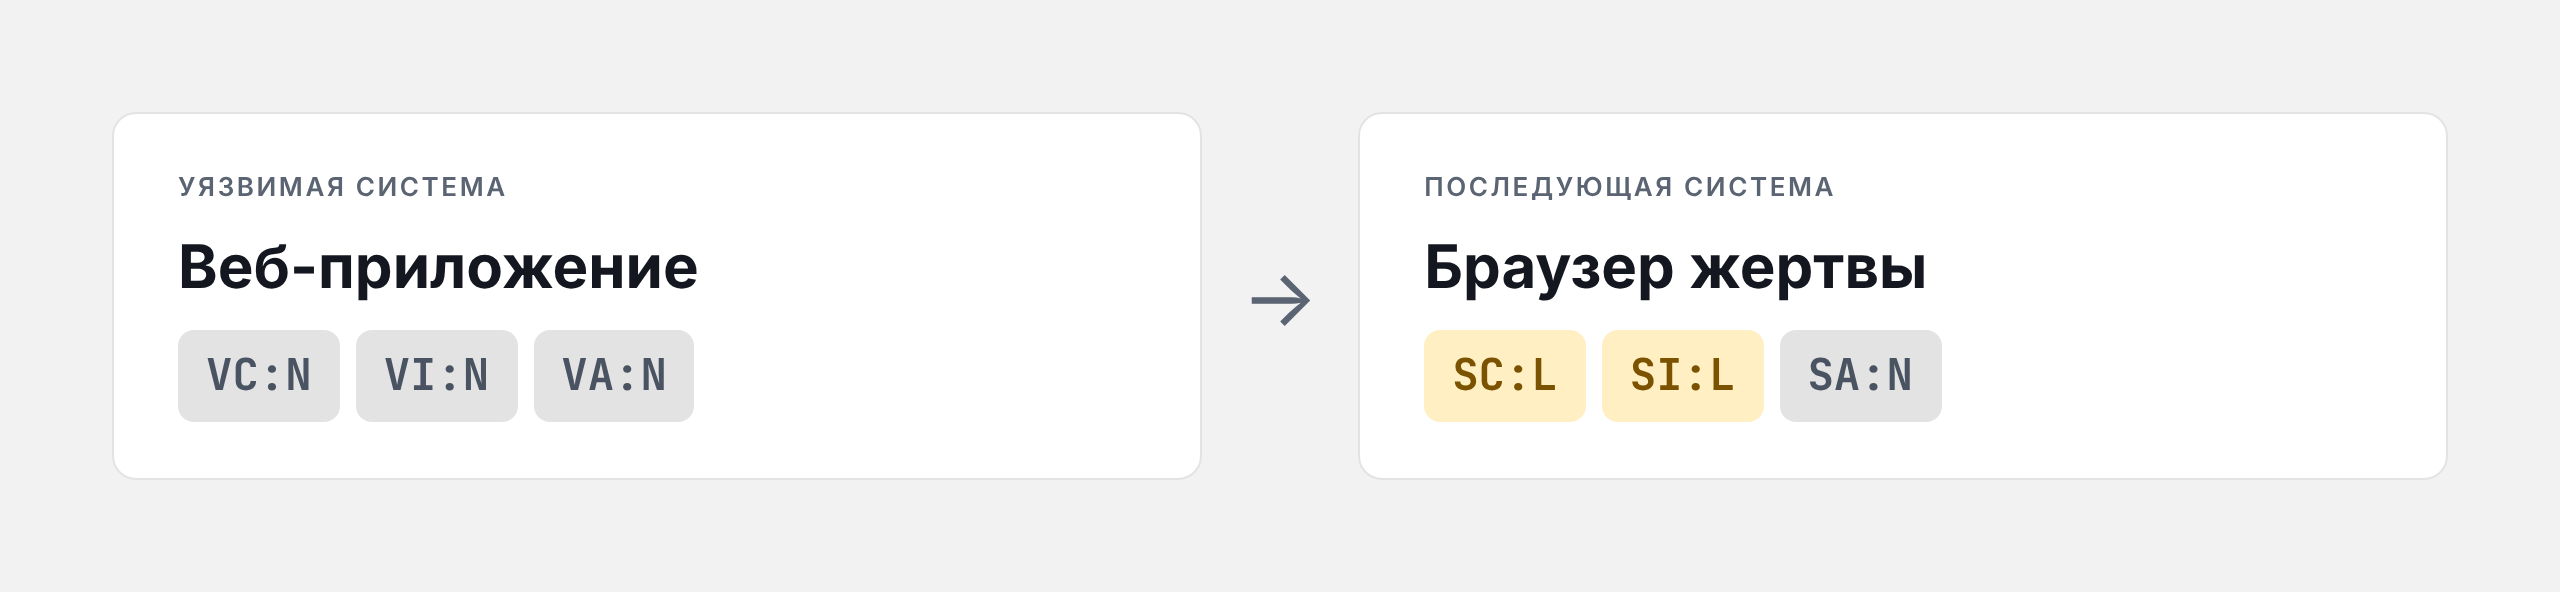
Вместо Scope теперь нужно решить, где именно причинён ущерб. Само веб-приложение не страдает, поэтому VC, VI и VA получают N. Скрипт выполняется в браузере жертвы, то есть в сторонней системе, и там конфиденциальность и целостность оцениваются как L — так же, как C и I в первой части.
В итоге получаем 5.1 вместо 6.1, а уровень остаётся Medium.
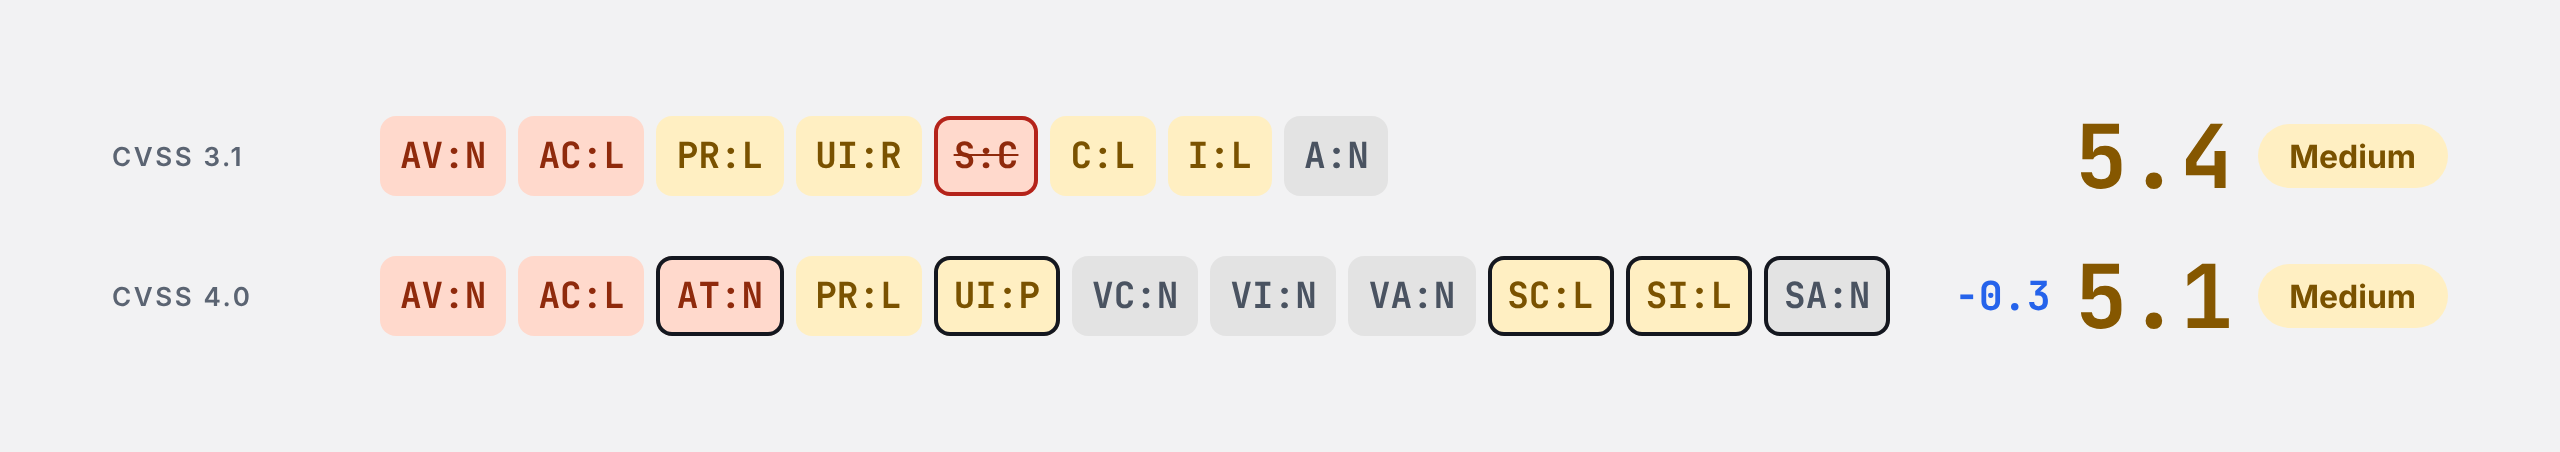
CVSS:4.0/AV:N/AC:L/AT:N/PR:L/UI:P/VC:N/VI:N/VA:N/SC:L/SI:L/SA:NСкрипт сохранён в комментарии. Для атаки нам по-прежнему нужна учётная запись (PR — L), но жертве достаточно просто открыть страницу, поэтому UI — P. Последствия те же, что и у reflected XSS, сам ущерб приходится на браузер жертвы.
Здесь и решается странность из первой части, свойственная версии 3.1. Пассивное взаимодействие весит больше активного и компенсирует требование к аккаунту, поэтому stored XSS получает те же 5.1, что и reflected. В версии 3.1 она оценивалась ниже: 5.4 против 6.1.
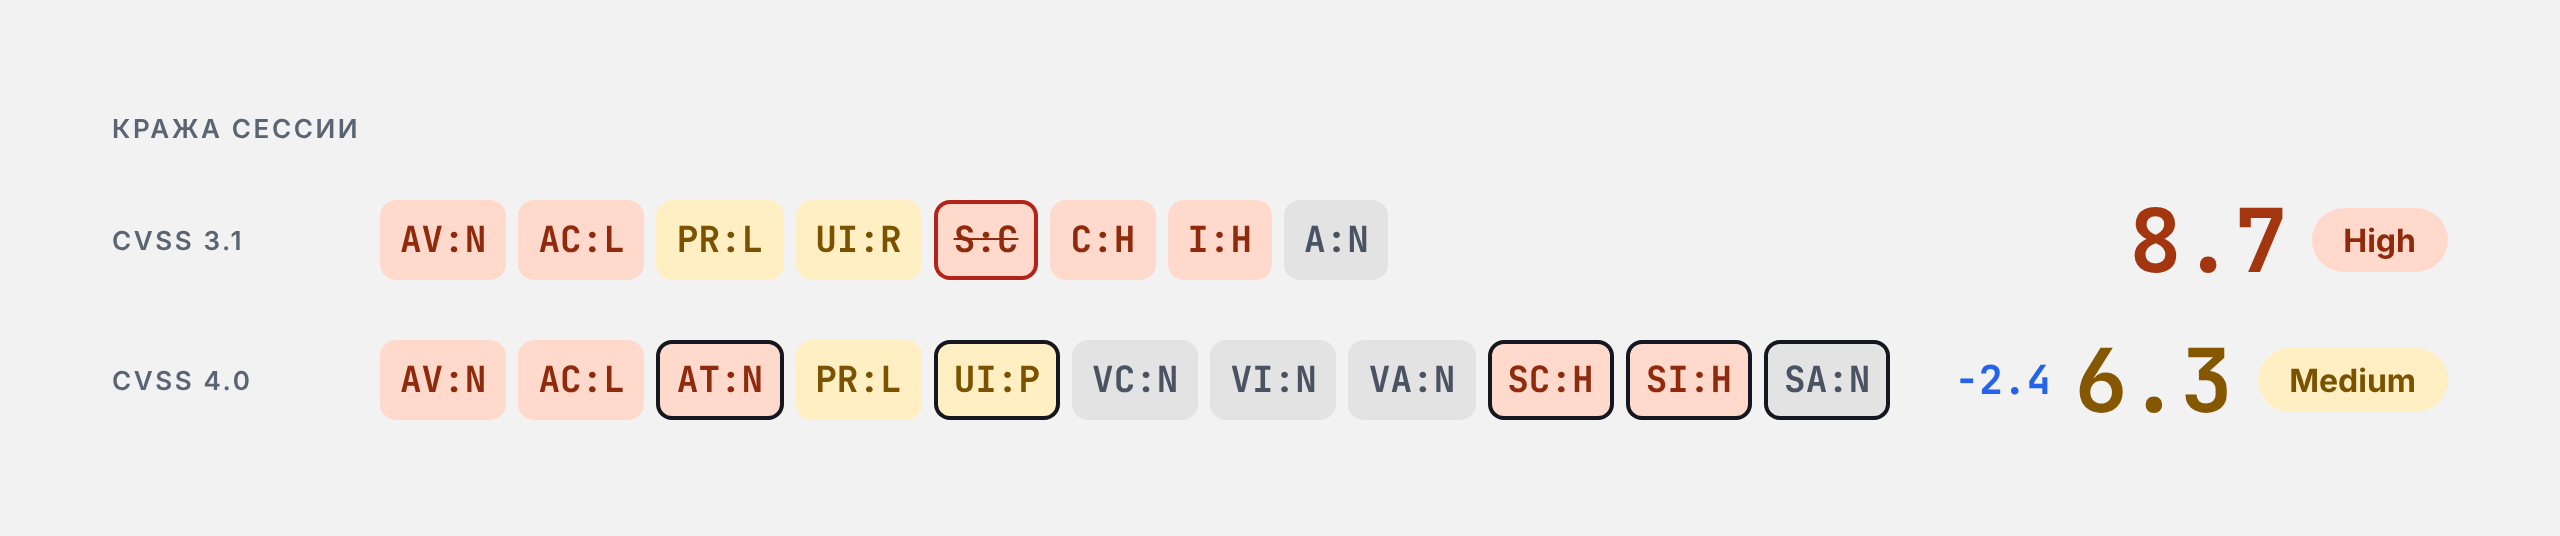
А вот с кражей сессии всё интереснее. В версии 3.1 доказанная кража сессии поднимала C и I до H, а балл до 8.7. В 4.0 мы поднимаем до H метрики SC и SI, но ущерб по-прежнему приходится на последующую систему, а она весит меньше уязвимой. В итоге получаем всего 6.3, и High уже превращается в Medium.
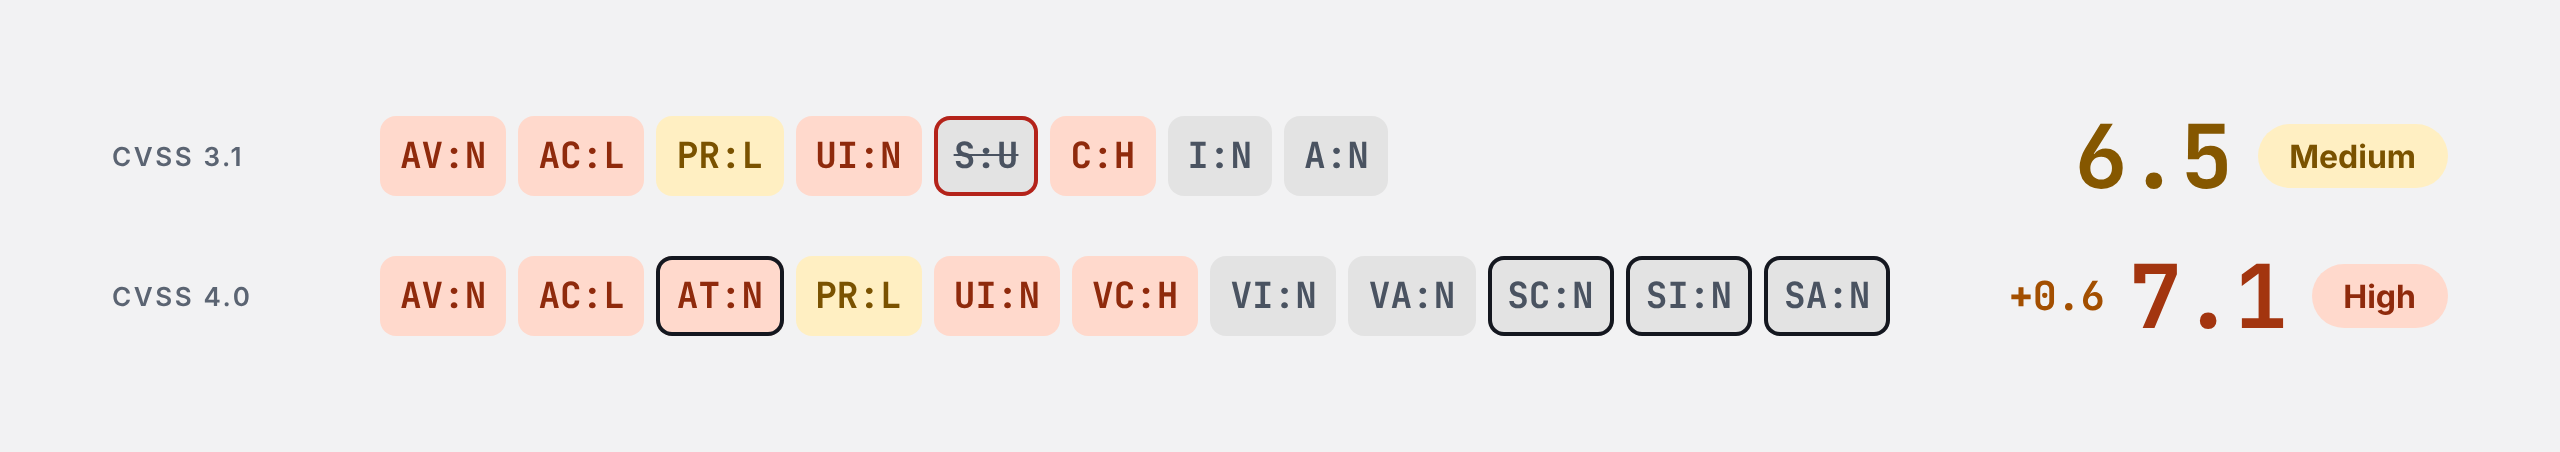
CVSS:4.0/AV:N/AC:L/AT:N/PR:L/UI:N/VC:H/VI:N/VA:N/SC:N/SI:N/SA:NС IDOR всё проще. Мы всё так же меняем номер заказа в запросе и получаем чужие персональные данные. Нужен собственный аккаунт (PR — L), жертва не участвует (UI — N), а все последствия остаются внутри приложения, поэтому VC — H, а SC, SI и SA получают N.
Вектор почти не изменился, а оценка выросла с 6.5 до 7.1, и уровень поднялся с Medium до High. Варианты из первой части тоже подросли: раскрытие одного некритичного поля даёт 5.3 вместо 4.3, а возможность ещё и изменять чужие данные — 8.6 вместо 8.1.
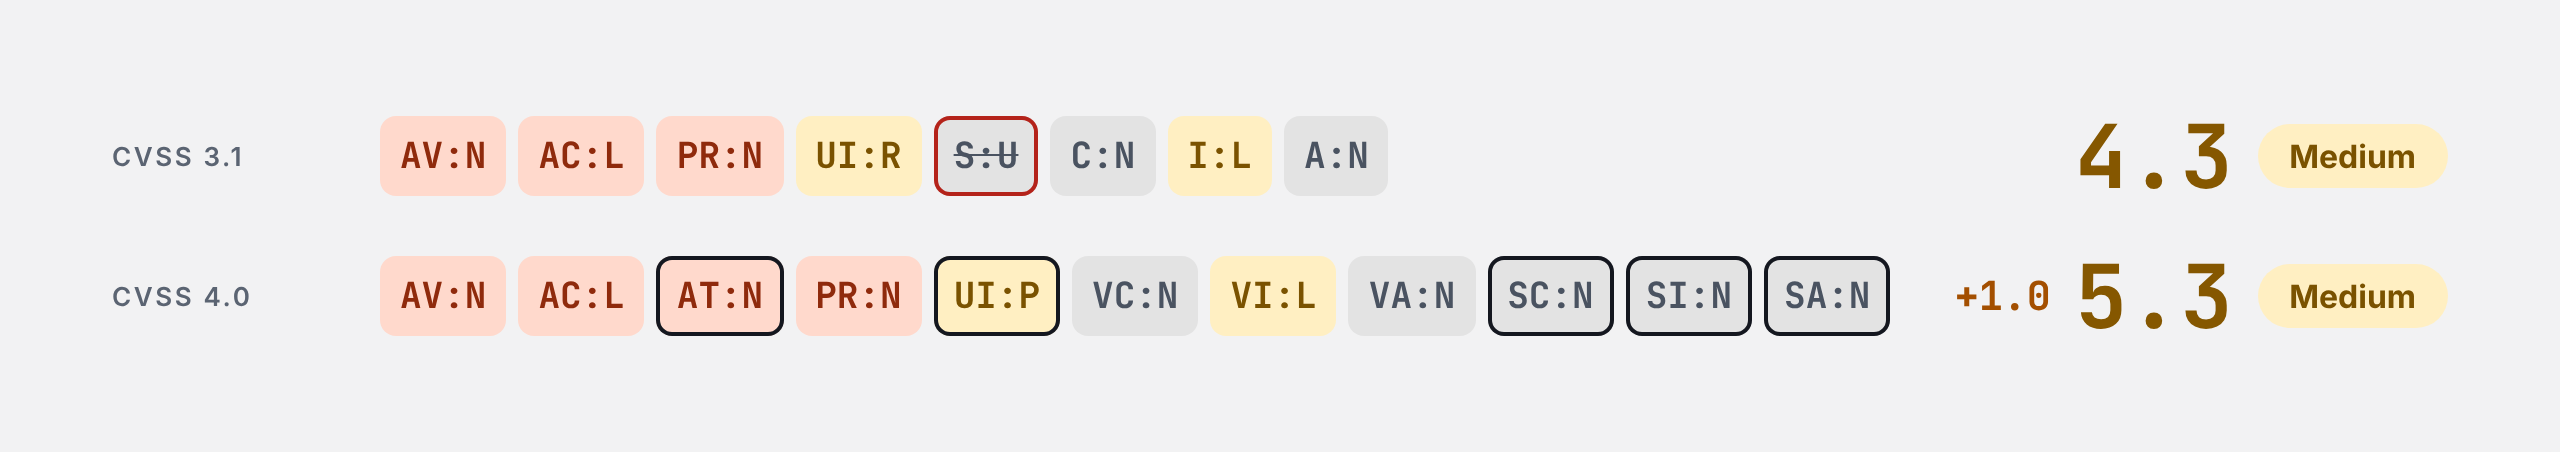
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:P/VC:N/VI:L/VA:N/SC:N/SI:N/SA:NВернёмся к форме настройки уведомлений без CSRF-токена. Нам самим аккаунт по-прежнему не нужен (PR — N). Жертва только открывает нашу страницу, а запрос её браузер отправляет сам, поэтому спецификация относит CSRF к пассивному взаимодействию (UI — P). Но есть нюанс: FAQ к стандарту допускает и A, если жертву нужно заманить на страницу по ссылке. В этом случае оценка будет 5.1.
Подделанный запрос меняет данные в самом приложении, поэтому ущерб записываем в VI, а не в SI. Итог — 5.3 вместо 4.3, уровень Medium. CSRF с полным контролем над приложением, который в первой части получал 8.8, в 4.0 оценивается почти так же — в 8.7.
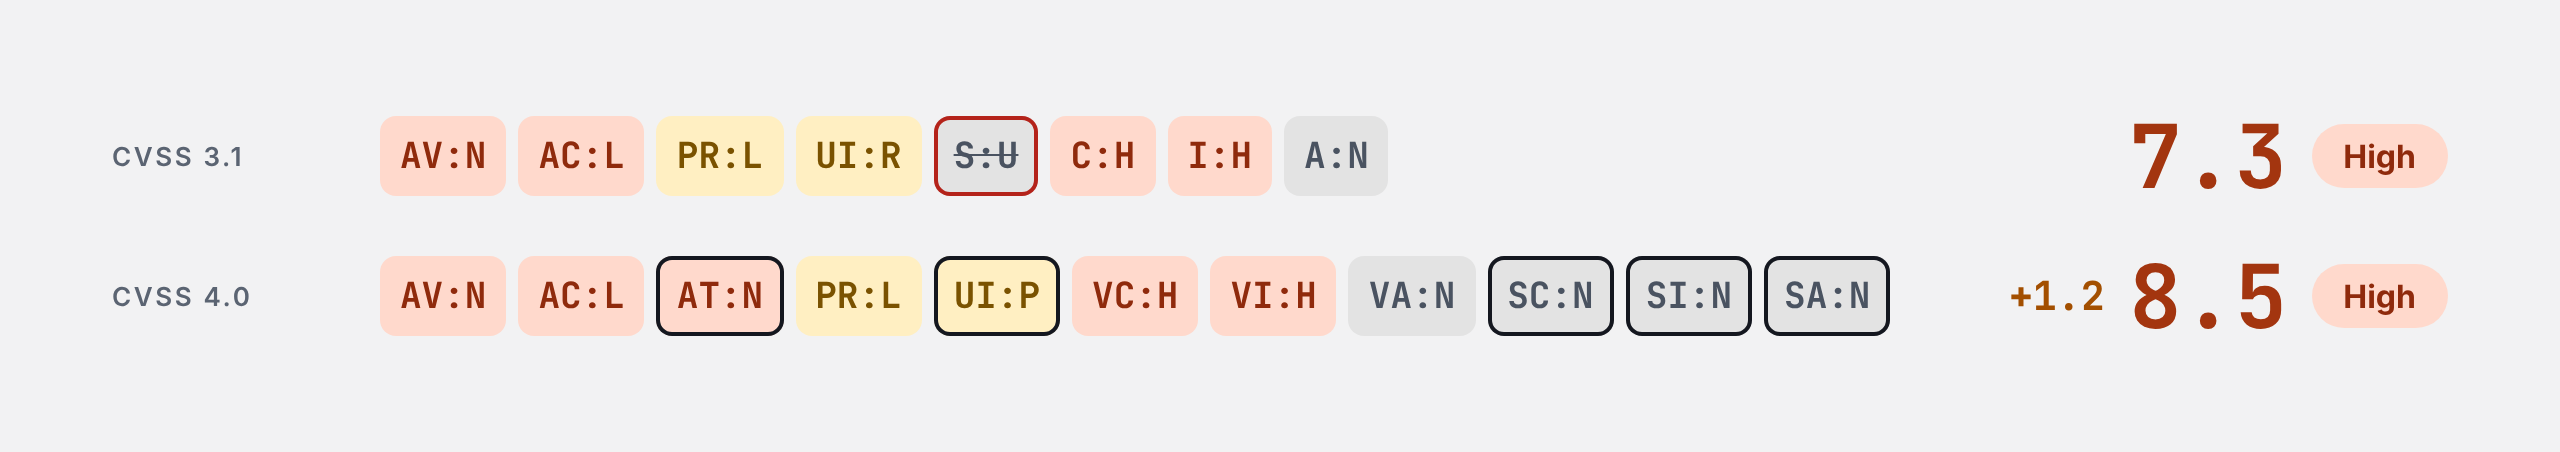
CVSS:4.0/AV:N/AC:L/AT:N/PR:L/UI:P/VC:H/VI:H/VA:N/SC:N/SI:N/SA:NПравило для цепочек в 4.0 не изменилось: цепочку оцениваем как одну уязвимость, берём наименее строгие условия и самые тяжёлые последствия. Возьмём ту же задачу YOFA 2.0. Нам по-прежнему нужен аккаунт (PR — L) и действие администратора, но CSRF срабатывает, когда администратор просто открывает страницу, поэтому UI — P. Повышение привилегий происходит в самом приложении, так что VC и VI — H.
Итог — 8.5 вместо 7.3. Цепочка остаётся на уровне High, но уже заметно приближается к полноценному криту.
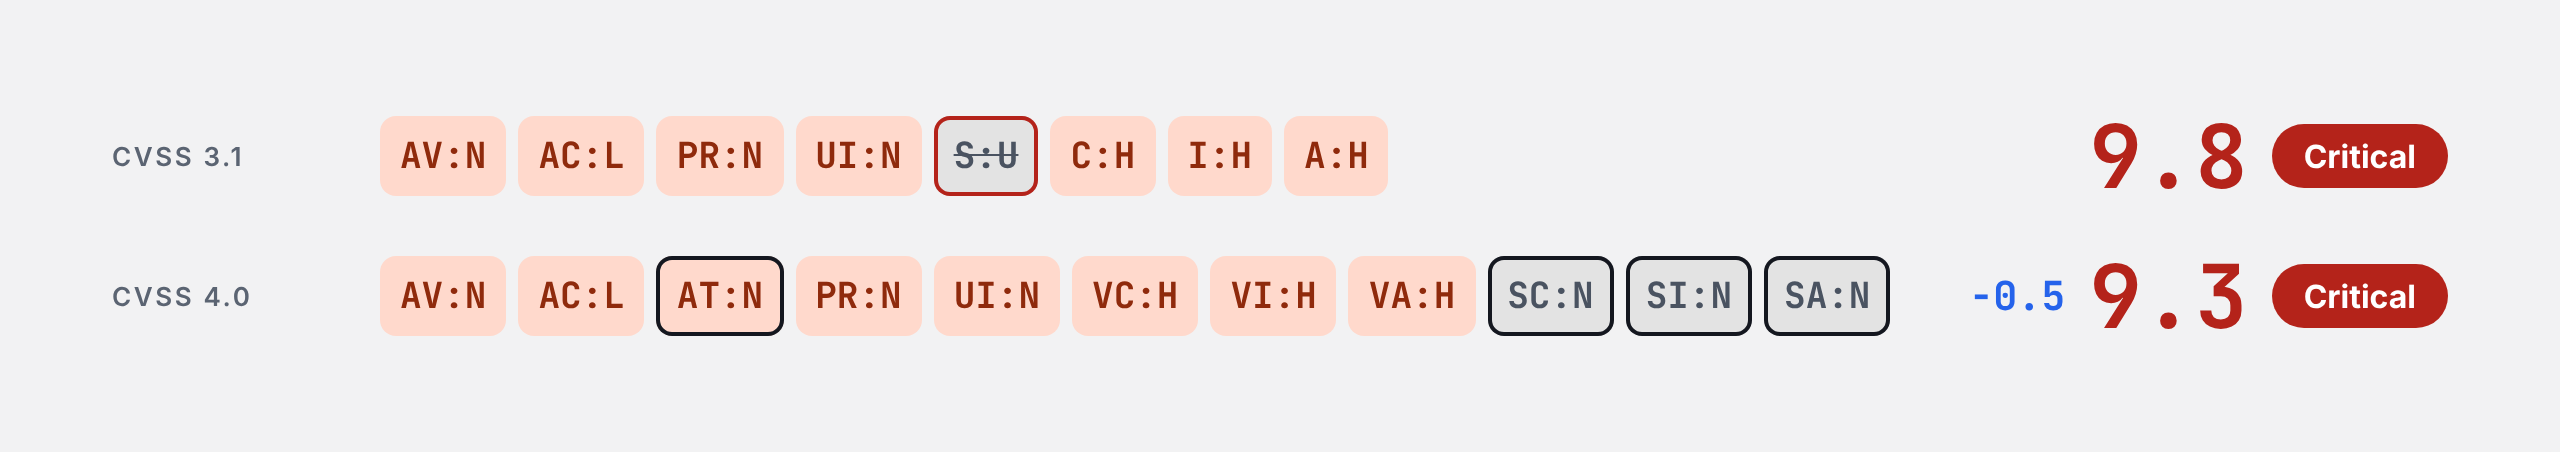
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:NНу и напоследок SQL-инъекция в публичной форме поиска. Аккаунт не нужен, жертва не участвует, а конфиденциальность, целостность и доступность самого приложения страдают полностью. Получаем 9.3 вместо 9.8, уровень остаётся Critical. До 10.0 не хватает как раз потому, что ущерб не выходит за рамки самого приложения.
Максимальные 10.0 в 4.0 получает только уязвимость, которая полностью ломает ещё и последующие системы.
По примерам выше мы уже поняли, что XSS дешевеет. Ущерб от него приходится на браузер жертвы, то есть на последующую систему, а она в версии 4.0 весит меньше, чем само приложение. В версии 3.1 тот же ущерб поднимал оценку через Scope Changed.
При этом заметно дорожают IDOR, CSRF и цепочки с повышением привилегий. Их последствия приходятся на само приложение, и такие уязвимости в версии 4.0 стали оцениваться выше, чем раньше.
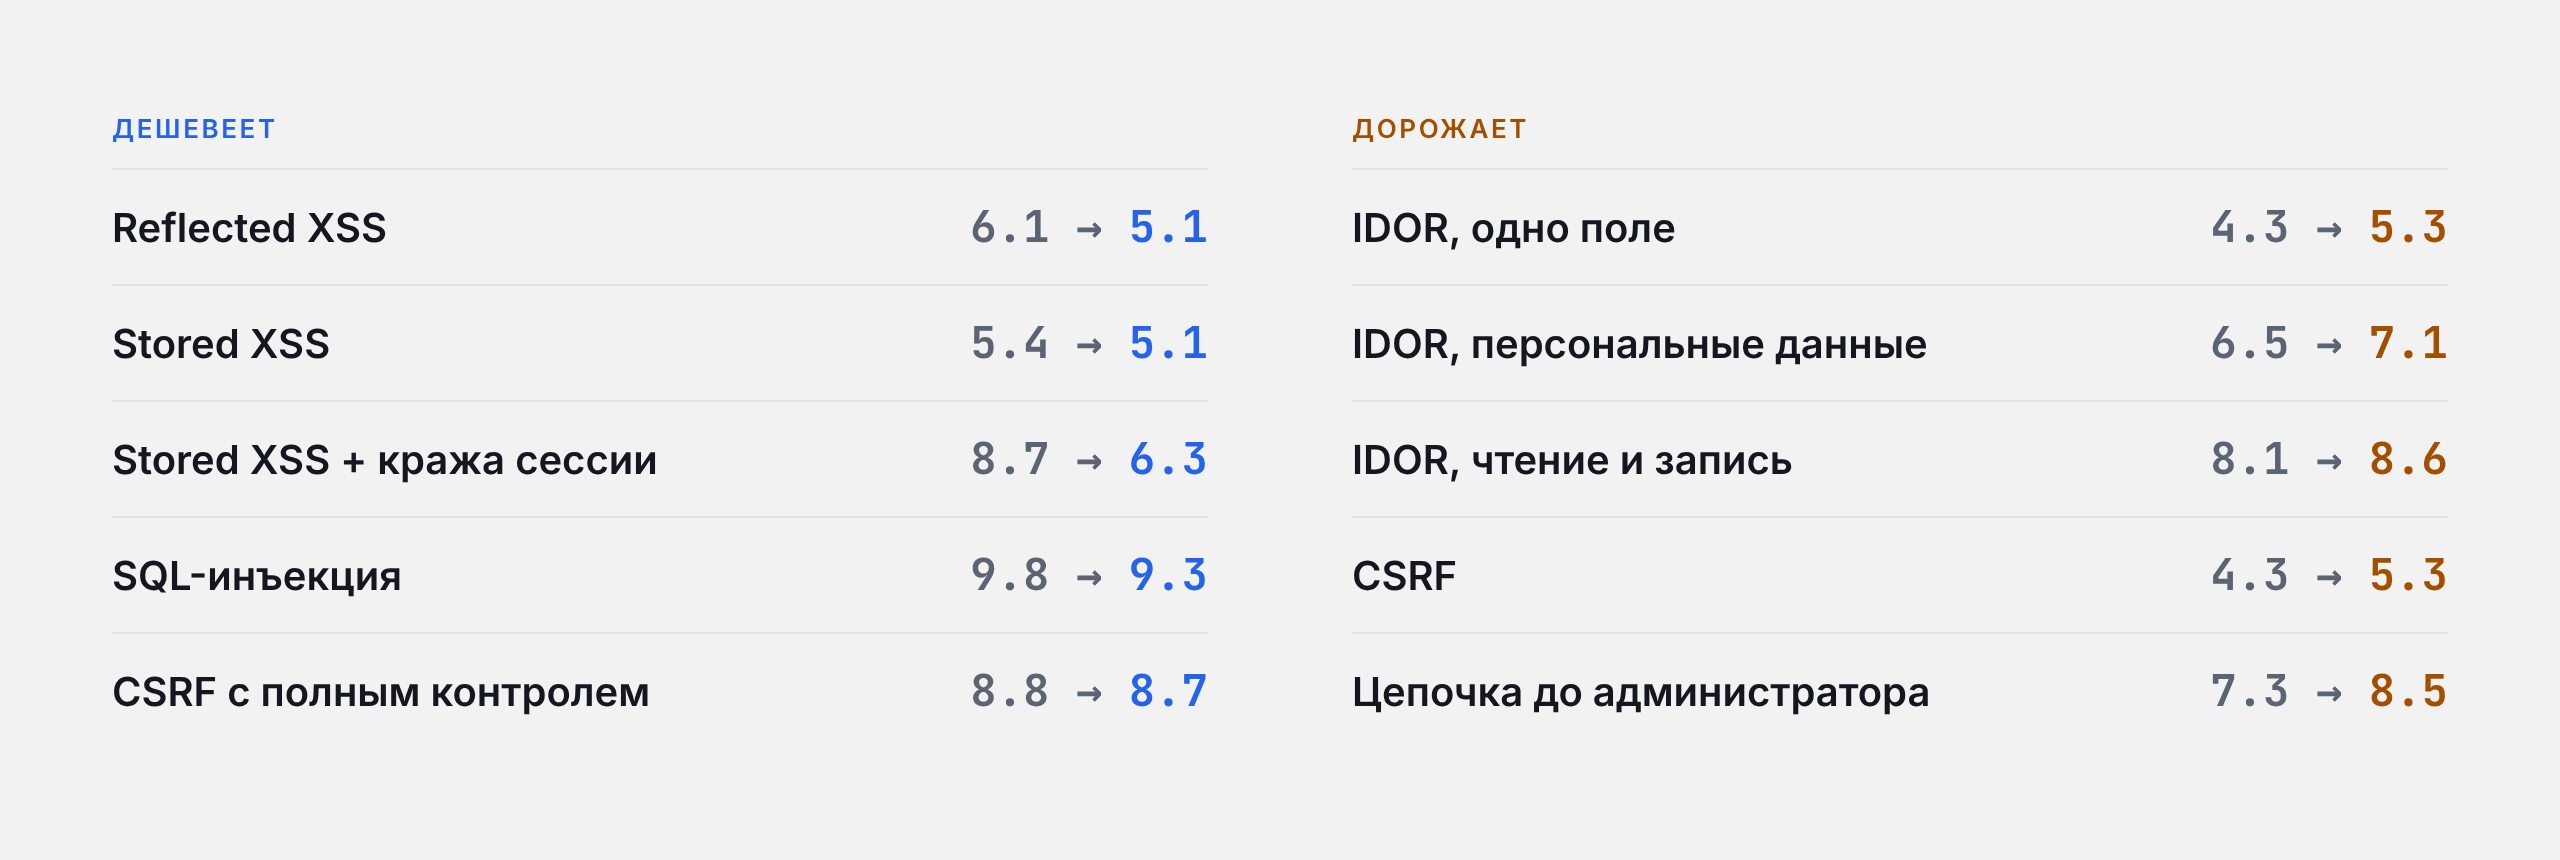
Немного дешевеет и SQL-инъекция, но уровень у неё не меняется: Critical остаётся Critical.
А вот у дорожающих багов разница бывает заметной. IDOR с персональными данными переходит из Medium в полноценный High, а цепочка до администратора прибавляет больше целого балла. Для багхантера это значит, что одна и та же находка может попасть в другой уровень выплат в зависимости от версии.
Версию CVSS задаёт программа. Мы уже знаем, что большинство российских программ по-прежнему ориентируются на 3.x, поэтому основной вектор в отчёте чаще всего остаётся в 3.1, но некоторые уже принимают и 4.0, так что считать CVSS 4.0 нужно уметь уже сейчас.
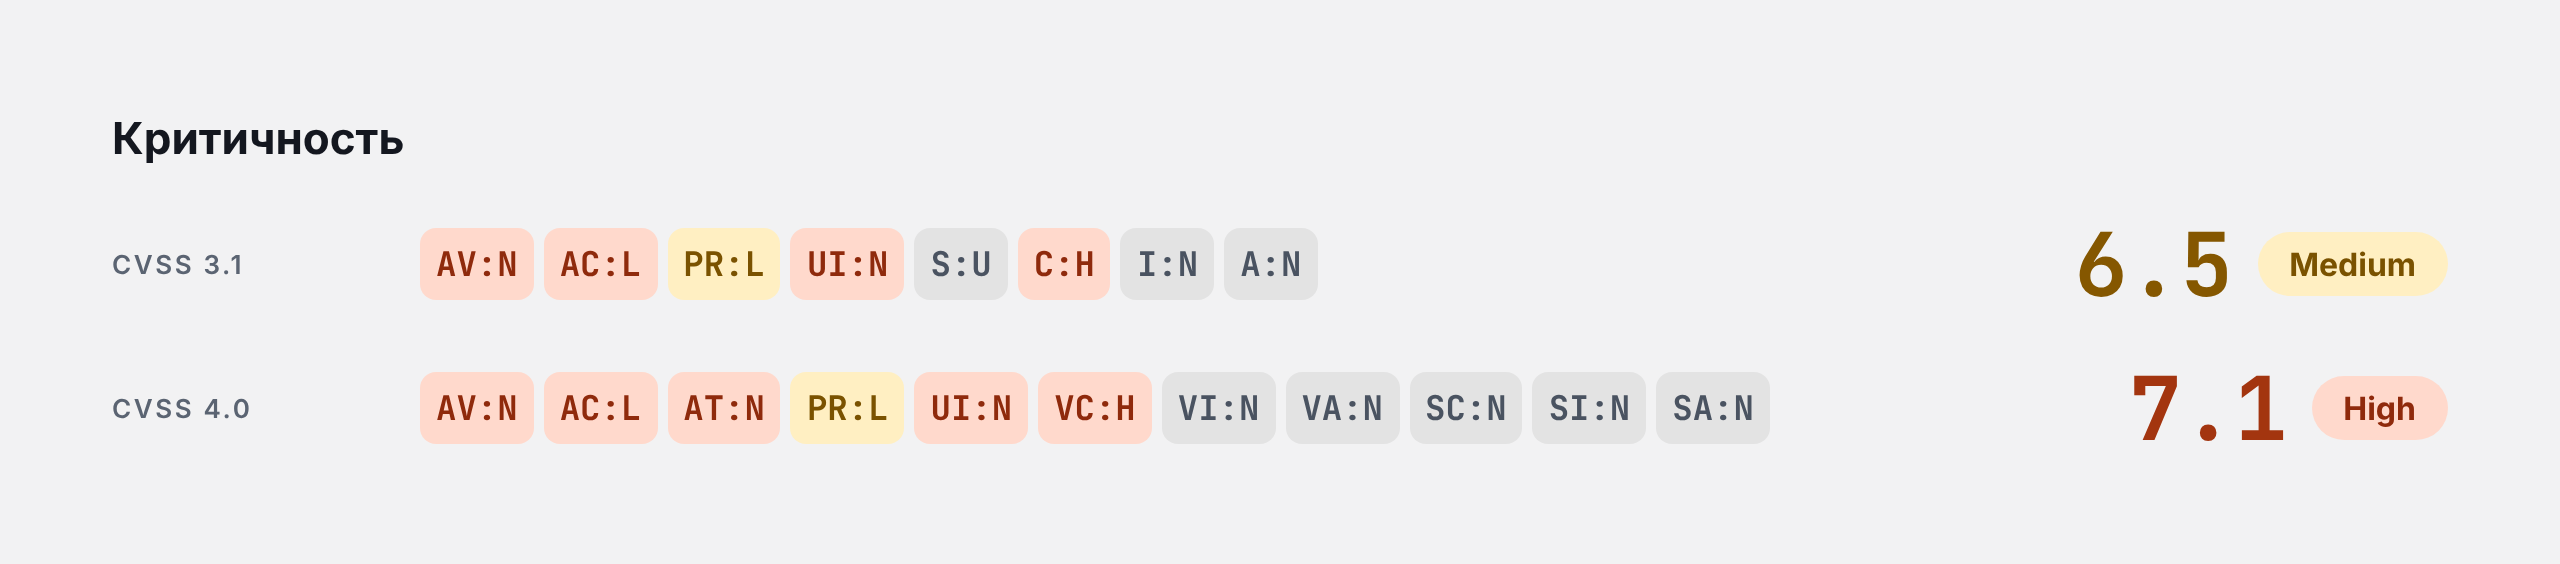
Если программа не запрещает, рядом с основным вектором можно указать и вектор 4.0. Особенно это полезно, когда новая версия лучше отражает опасность нашей находки, как у IDOR или цепочек с повышением привилегий.
Вот как это может выглядеть в отчёте:
Ошибки из первой части никуда не делись, но у 4.0 появились и свои. Разберём их:
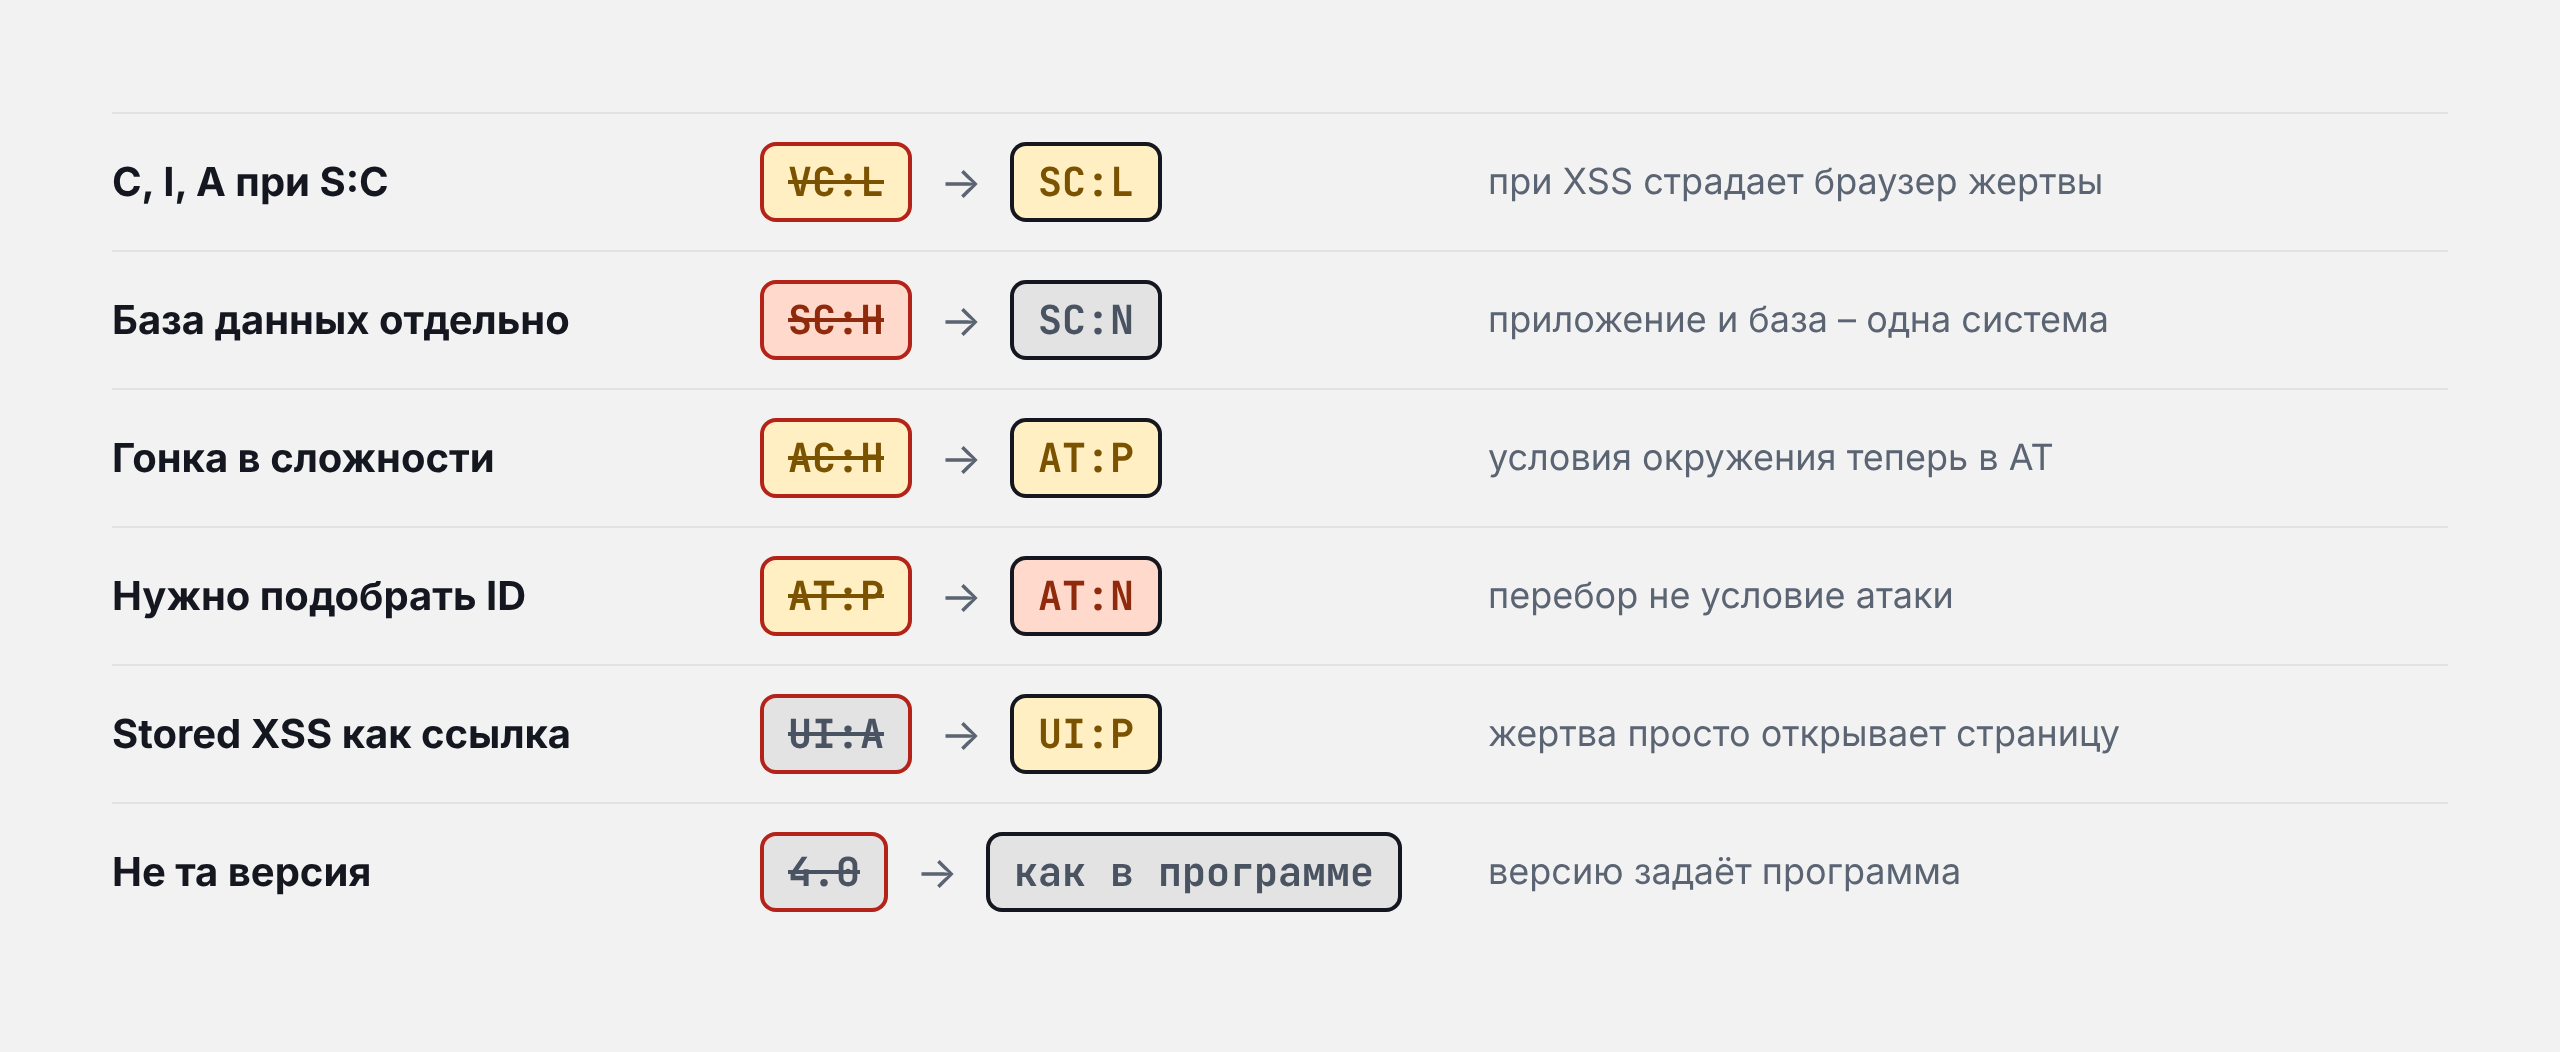
C, I, A при S:C. Если в 3.1 стоял Scope Changed, нельзя просто переписать C:L и I:L в VC и VI. При XSS страдает браузер жертвы, то есть последующая система, поэтому ущерб записывается в SC и SI, а VC, VI и VA получают N.
База данных отдельно. Обратная ошибка — выносить ущерб базе данных при SQL-инъекции в SC, SI и SA. Приложение и база работают под общими учётными данными и считаются одной системой, поэтому ущерб пишется в VC, VI и VA. А лишние SC:H, SI:H и SA:H поднимают оценку с 9.3 до 10.0.
Гонка в сложности. Условия, которые не зависят от атакующего, в 4.0 переехали в AT. Если успех зависит от состояния гонки или положения между клиентом и сервером, то ставится AT:P, а AC остаётся L.
Нужно подобрать ID. Правило из первой части просто сменило метрику. Перебор номера заказа не является особым условием атаки, поэтому AT остаётся N.
Stored XSS как ссылка. Если жертве достаточно открыть страницу, то это пассивное взаимодействие, то есть UI:P. Значение A ставится, когда нужно осознанное действие, например переход по присланной ссылке.
Не та версия. Версию CVSS задаёт программа. Если в правилах указана 3.1, то основной вектор должен быть в 3.1, а 4.0 можно привести только рядом.
Вернёмся к двум отчётам из первой части. Представим, что их авторы оценили находки уже по CVSS 4.0 и снова ошиблись: в первом критичность завышена, во втором — занижена.
Stored XSS в комментариях к товару
Описание. Поле комментария не фильтрует HTML. Сохранённый скрипт выполняется у каждого, кто откроет страницу товара.
Импакт. Атакующий может украсть сессию любого пользователя, включая администратора, и получить полный контроль над магазином.
Критичность. CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H — 10.0 Critical
Что не так
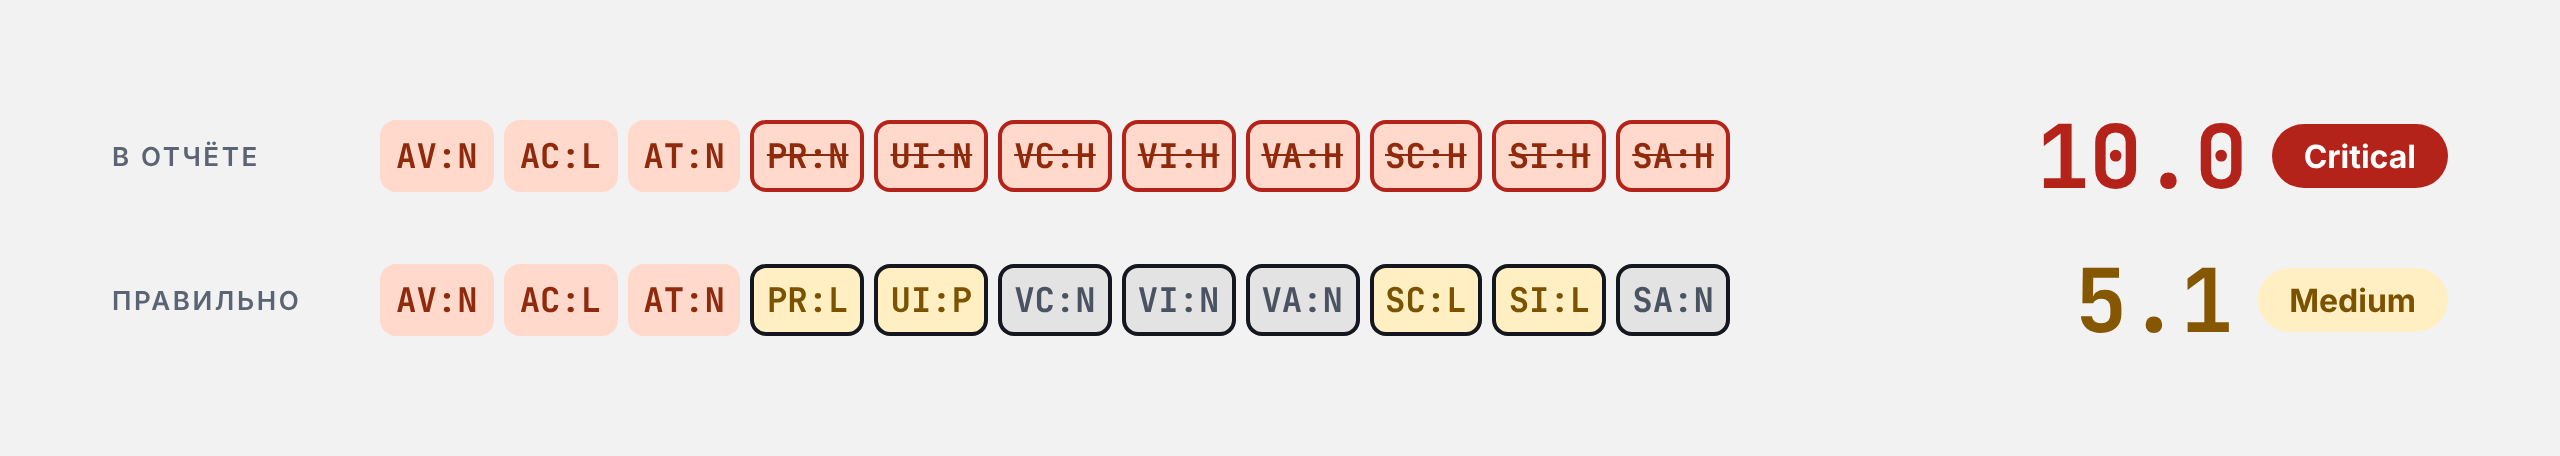
Две ошибки перешли сюда прямо. Чтобы оставить комментарий, нужно войти в аккаунт, поэтому PR — L. А скрипт срабатывает, только когда кто-то откроет страницу, поэтому UI — P: жертве достаточно просто просмотреть товар.
Третья ошибка новая. Автор поставил H сразу во все шесть метрик последствий, хотя показал только всплывающее окно. Скрипт выполняется в браузере жертвы, поэтому само приложение не страдает и VC, VI и VA получают N. В последующей системе мы можем прочитать и изменить только то, что доступно жертве на странице, значит SC и SI — L, а SA — N.
После исправления оценка падает с 10.0 до 5.1. Как и в первой части, поднять её можно, только дополнив/докрутив отчёт. Но даже доказанная кража сессии в 4.0 даст лишь 6.3, а не 8.7, как в версии 3.1.
Просмотр чужих заказов через подмену номера
Описание. Запрос к API заказов не проверяет, что заказ принадлежит текущему пользователю.
Импакт. Можно посмотреть данные чужого заказа, но для этого нужно подобрать его номер.
Критичность. CVSS:4.0/AV:N/AC:H/AT:P/PR:L/UI:N/VC:N/VI:N/VA:N/SC:L/SI:N/SA:N — 2.3 Low
Что не так
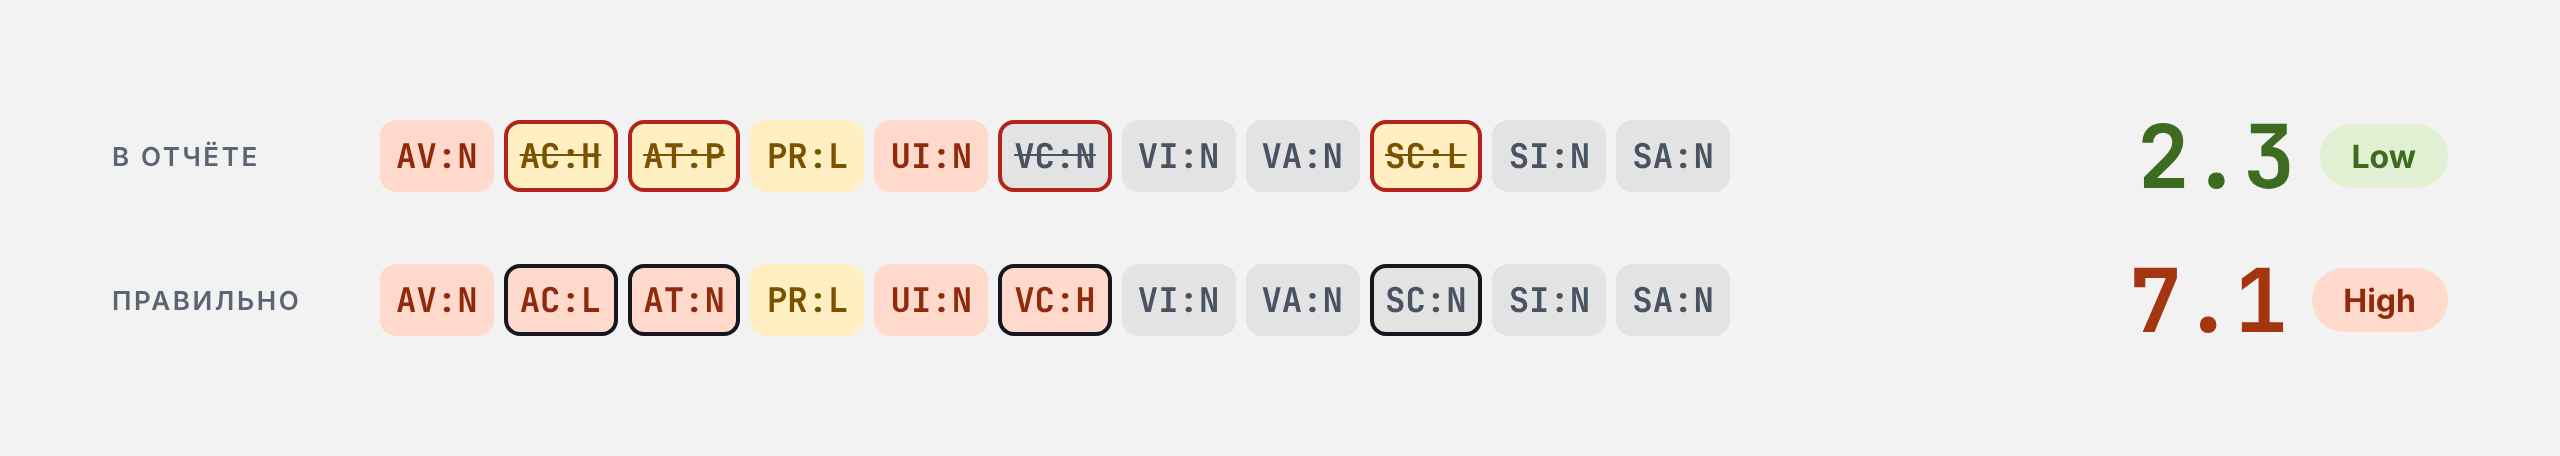
Автор снова решил, что подбор номера усложняет атаку, и на этот раз «подстраховался» уже дважды: поставил и AC:H, и AT:P. Но номера идут подряд, перебор ничем не затруднён, защиту обходить не нужно, поэтому AC — L и AT — N.
Scope Changed из первой части здесь превратился в SC:L, хотя данные читаются внутри того же приложения. Последствия нужно записывать в уязвимую систему: раскрываются ФИО, телефон и адрес любого клиента, поэтому VC — H, а SC — N.
В результате оценка вырастает с 2.3 до 7.1, то есть с уровня Low сразу до High. В версии 4.0 цена такой уязвы получилась ещё выше, чем в 3.1, там исправленный IDOR поднимался только до Medium.
Та же, что в первой части, но для версии 4.0.
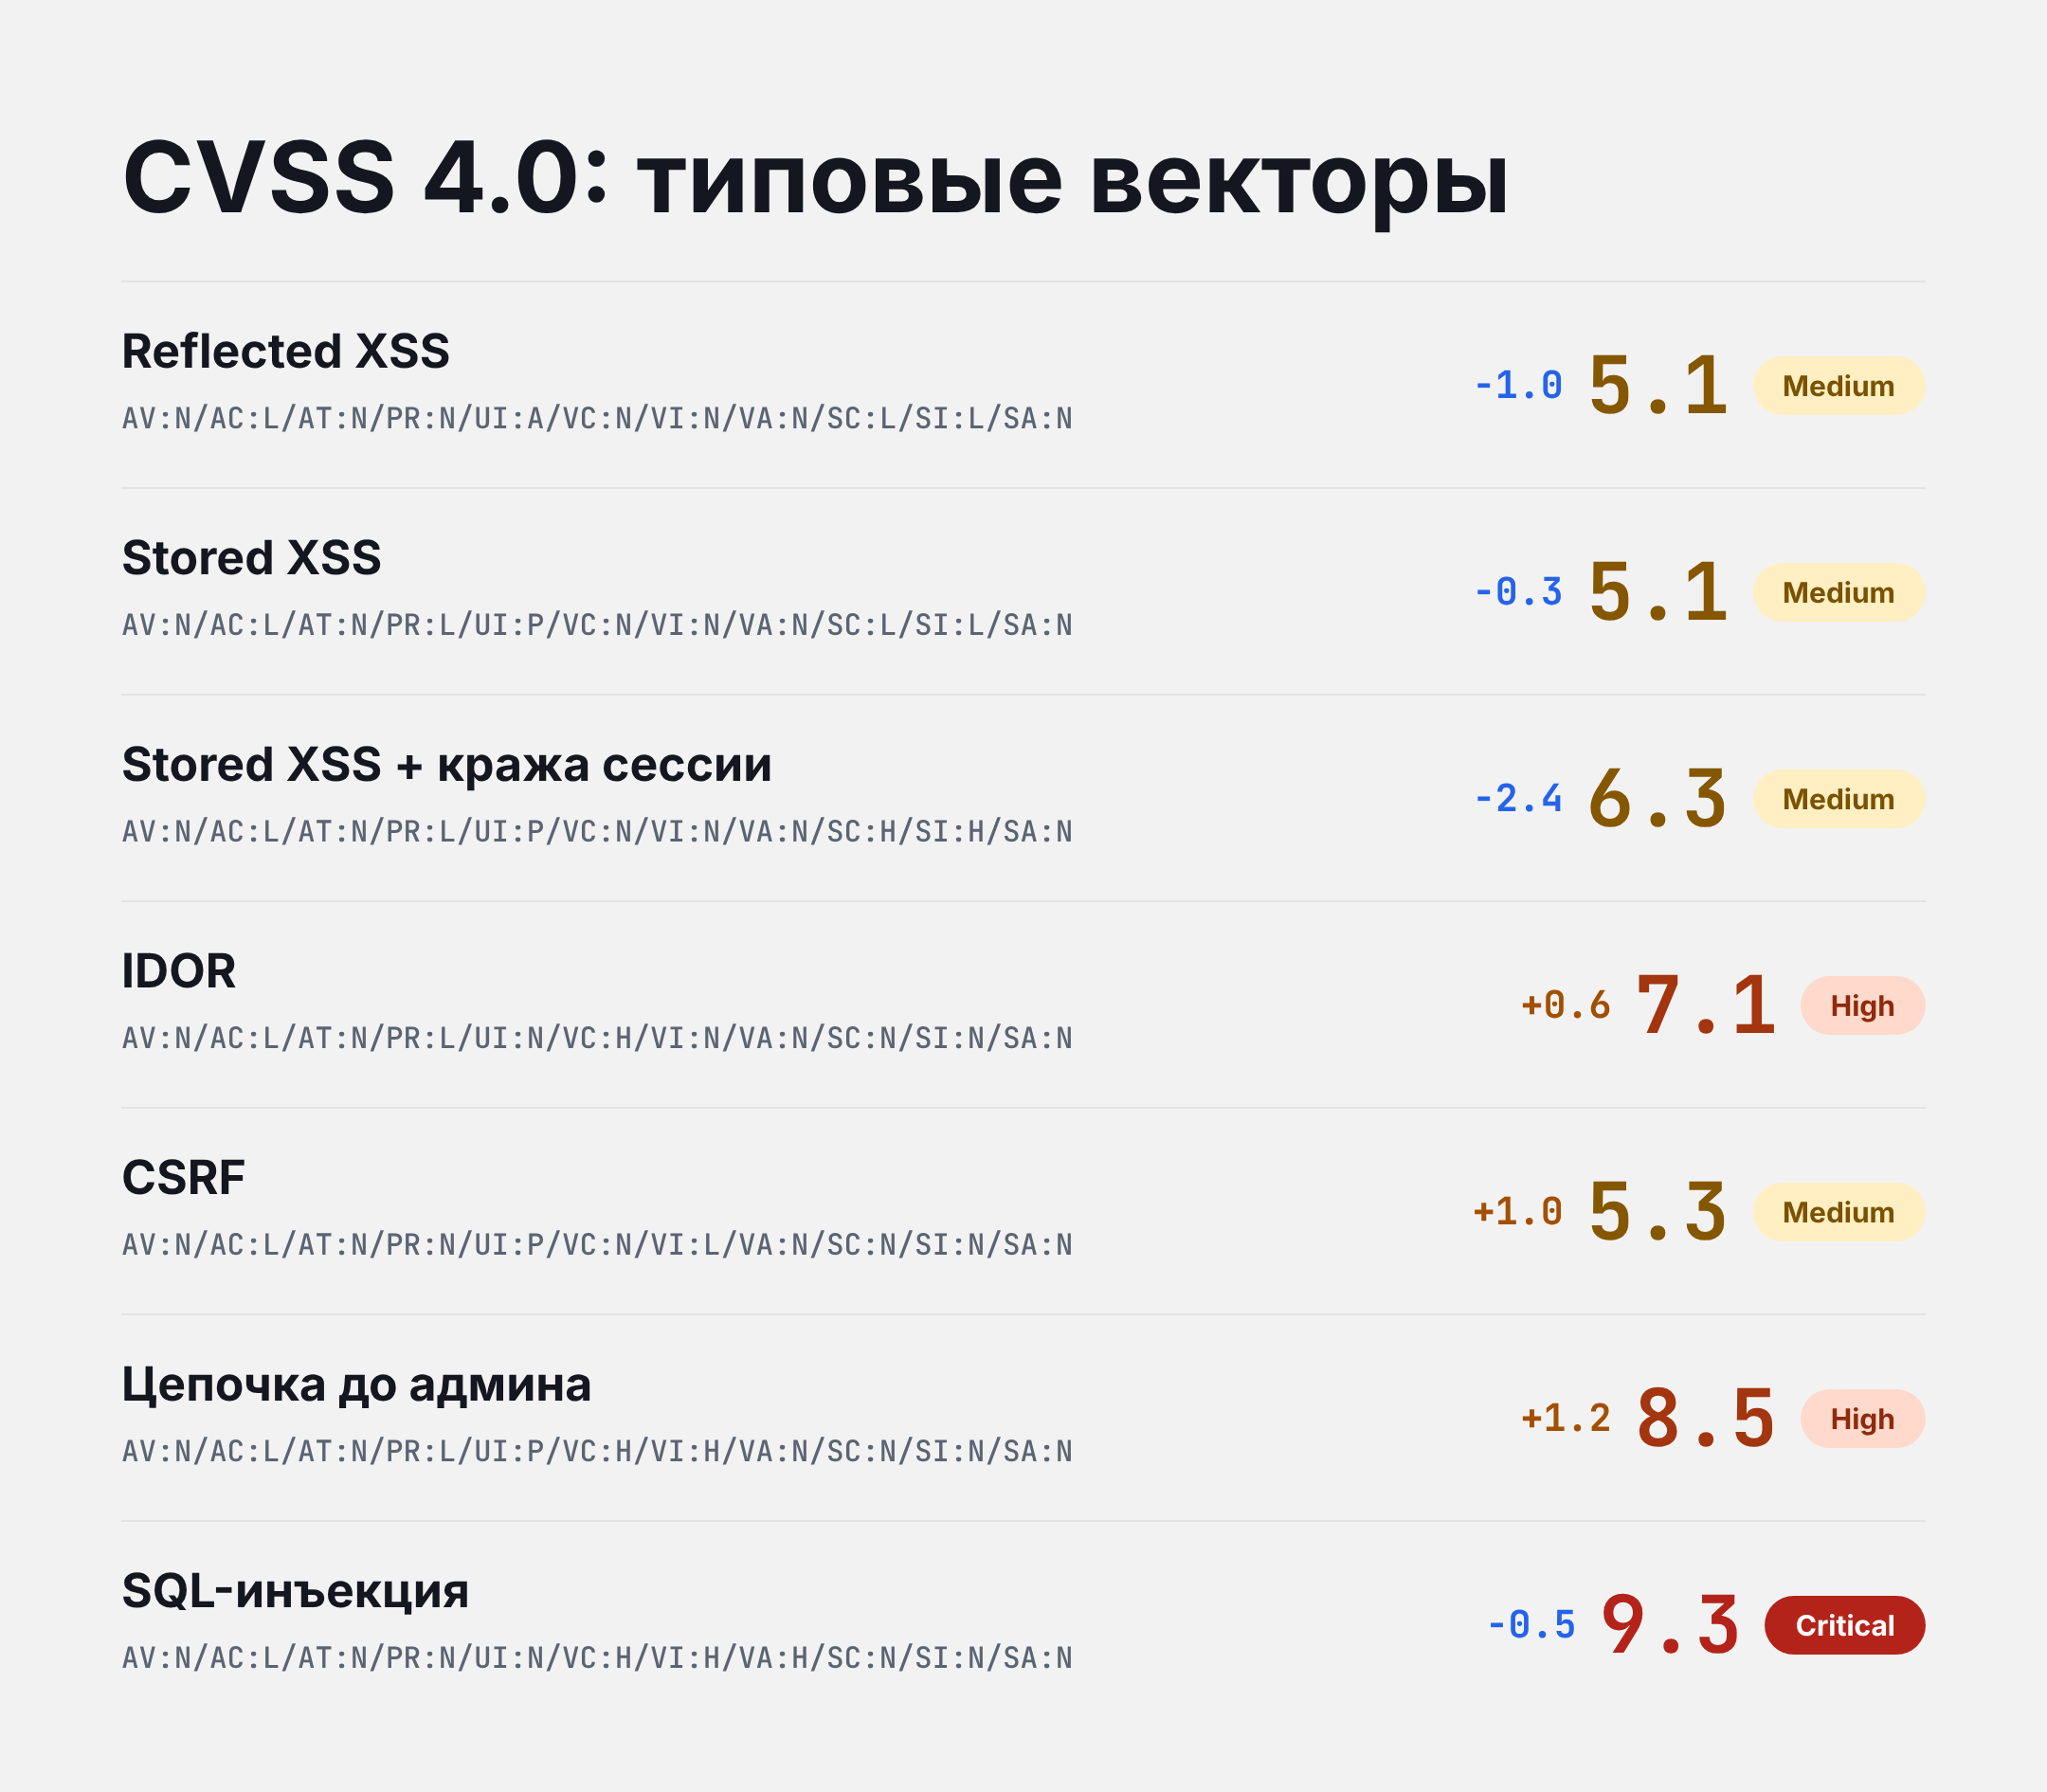
CVSS 4.0 не урезает оценки, а перераспределяет их: меньше получают уязвимости, которые бьют по пользователю, и больше те, что бьют по самому приложению.
Кроме того, в версии 4.0 появились отдельные группы метрик для угроз и окружения. Сам стандарт признаёт, что базовый балл — это ещё не риск для бизнеса. Об этом и о том, как докрутить импакт своей находки, поговорим уже в третьей части.
Понравилась статья? Добавь в избранное, чтобы можно было перечитать ещё раз.
Поиск статей
Ничего не нашлось, попробуй поискать что-то другое

/База знаний
12 ноября 2026
350

/База знаний
18 ноября 2026
214