


/Разборы задач
1 ноября 2026
Райтап на задачу «Цензура»
Извлекаем изображения из PDF с помощью pdfimages и находим флаг без закрывающего слоя.9
11
Forensics
Задача «Анализ трафика»

С помощью wireshark можно записывать и потом анализировать сетевой трафик.
Этим и займёмся — записан обычный трафик с ПК, но в одном запросе проскочил дебаг с флагом.
Открываем Wireshark, жмём Ctrl+F и выставляем все настройки, как на картинке:
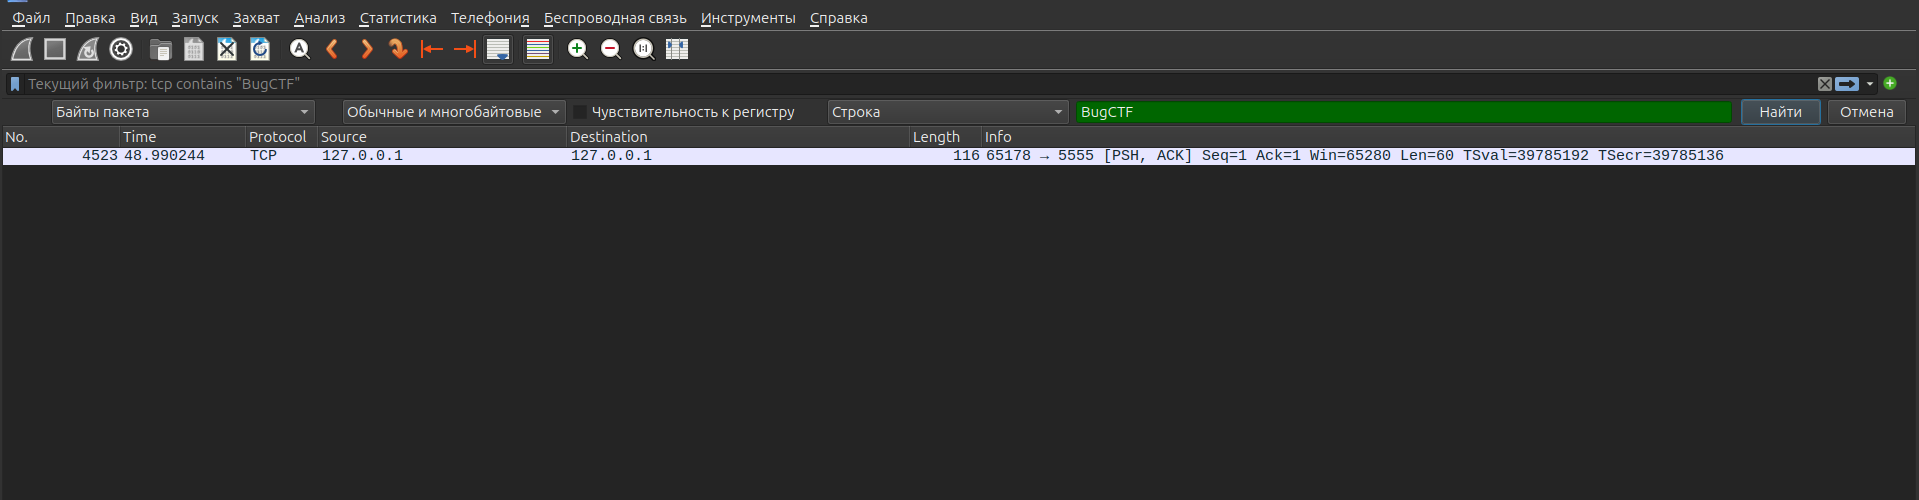
Жмём Enter — получаем 1 единственный пакет с флагом.
Открываем Wireshark и в окно для фильтров прописываем следующее:
tcp contains "BugCTF"Жмём Enter — получаем 1 единственный пакет с флагом.
Воспользуемся старым добрым strings-grepом:
strings traffic_pc_logs.pcap | grep BugCTFВо всех 3 вариантах мы получаем один флаг, а это значит, что таска решена!
Поиск статей
Ничего не нашлось, попробуй поискать что-то другое
Forensics
/Разборы задач
1 ноября 2026
9
Forensics
/Разборы задач
31 октября 2026
17