

/Разборы задач
31 октября 2026
Райтап на задачу «Ангара-3: Запуск»
Изучаем запросы BugOS и открытые логи, восстанавливаем параметры первого успешного пуска и запускаем ракету.3
5
Misc
Задача «Ангара-2: Коды запуска»


Далее полученный пароль мы вводим в то самое окошко на логине. Входим в систему, где нас встречают три файла: картинка, приложение для запуска и документация к запуску.
Три файла в меню
Откроем картинку и скачаем её себе. Если у вас есть zsteg, можете им пройтись по картинке. Aperi’Solve и StegOnline хорошо справляются с задачей также. Для данной картинки Aperi не работает, тогда возьмём StegOnline. Загружаем картинку на сайт и жмём кнопку Browse Bit Planes. Видим, что на всех нулевых уровнях RGB картинка как бы пустая, кроме каких-то штрихов.
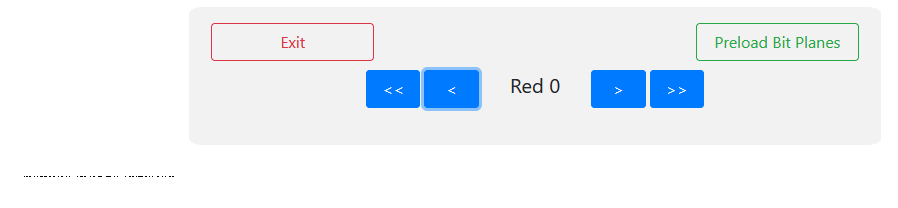
Видимые данные в картинке
Вытянем, что есть в файле. Жмём Extract Files/Data и выбираем все нулевые уровни, жмём Go.
В самой первой строке у нас виден текст
«The password to the archive is in the rockyou.txt database»
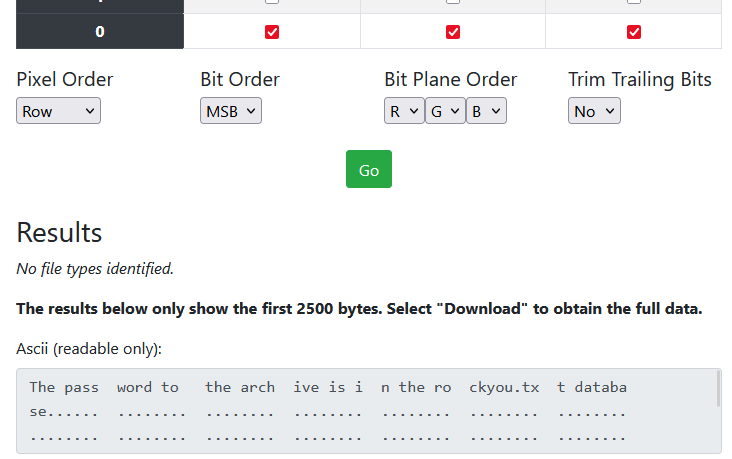
Extract Data с помощью StegOnline
Важная подсказка. Перейдём назад к системе BugOS и скачаем документацию к запуску. Архив запаролен, но теперь мы знаем, что пароль есть в rockyou.txt.
Ищем сайт, который может подобрать пароль по слитой базе паролей к нашему архиву.
Подойдёт вот этот сайт. Закидываем архив и ждём подбора.
Также пароль к архиву можно сбрутить с помощью John the Ripper, который просчитает хеш пароля, и hashcat, который сбрутит пароль по словарю rockyou.txt.
Такой вариант пригодится на больших архивах, которые не сможет обработать онлайн-сервис. Или же когда брут нужен по кастомному словарю или по маске пароля:
Есть дальше два варианта, как можно достать нужные данные:
Открываем ссылку из файла и скачиваем документ как DOCX. В нём в самом тексте нет кодов доступа, надо лезть внутрь.
Для тех, кто не знал: DOCX — это своего рода архив, поэтому откройте файл любым архиватором.
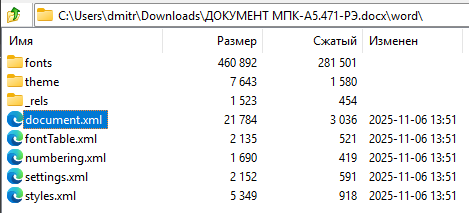
DOCX тоже архив
Далее открываем document.xml.
Листаем до пункта 3.3, там чуть ниже найдётся код запуска.
Так как у нас этот текст лежит не как комментарий, а просто текст с белым шрифтом, код запуска можно найти обычным выделением текста.
Поиск статей
Ничего не нашлось, попробуй поискать что-то другое
Misc
/Разборы задач
31 октября 2026
3
Misc
/Разборы задач
29 октября 2026
43