

/Разборы задач
1 ноября 2026
Райтап на задачу «Стул 0. Начало»
Рассматриваем маркировку табуретки, находим производителя и его адрес.6
8
OSINT
Задача «Бесславные БАГоделы»


Для решения нужен хороший ВПН и Telegram.
Сперва переходим по ссылке, которую нам любезно оставили:
Новостной дайджест #6
🚙 Угон админки и персональных данных
На сайте FIA нашли дыру, которая позволяла получить права админа и стащить конфиденциальные данные пилотов Формулы-1. Третьего июня «белые» хакеры поделились с компанией такой находкой.
Исследователи получили доступ ко всем внутренним коммуникациям, а также к очень чувствительным сведениям (личные дела, сканы паспортов, резюме, гоночные лицензии и т. п.).
«Мы остановили тестирование, после того как мы заметили, что мы могли получить доступ к паспорту Макса Ферстаппена, его резюме, лицензию, хэш паролей и его персональную идентификацию. К этим данным можно было получить доступ для всех пилотов Формулы-1, с категоризацией, а также к конфиденциальной информации о внутренних операциях FIA», — говорит Кэролл
Сайт был временно заблокирован, а проблему устранили спустя неделю.
Вот и учитывая такие детали не только о самих водителях F1, но и о самой FIA, представить несложно, какие манипуляции в гонках можно осуществить. Ну или заработать на этом как-то.
🃏 Мошенничество в покере
Казино уже давно использует автоматические тасовщики карт. Два года назад презентовали новый автотасовщик Deckmate 2, и в нём на презентации нашли дыры через USB-порт. Через него можно было изменить код устройства и получить доступ к внутренней камере тасовщика, тем самым узнавая порядок карт до игры. Этим мошенники и воспользовались такой уязвимостью и набрали около 7 МИЛЛИОНОВ долларов с пострадавших в этой схеме. А сама схема такова — за покерным столом сидели известные баскетболисты и заманивали этим обычных любителей покера (кто не хочет с ними сыграть, верно?). Вот так и попадались на такое. В этой схеме участвовали члены мафии и бывшие игроки НБА (тренер Portland Trail Blazers Чонси Биллапса и экс-игрок Дэймон Джонс). В итоге 31 человеку предъявили обвинения по делу о мошенничестве.
🌐 Уязвимости у нового браузера от OpenAI
Если кто-то уже начал пользоваться новым браузером Atlas — можете откатываться назад на другие браузеры. Была найдена критическая уязвимость, которая позволяет встраивать вредоносный код прямиком в память ChatGPT и его исполнять. Технически это затрагивает вообще всех пользователей ChatGPT, но особо уязвимы будут пользователи Atlas (более чем на 90%). Суть уязвимости — мошенники используют межсайтовую подделку запроса, делая запрос, чтобы воспользоваться учётными данными для доступа и запустить нежелательный код. После этого пользователь должен воспользоваться ChatGPT, но ИИ сделает то, что было сохранено в её памяти — тот самый код. А отсюда уже и рукой подать до ваших данных и систем, которыми вы пользуетесь. Это была основная уязвимость, больше в источнике.
🐞❤️
Напоследок, хотелось бы поблагодарить канал Райтапы по CTF{2025} за освещение нашей площадки несколько недель назад. А также поздравляем их админа с прошедшим ДР!
А на этом всё! До встречи и хорошей кибернедели вам!
———
#⃣ #Новости
Надеюсь, вы всё прочитали (и подписались!!!), так что можем приступать непосредственно к решению: мы видим кучу ссылок и текста, в тексте-то ничего нету, а вот ссылки уже я бы проверил, потому что это самое, как по мне, неочевидное место, чтобы прятать флаги.
Поочерёдно их открываем (благо тг сначала показывает, куда переведёт ссылка), и замечаем: в ссылке после куска «Мошенничество в покере» какие-то странные символы:
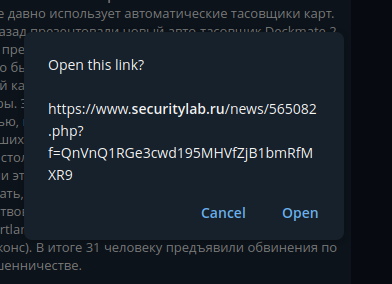
Так… очень похоже на шифр Base64! (Base64 — способ записать любые данные обычными буквами и цифрами.) Вот что получилось: QnVnQ1RGe3cwd195MHVfZjB1bmRfMXR9
Теперь давайте прогоним его через декодер и узнаем, что там спрятано!
Есть много способов, но как по мне, быстрее всего — на сайте, например, https://www.base64decode.org/
Итог:
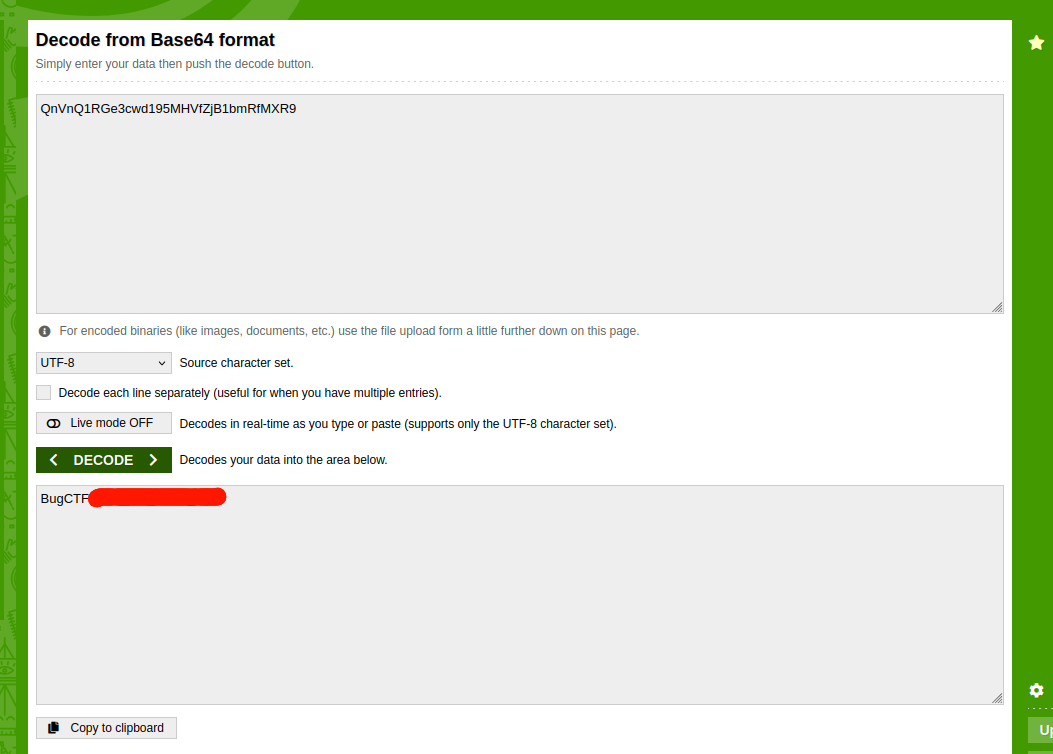
Да! Вот так всё было просто, а вы боялись. Остаётся вписать флаг в нужное поле, и дело в шляпе)
Поиск статей
Ничего не нашлось, попробуй поискать что-то другое
OSINT
/Разборы задач
1 ноября 2026
6
OSINT
/Разборы задач
1 ноября 2026
8