
/Разборы задач
6 ноября 2026
Райтап на задачу «Слив флагов»
Исследуем WIM-образ через 7-Zip, находим альтернативный поток flag_404.txt и декодируем спрятанную строку Base64.8
7
Forensic
Задача «CTF-ер, который смог»


К заданию любезно прикреплён файл без каких-либо расширений. Открываем интернет и ищем, у чего есть центральная директория.
Центральная директория (Central Directory) в ZIP-архиве — это специальная служебная таблица в конце файла, которая содержит полный список всех файлов и папок внутри архива, их метаданные и указатели на расположение самих данных.
Получив это, ищем инструмент, чтоб как-то провзаимодействовать с файлом.
Открываем файл в HxD и параллельно ищем сигнатуры для ZIP-архивов.
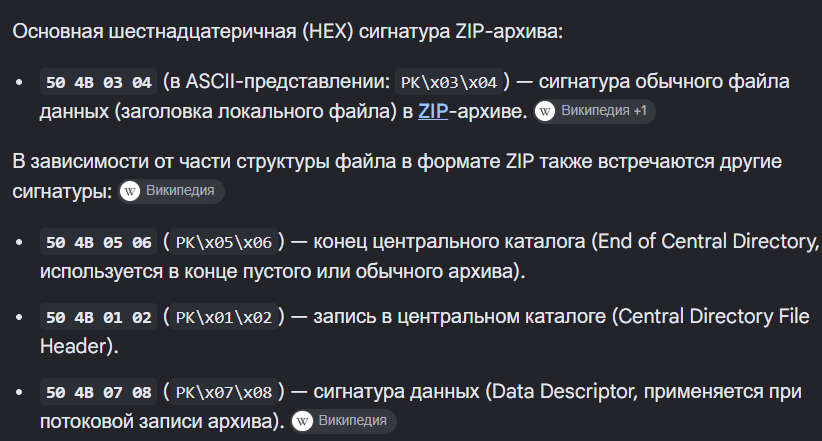
Нам нужна именно сигнатура данных.
Ищем последовательность 50 4B 07 08, она находится по смещению 0x3DE4D.
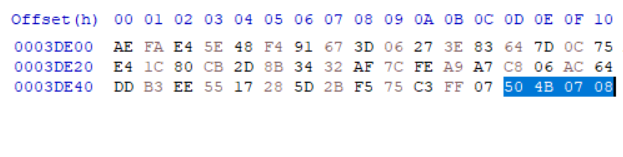
Переводим в десятичную и получаем 253 517, значит, до этого идут сжатые данные. Сигнатура даёт нам 35 в десятичном виде, значит, всё интересное в оставшихся 253 517 − 35 = 253 482 байтах. Открываем CyberChef для удобства и составляем следующие модули с настройками с фото.
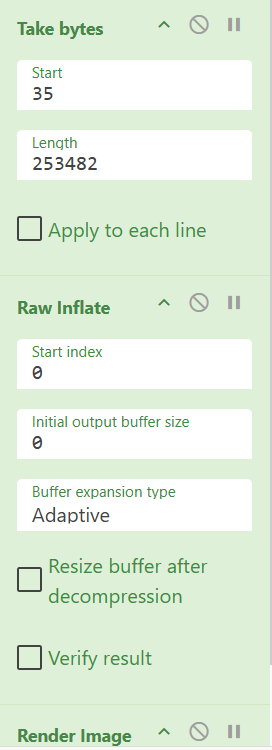
(На самом деле оно отрендерит картинку и с любым числом больше написанного в длине, но сделаем вид, что очень умные.) Получаем фото, где находится флаг, и радуемся жизни.
Поиск статей
Ничего не нашлось, попробуй поискать что-то другое
Forensics
/Разборы задач
6 ноября 2026
8
Forensics
/Разборы задач
6 ноября 2026
14