


/Разборы задач
5 ноября 2026
Райтап на задачу «Слепая инъекция»
Пишем скрипт для слепой SQL-инъекции по ответам true/false и разбираем альтернативу с sqlmap.2
3
Web
Задача «Путь к флагу»
Откроем ссылку и посмотрим, что у нас на странице.
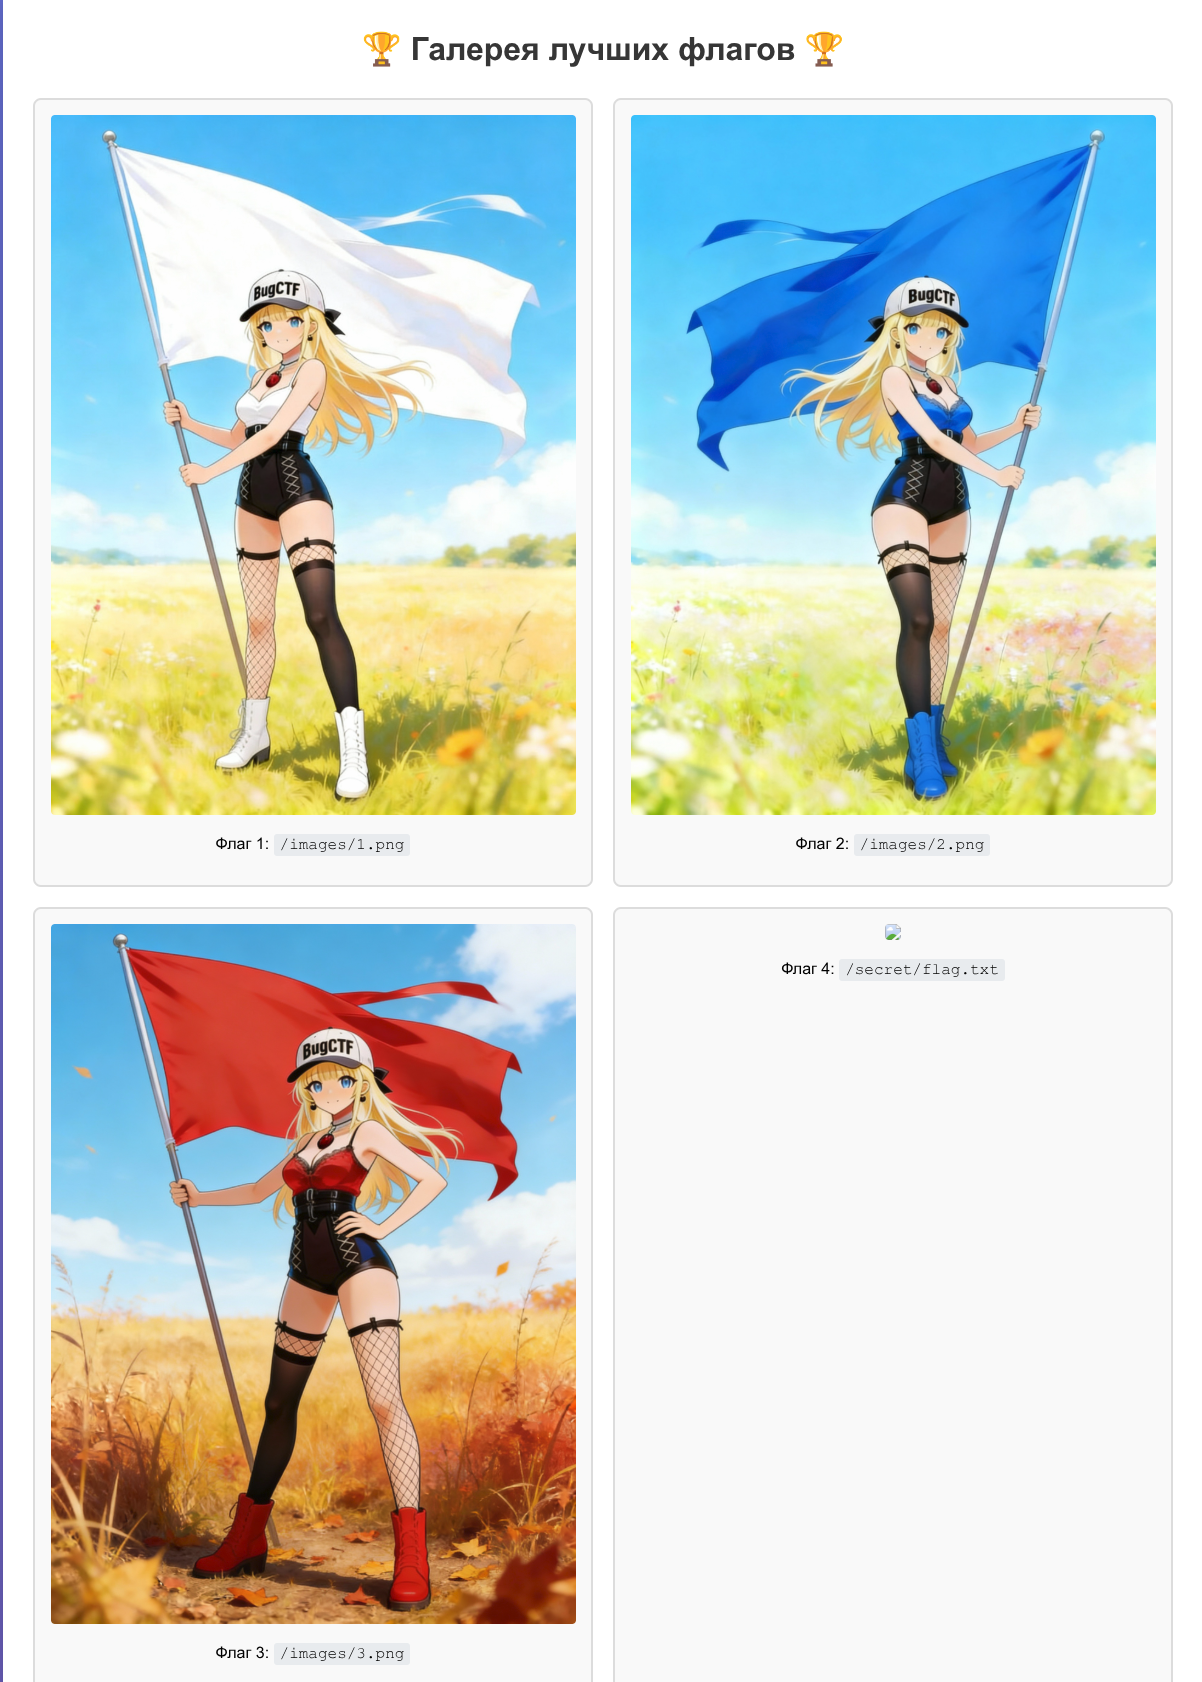
Увы, 4-ю Пикси мы не видим, придётся искать самому.
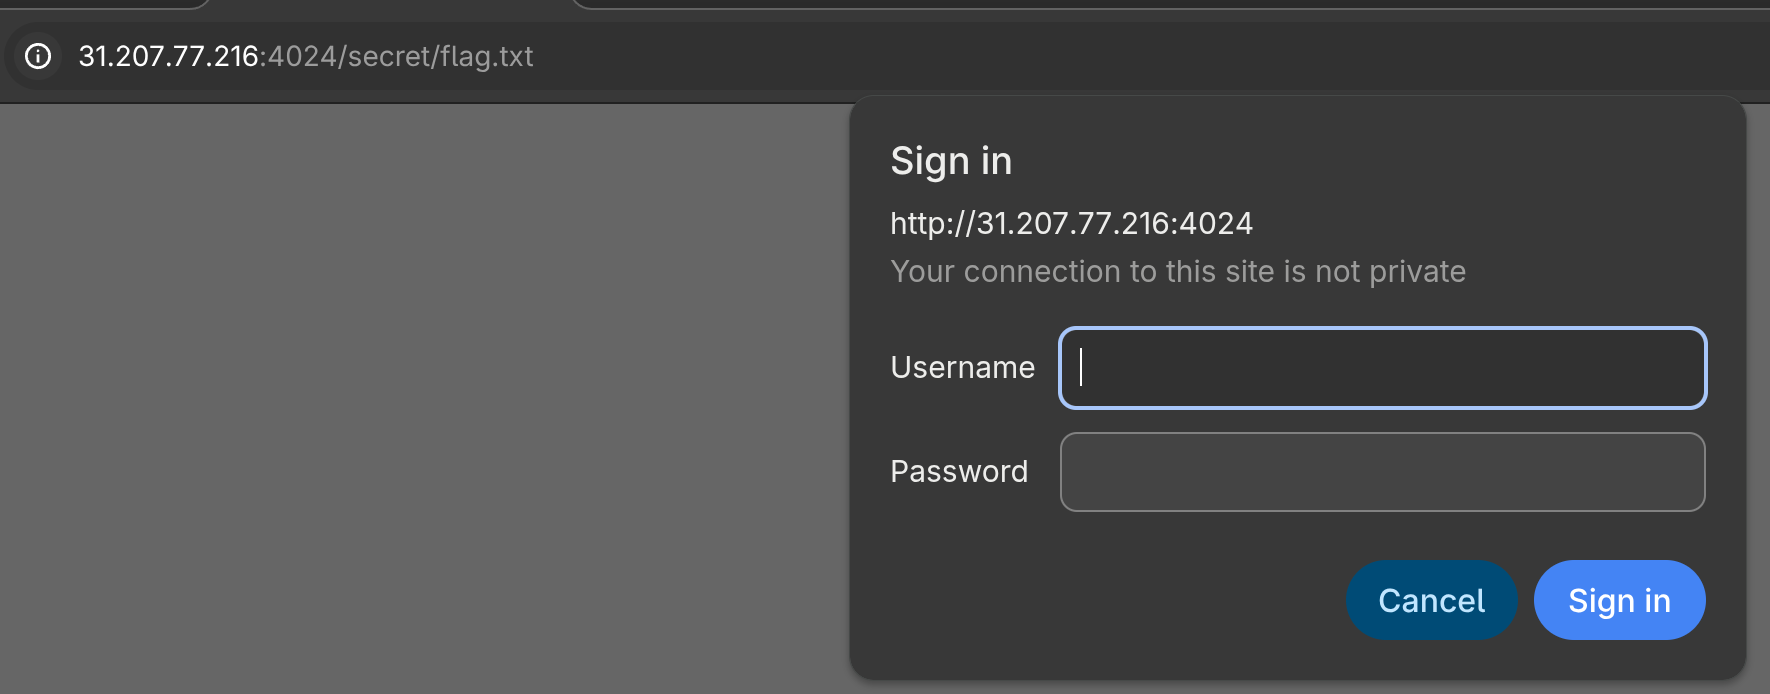
При попытке перейти на secret/flag.txt у нас запрашивают логин и пароль. Если не подобрать правильный, то 401 — Authorization Required. Типичный path traversal с точками не даёт результата. Видимо, нужно больше разведки.
С помощью любого сканера или методом тыка, например dirb или gobuster, попробуем найти интересные файлы. Глаза бросаются на Git-репозиторий (/.git), заботливо оставленный разработчиком этого сайта. Скачаем репозиторий с помощью git-dumper и откроем README.md.
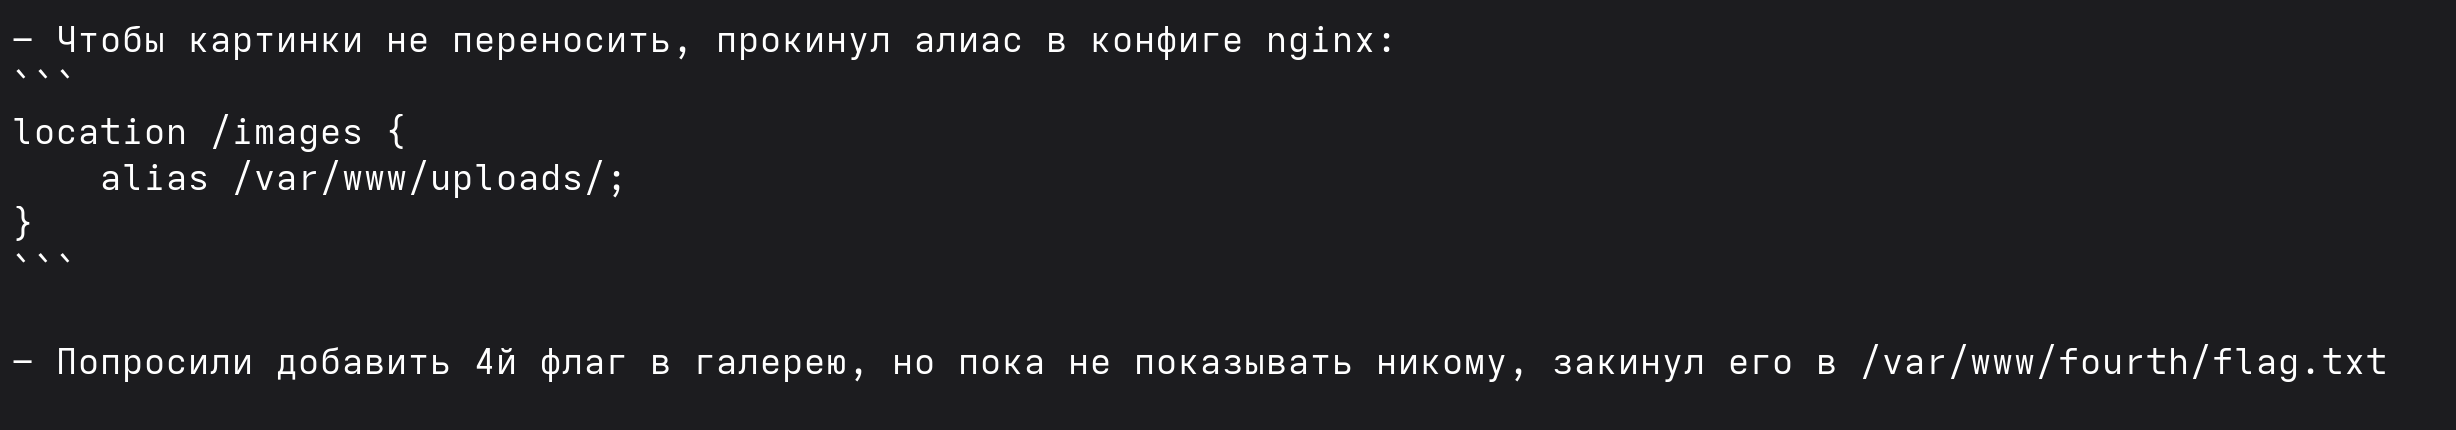
Отлично, теперь мы знаем точное расположение флага. Попробуем сделать уже родной Path Traversal. Так как location /images не имеет в конце слеша, а alias-строка имеет, то необходимо составить запрос вида:
/images../fourth/flag.txt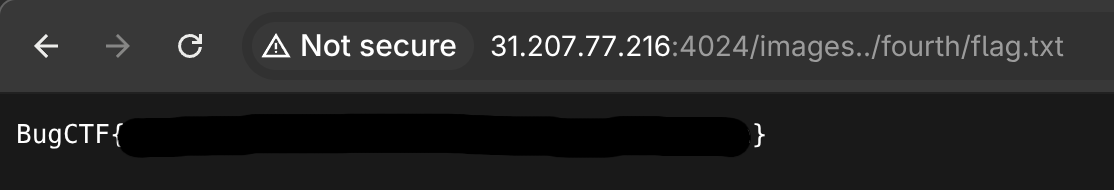
Поиск статей
Ничего не нашлось, попробуй поискать что-то другое
Web
/Разборы задач
5 ноября 2026
2
Web
/Разборы задач
5 ноября 2026
2