


/Разборы задач
5 ноября 2026
Райтап на задачу «Слепая инъекция»
Пишем скрипт для слепой SQL-инъекции по ответам true/false и разбираем альтернативу с sqlmap.2
3
Web
Задача «В отпуске»
Трудно перестать восторгаться новым интерфейсом БАГодельни, но таски решать надо. Наша цель — получить хеш от учётной записи admin. Перейдём по ссылке.
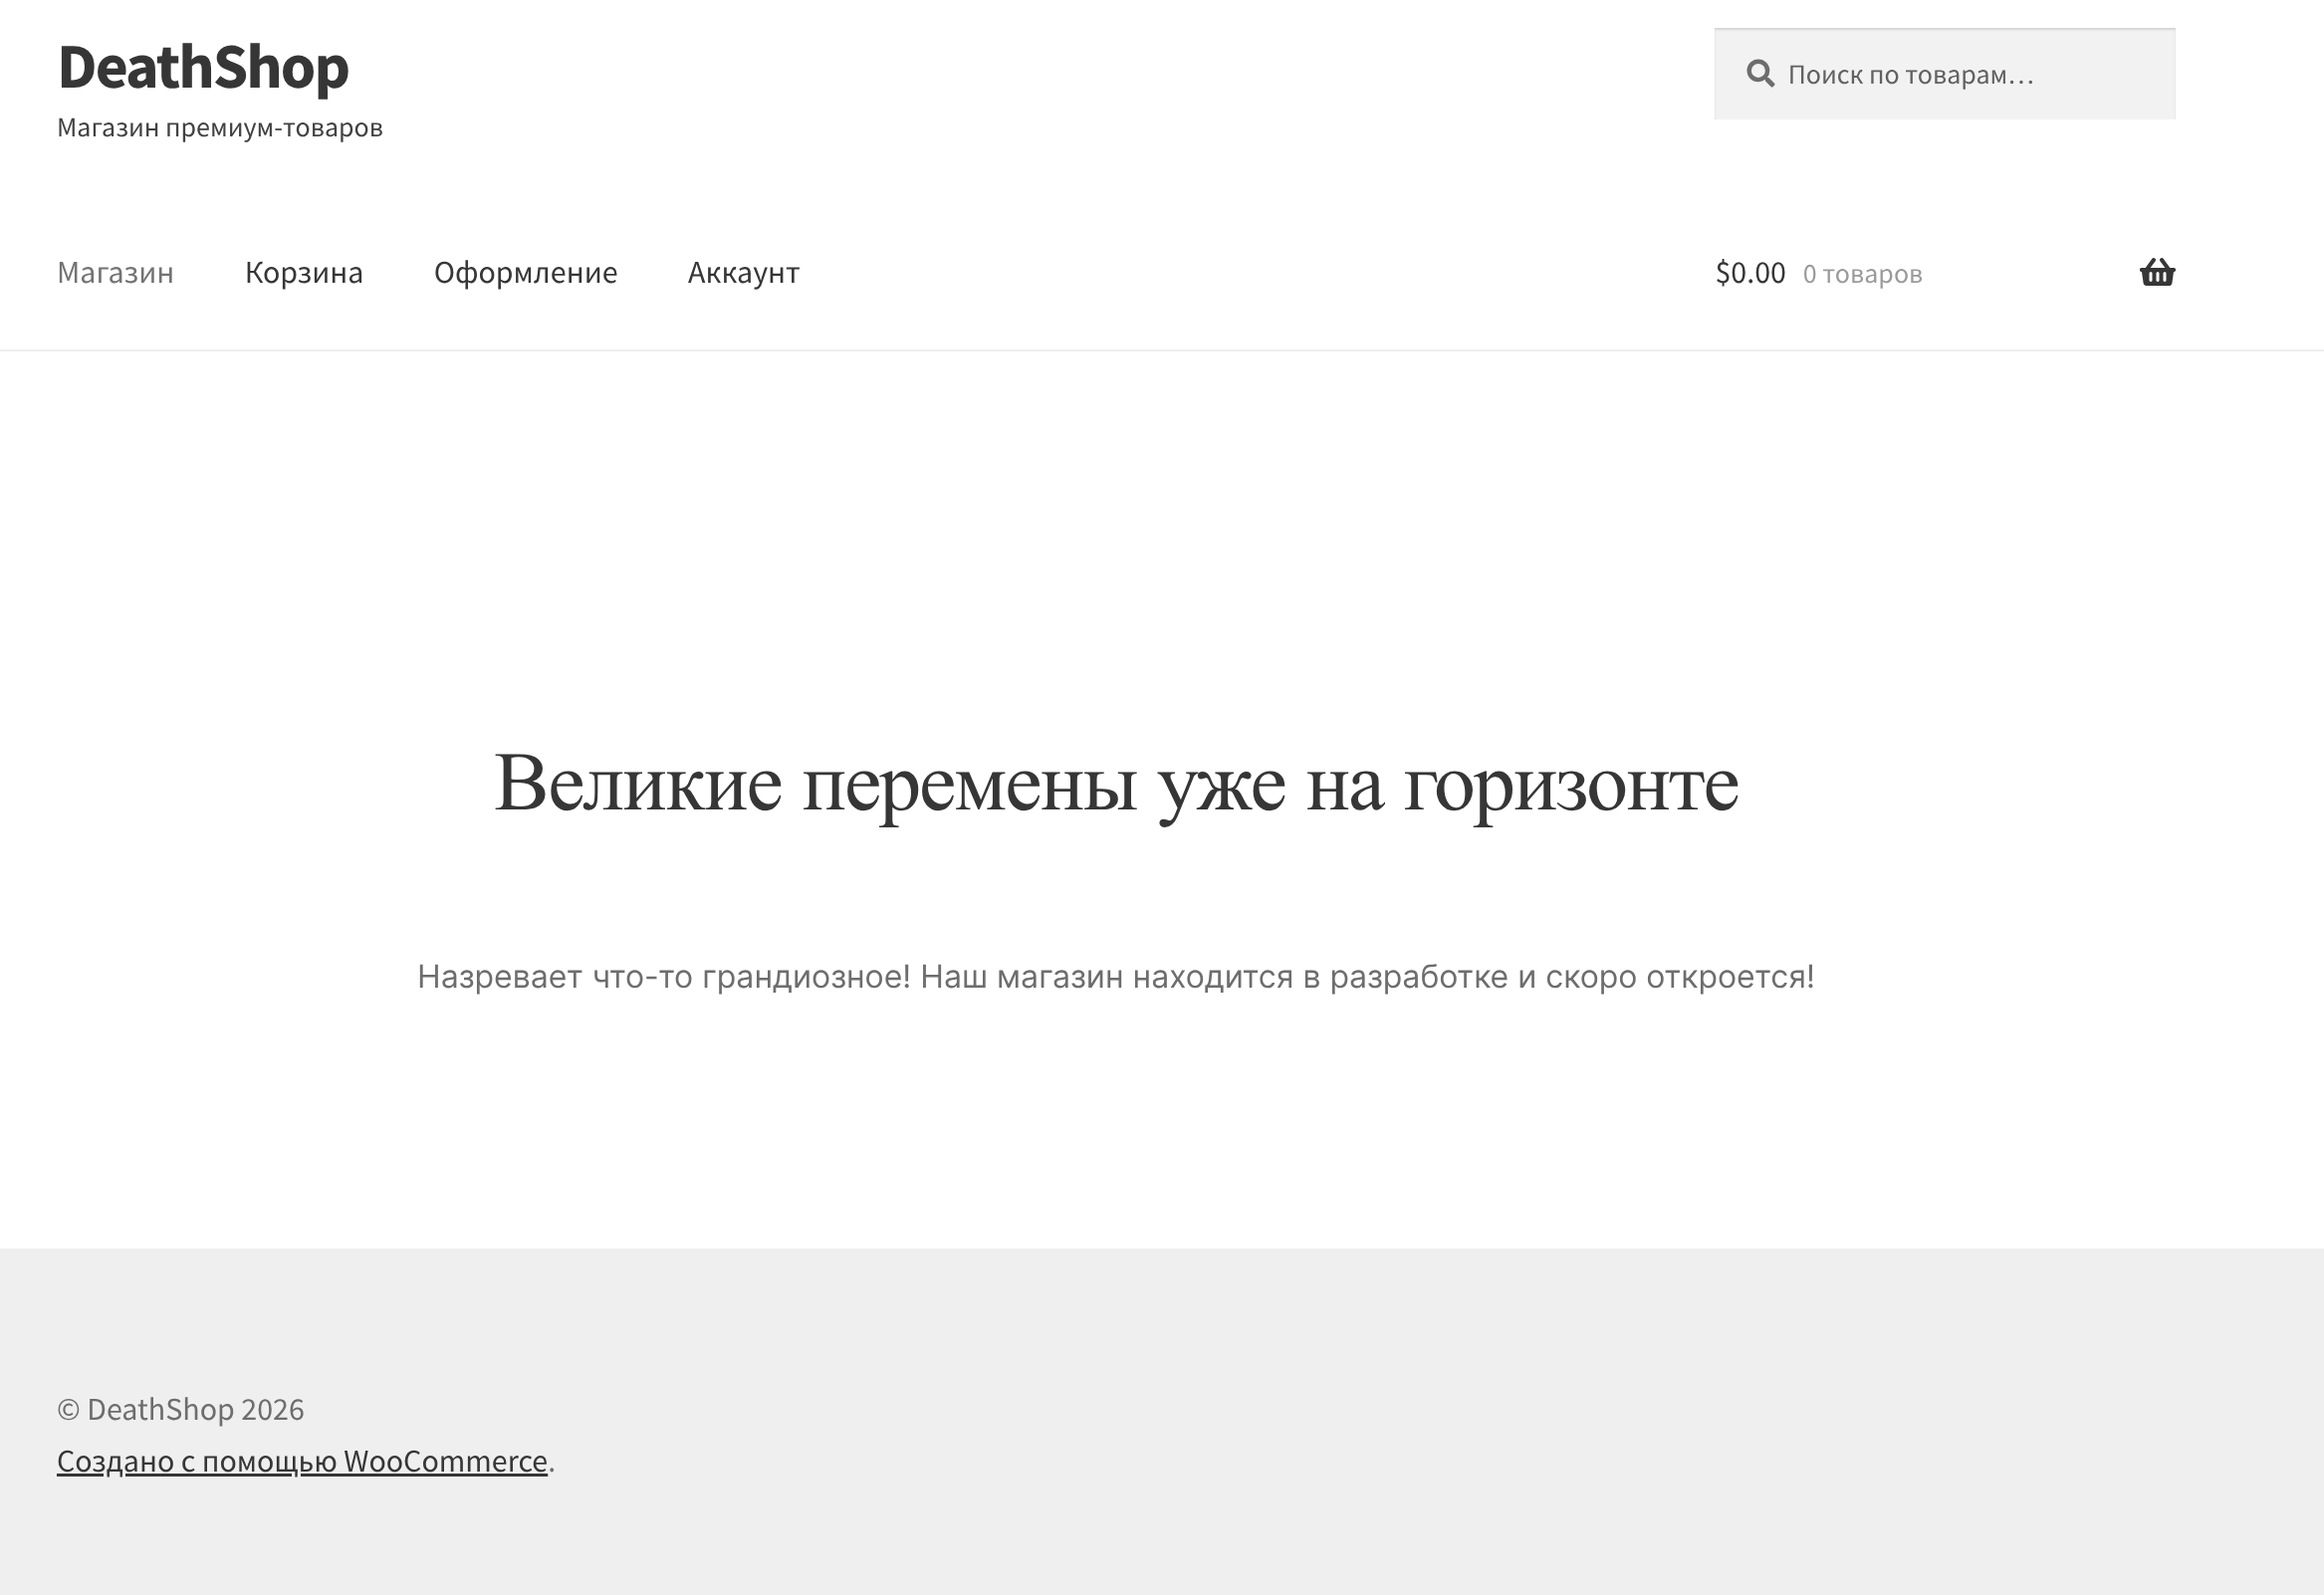
Внизу видим надпись, что создано с помощью WooCommerce. Загуглив, что это, понимаем, что сайт работает на WordPress. Значит пробуем без всяких dirb/gobuster открыть wp-login.php.
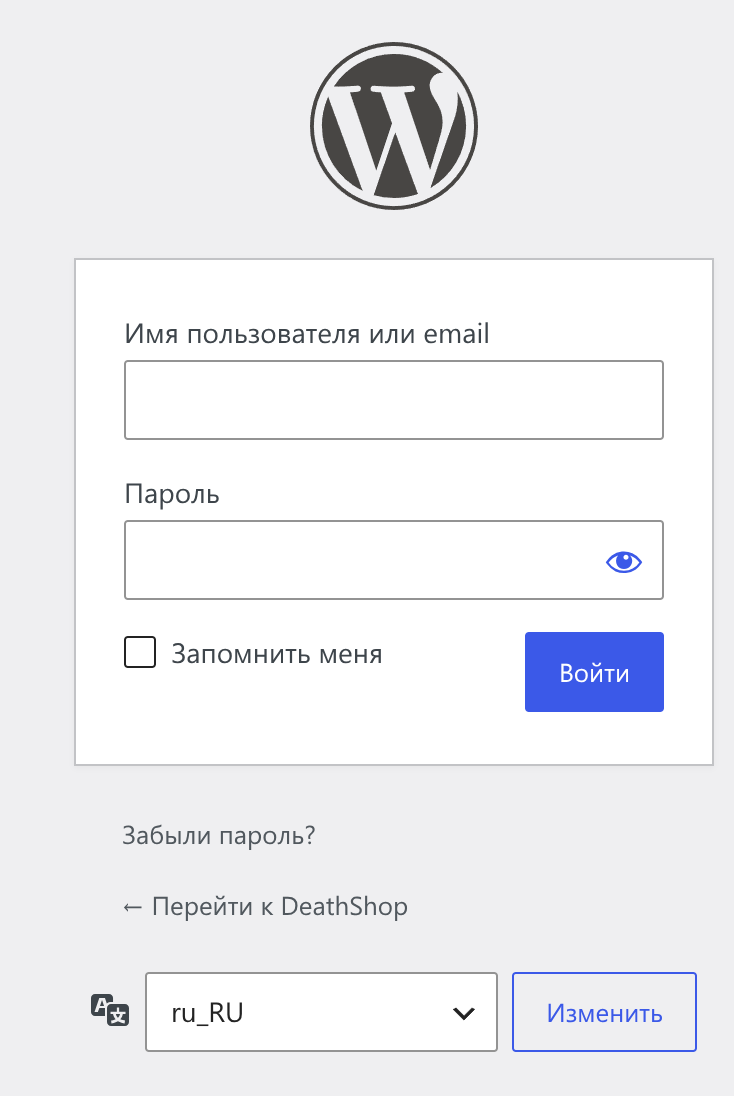
Входим как tester:tester по условию задачи. Мы попадаем в панель, где столько всего, что глаза разбегаются. Посмотрим список плагинов, в них часто бывают уязвимости.
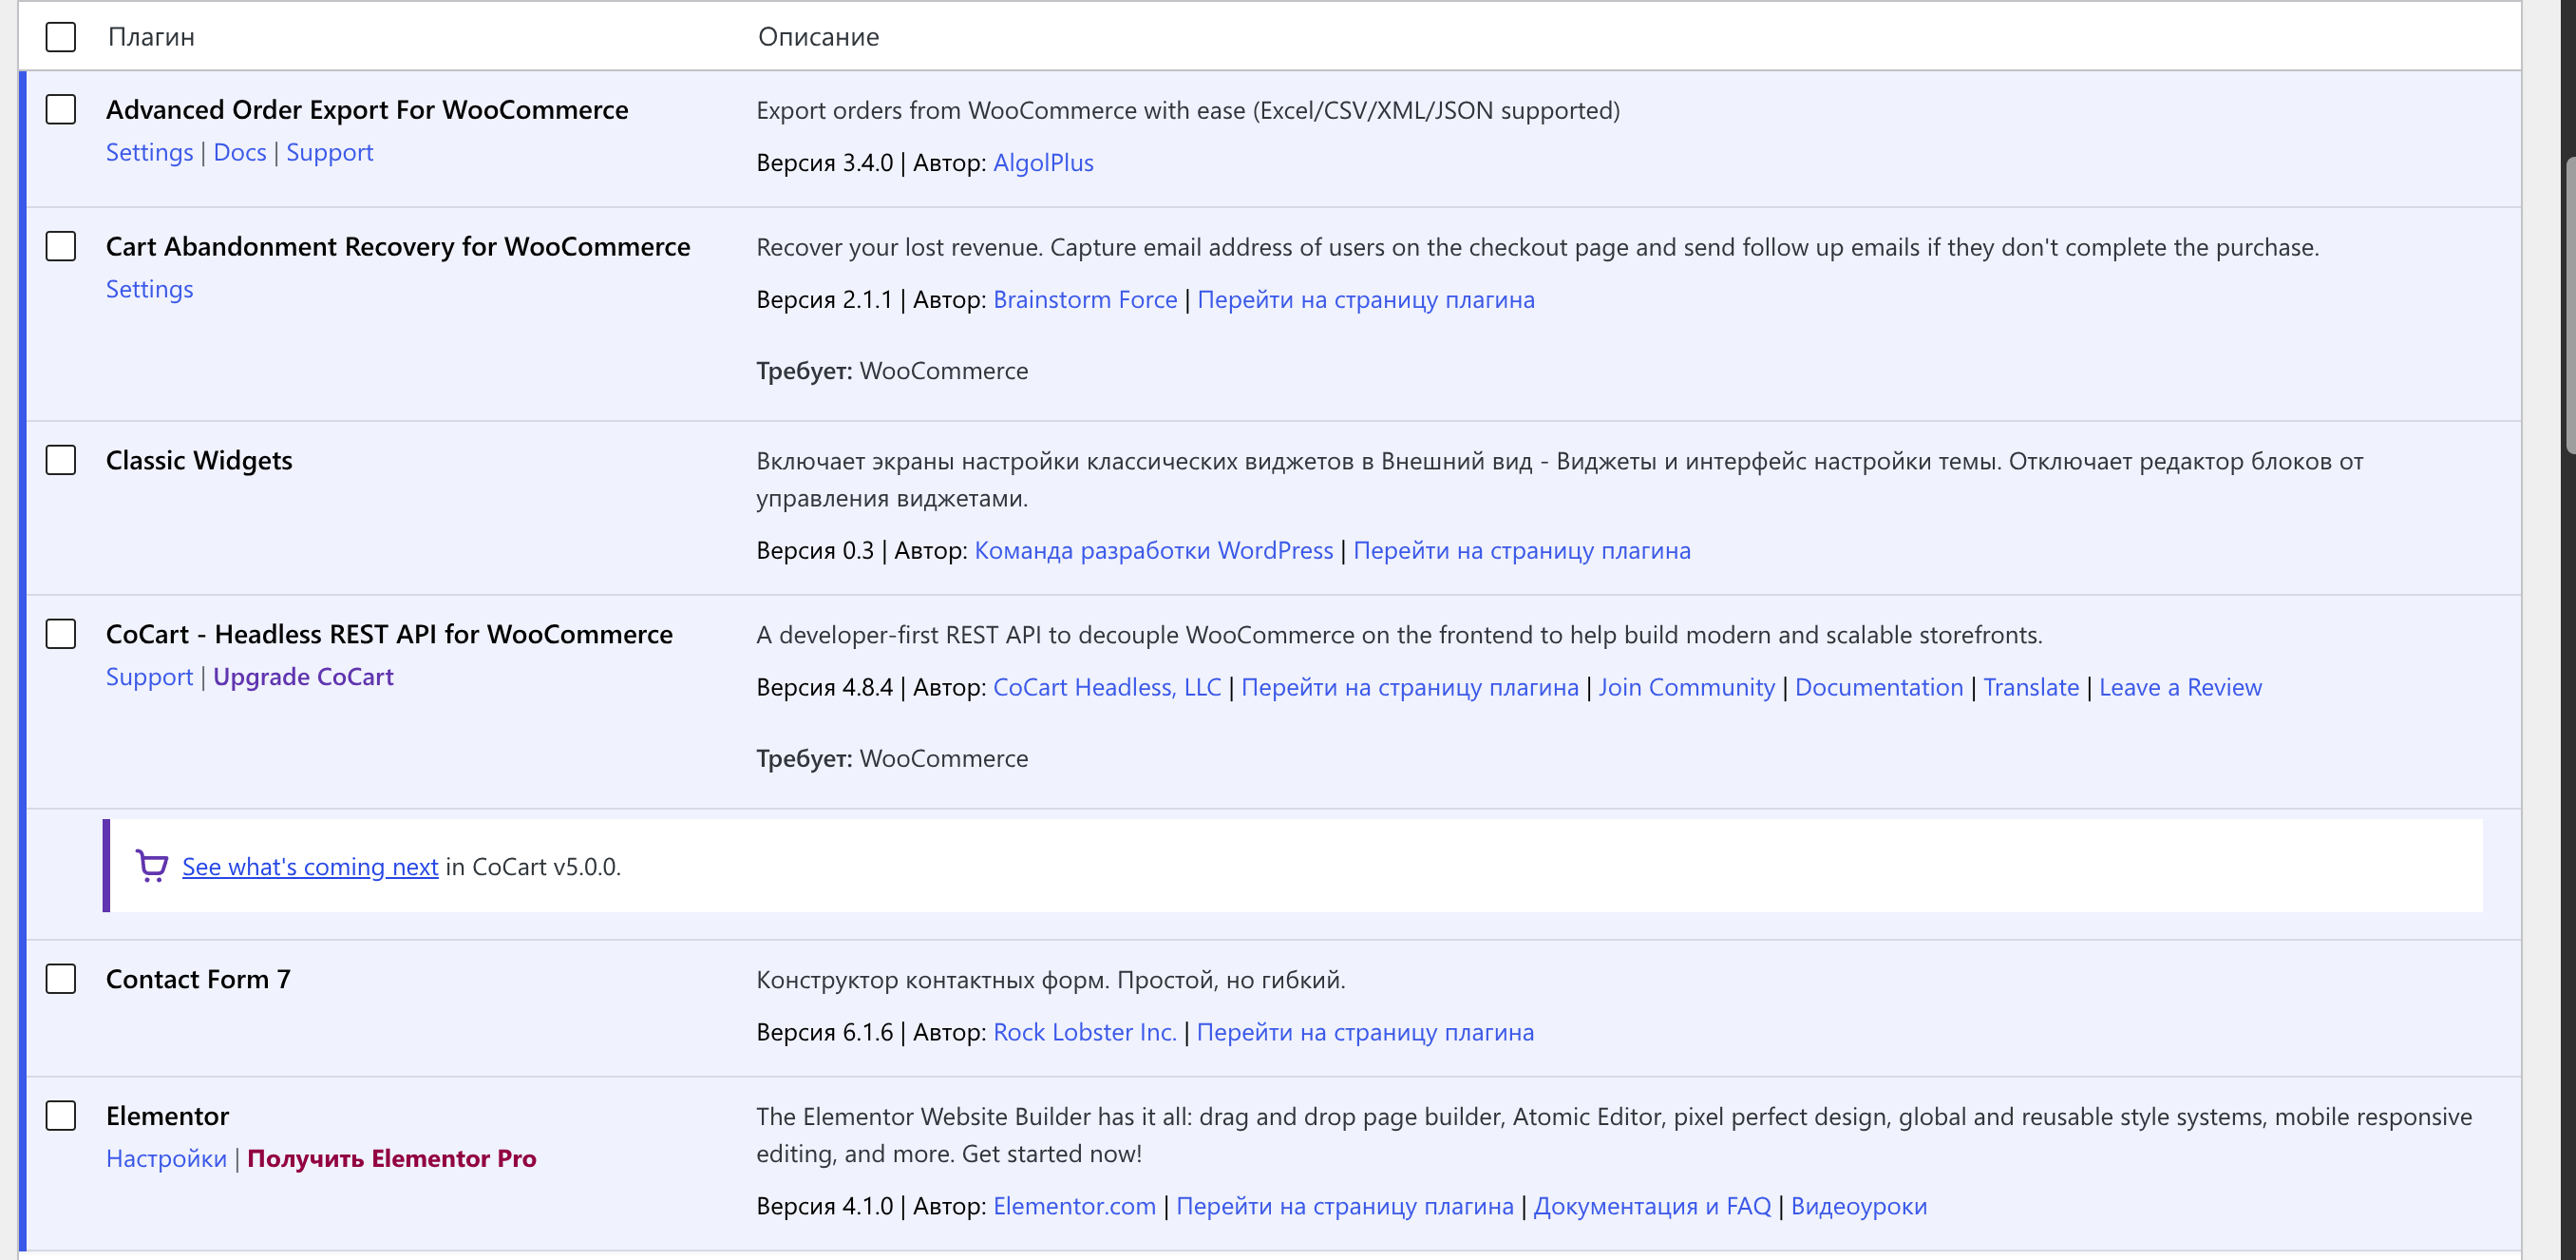
Первым бросается в глаза экспорт заказов в форматах (Excel/CSV/XML/JSON). На первый взгляд это, пожалуй, единственный плагин, который явно принимает что-то на вход, роется в базе данных и даёт вывод.
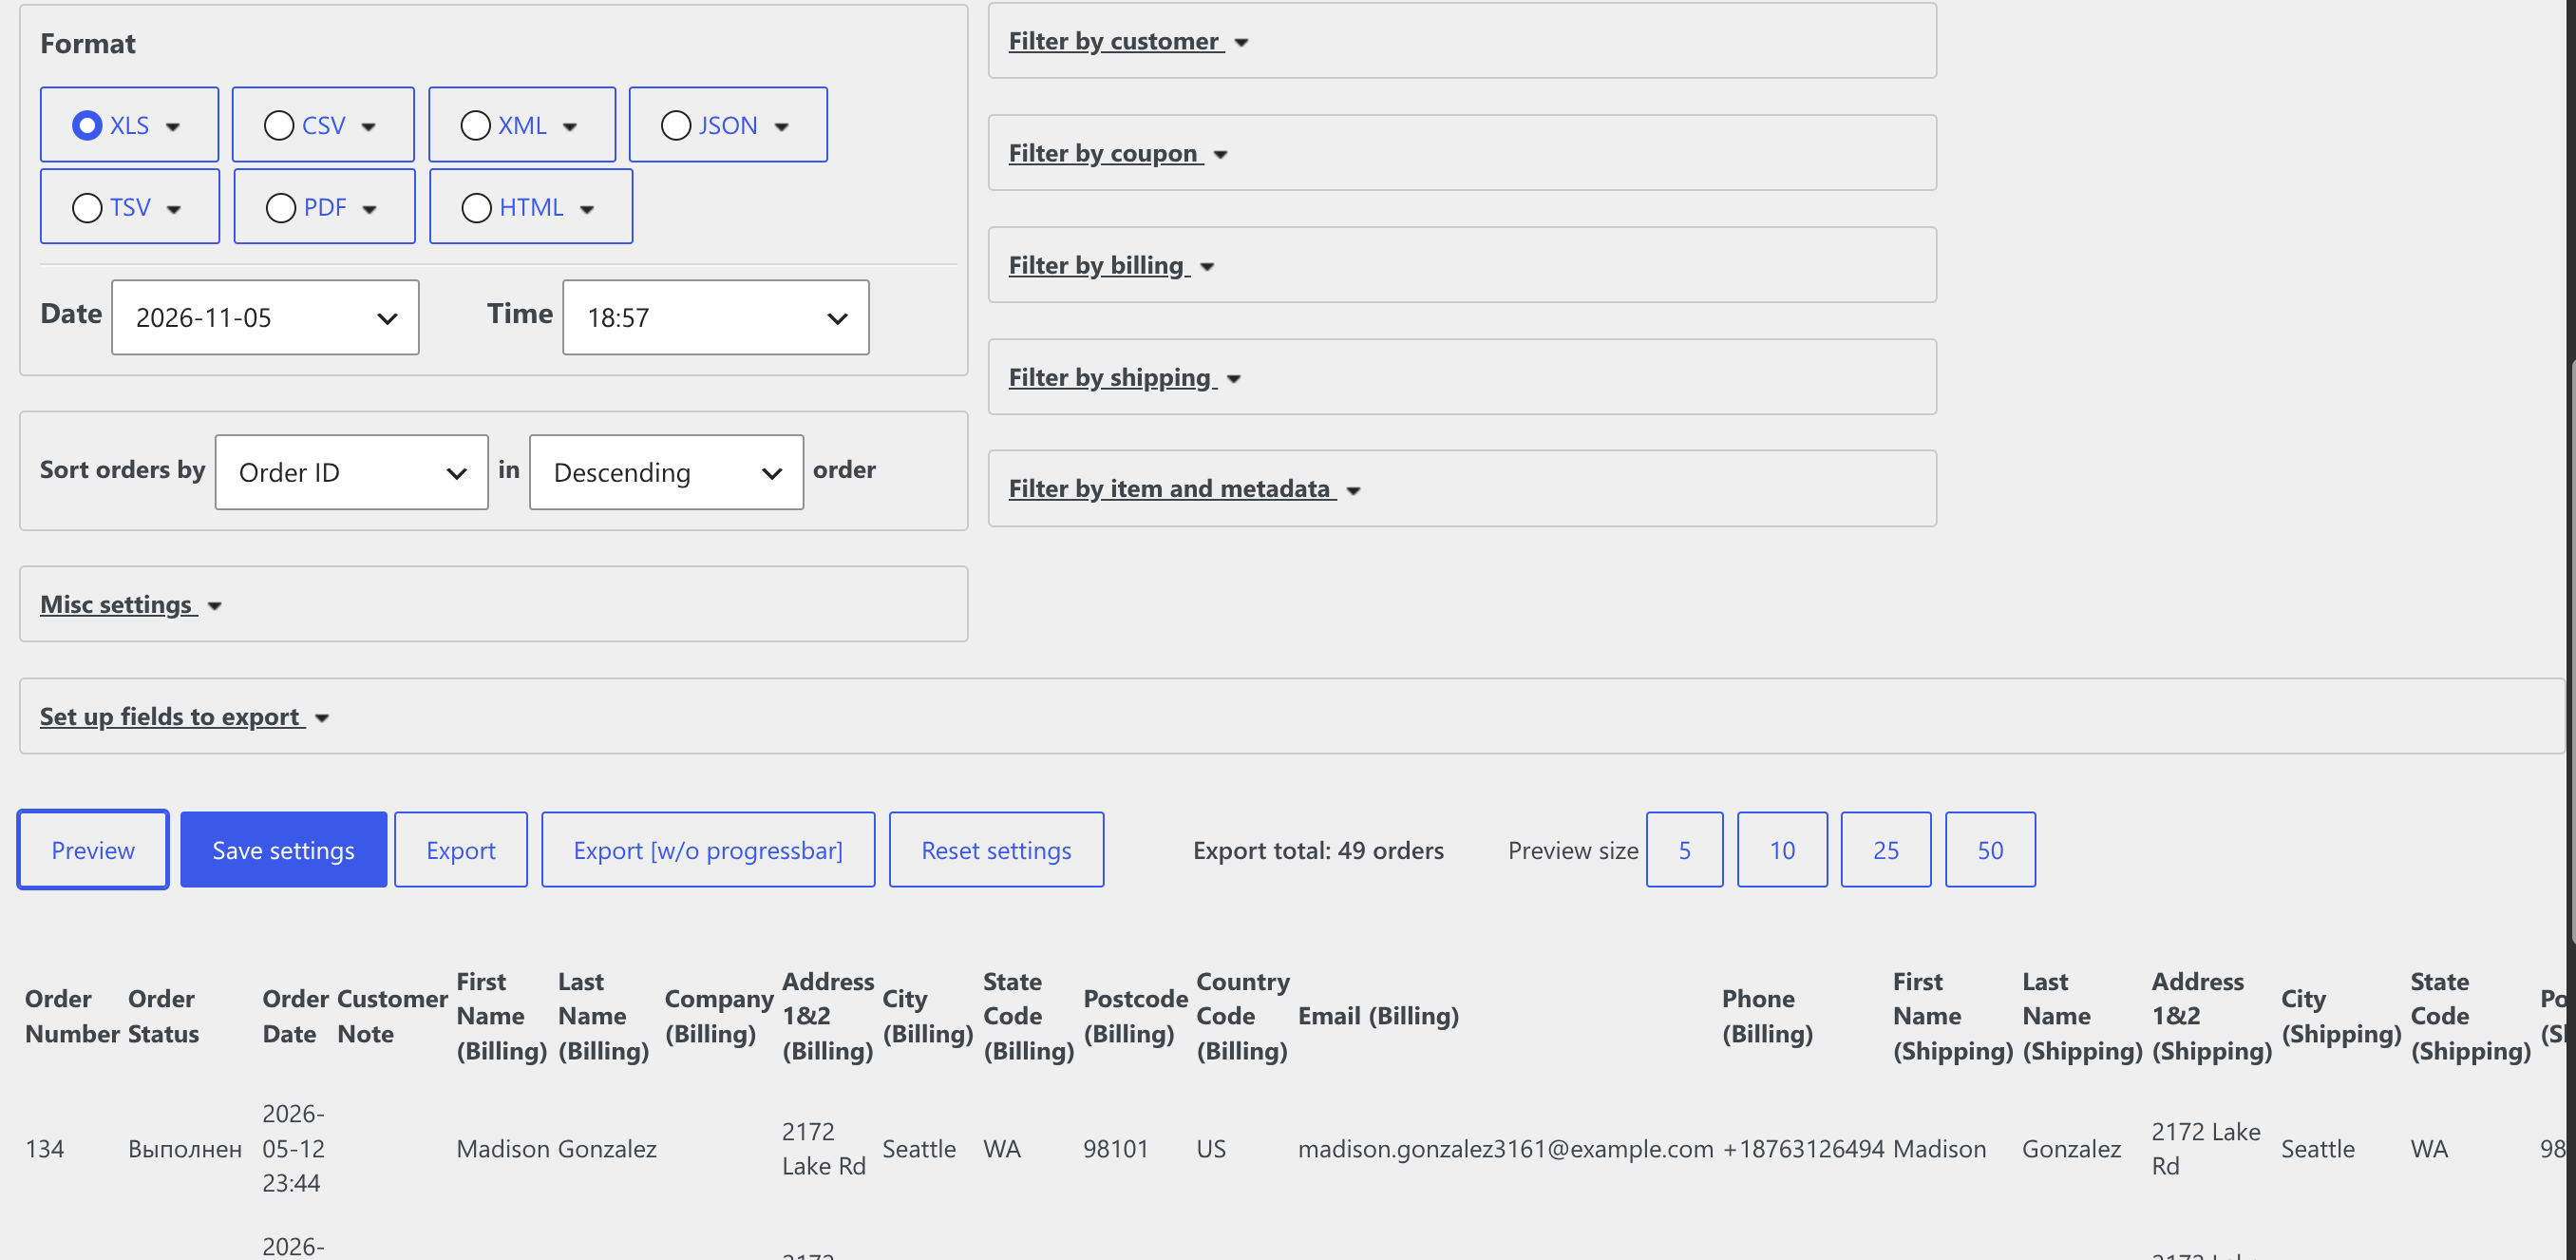
Используем параметры по умолчанию и получаем таблицу. Попробуем извлечь из базы данных то, что нужно нам, — хеш от пароля admin. Для этого как раз есть «Set up fields to export».
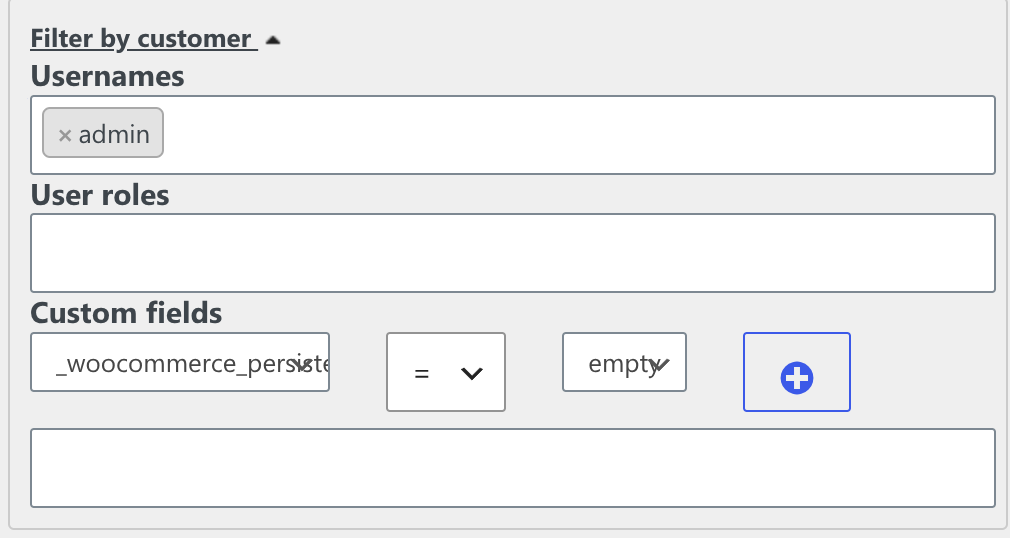
В интерфейсе первым делом указываем, что нам нужен только один клиент — наш администратор. Для этого в Filter by customer указываем admin.
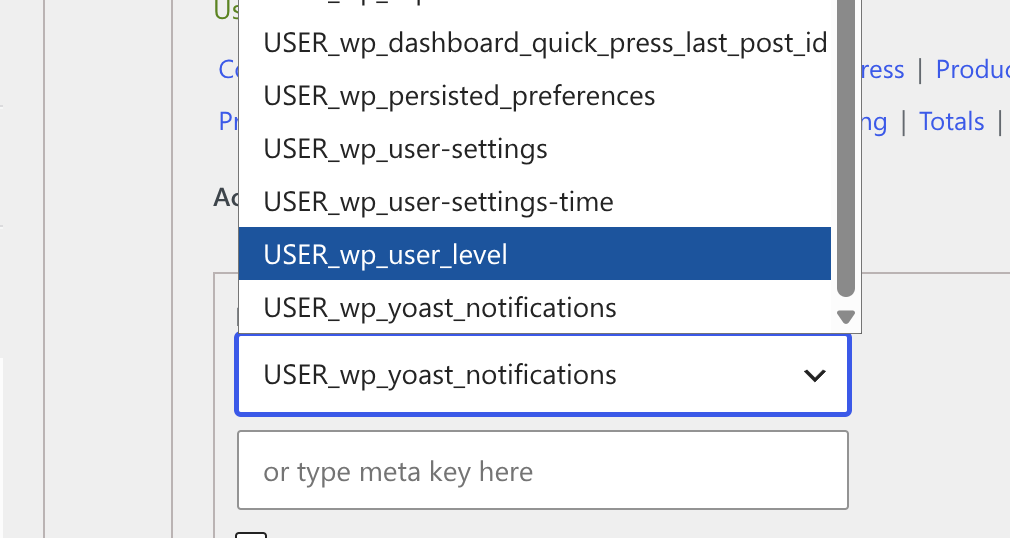
Затем в интерфейсе добавления полей смотрим, что мы вообще можем вывести с помощью «Add field», там находится куча строк с приставкой USER, которые явно относятся к базе WordPress, но всё ещё там нет ничего, что связано с хешем. Видимо в этом плагине оно скрыто.
Попробуем сами найти, где оно должно лежать.
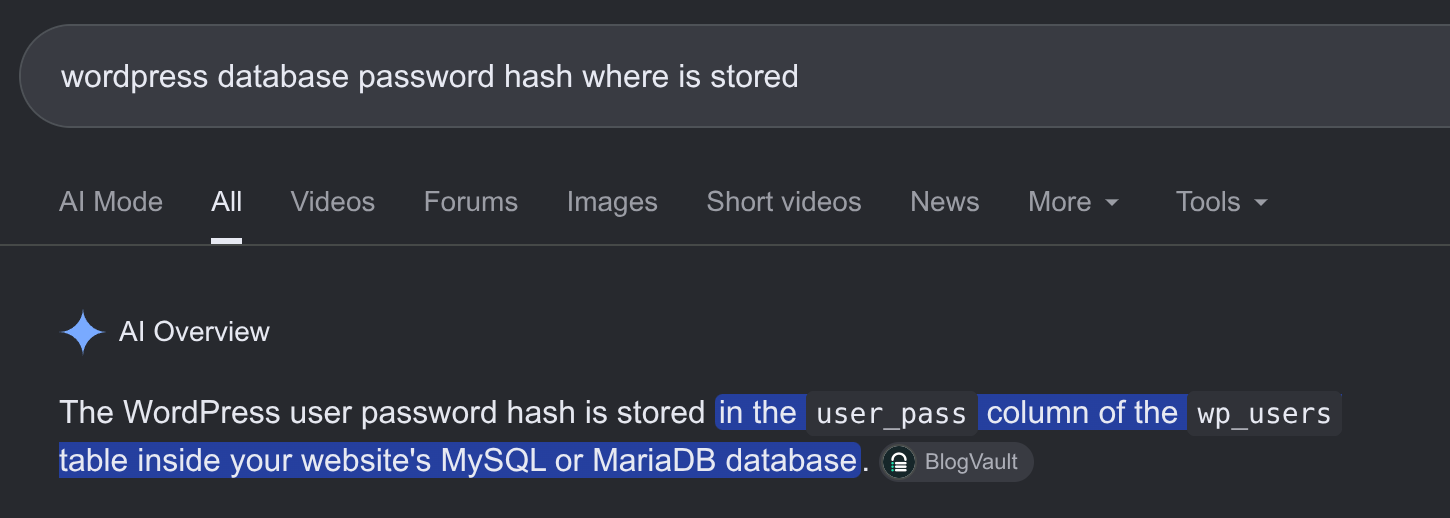
Отлично, теперь мы знаем, что нам нужен user_pass. А ещё мы знаем, что подобные записи плагин отдаёт при наличии приставки USER_, попробуем создать собственное поле.
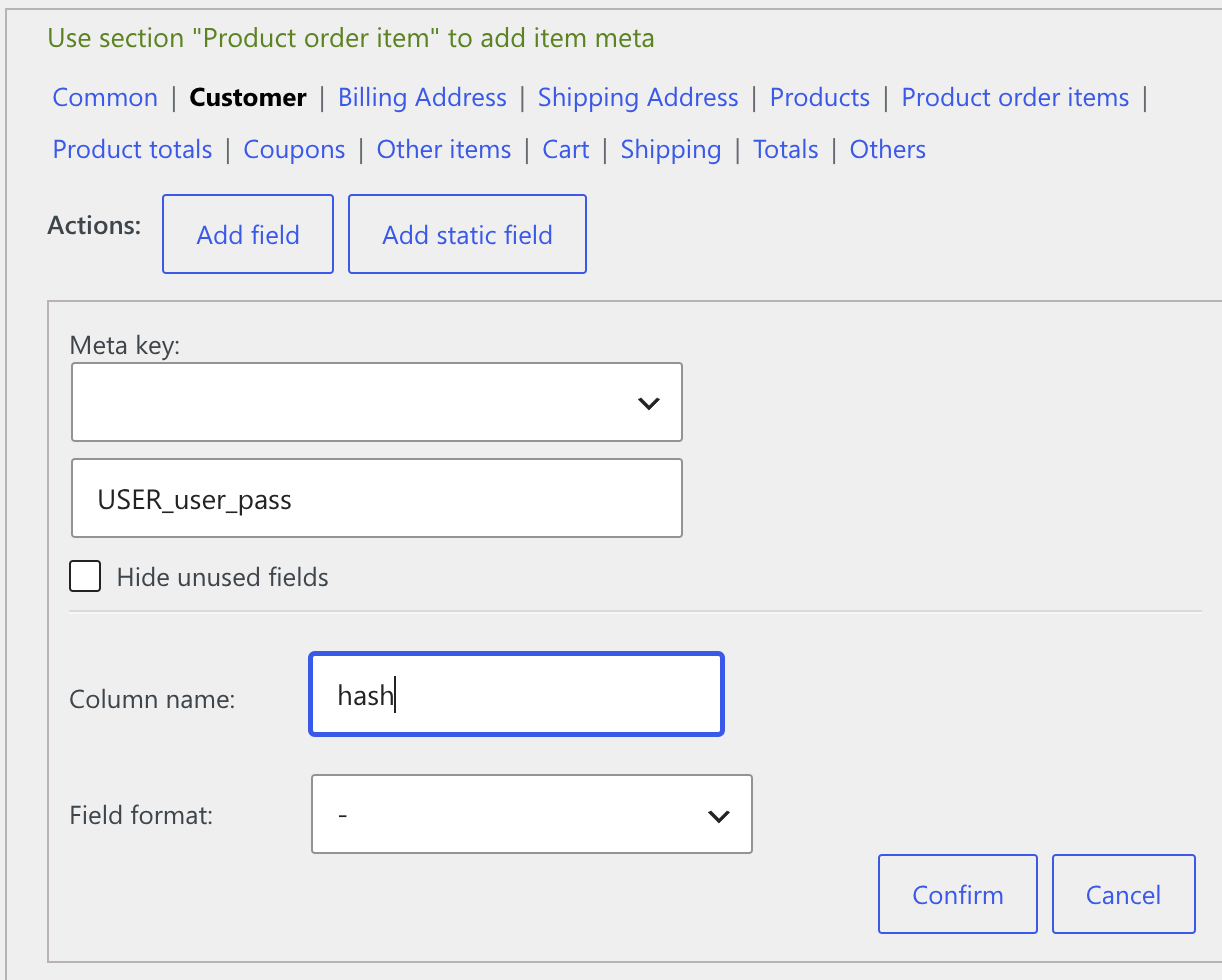
Теперь, когда мы создали это поле, остаётся перетянуть его в экспорт и нажать Preview.
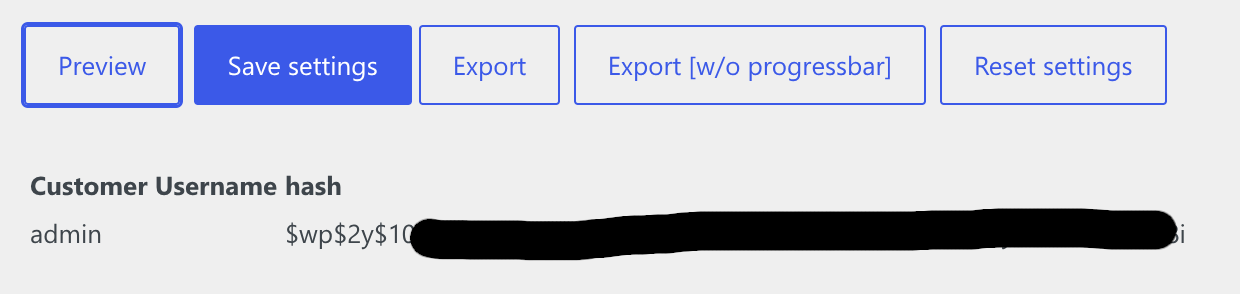
Вуаля, мы получили хеш пароля. Остаётся только обернуть его в BugCTF{} и отправлять флаг.
Поиск статей
Ничего не нашлось, попробуй поискать что-то другое
Web
/Разборы задач
5 ноября 2026
2
Web
/Разборы задач
5 ноября 2026
2