
/Разборы задач
8 ноября 2026
Райтап на задачу «Медовая ловушка» с AvitoCTF 2026
Исследуем дамп памяти Linux в Volatility, находим eBPF-руткит, разбираем его в Ghidra и восстанавливаем перехваченный ввод с помощью XOR.42
42
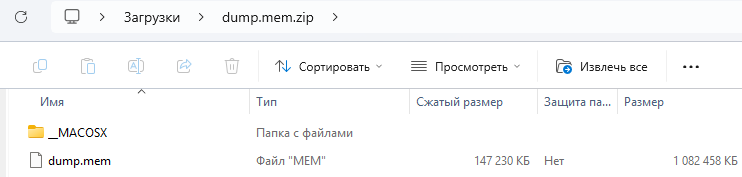
Ну, собсна, дан нам дамп оперативной памяти, но неизвестна операционная система, а значит обратимся сначала к volatility 2, так как эта версия работает исключительно с дампами шиндовса.
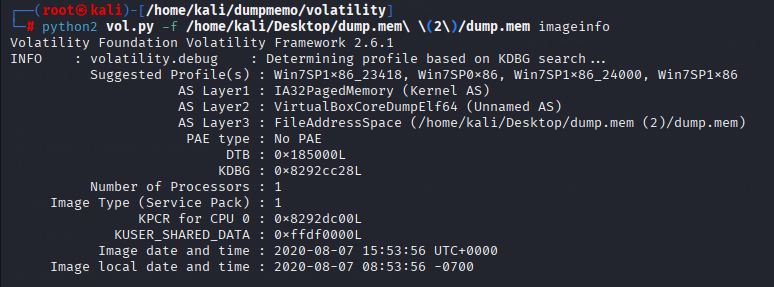
Профили определились, а значит можно продолжать анализ, выведем список процессов профиля Win7SP1x86_23418.
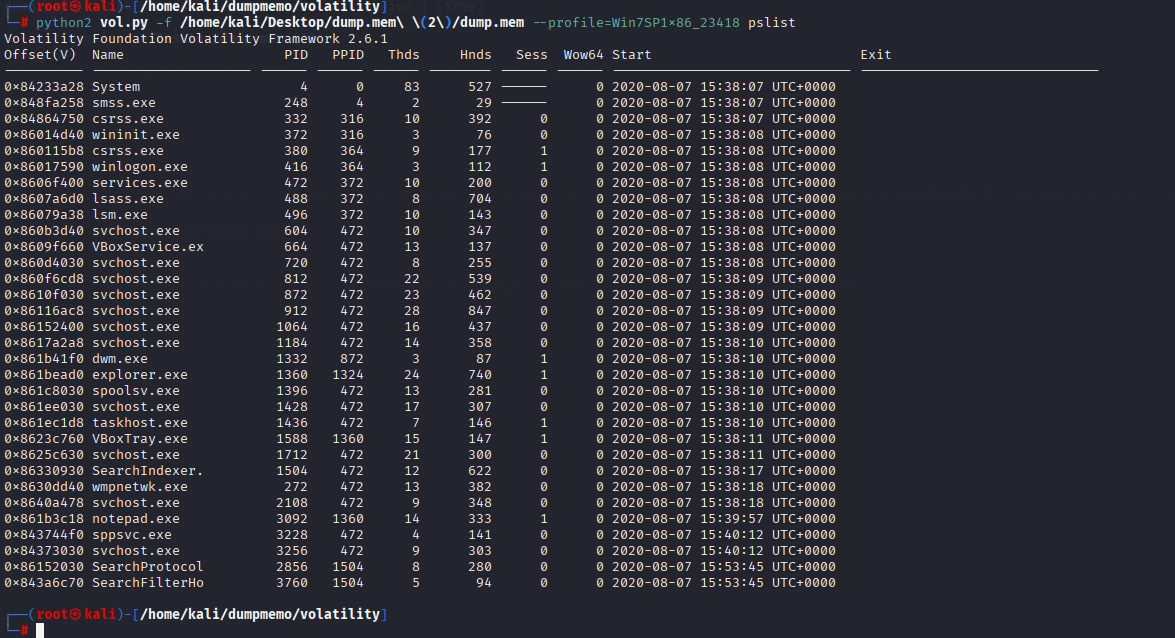
Из всего списка нам интересен notepad.exe, и, конечно, можно дампнуть процесс и проанализировать его отдельно, но нахуй это надо, если есть замечательный плагин editbox, который показывает, что вводил пользователь.
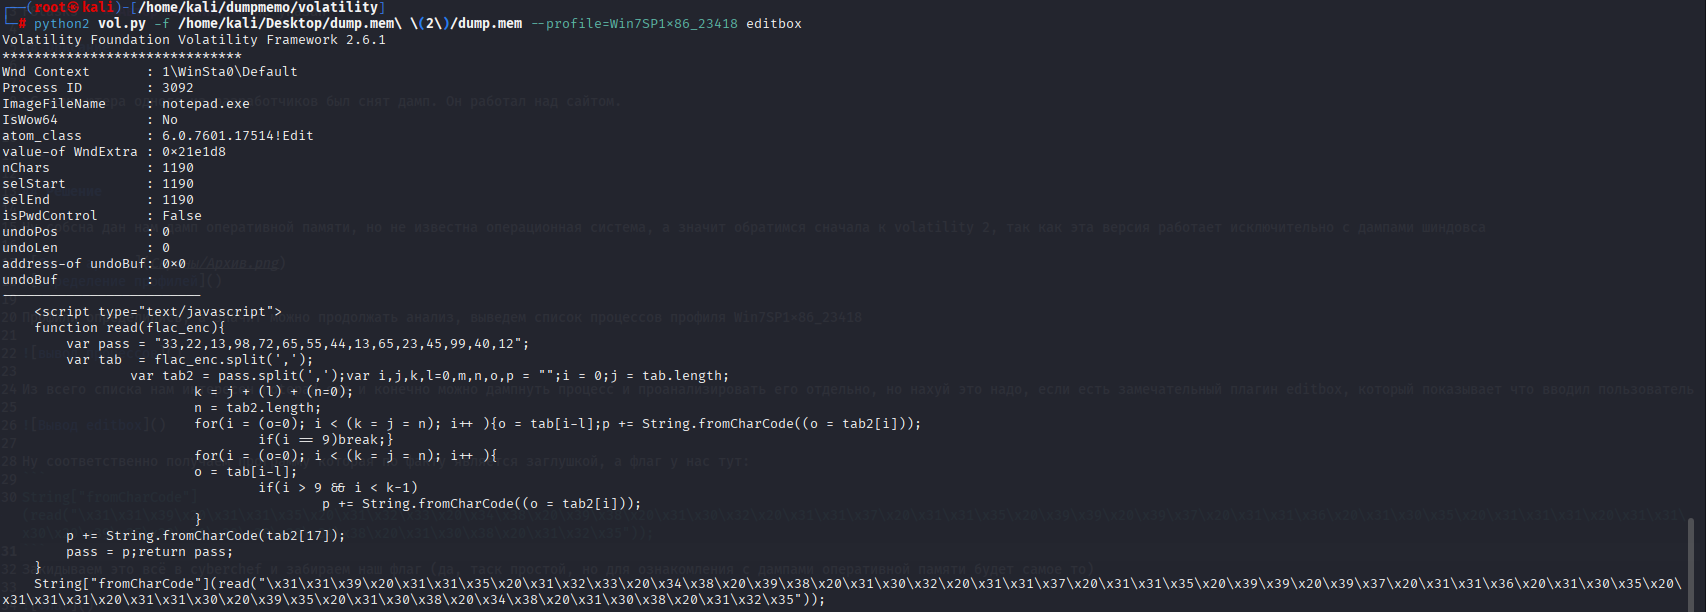
Ну, соответственно, получаем программу, которая по факту является заглушкой, а флаг у нас тут:
String["fromCharCode"](read("\x31\x31\x39\x20\x31\x31\x35\x20\x31\x32\x33\x20\x34\x38\x20\x39\x38\x20\x31\x30\x32\x20\x31\x31\x37\x20\x31\x31\x35\x20\x39\x39\x20\x39\x37\x20\x31\x31\x36\x20\x31\x30\x35\x20\x31\x31\x31\x20\x31\x31\x30\x20\x39\x35\x20\x31\x30\x38\x20\x34\x38\x20\x31\x30\x38\x20\x31\x32\x35"));Закидываем это всё в CyberChef и забираем наш флаг (да, таск простой, но для ознакомления с дампами оперативной памяти будет самое то).
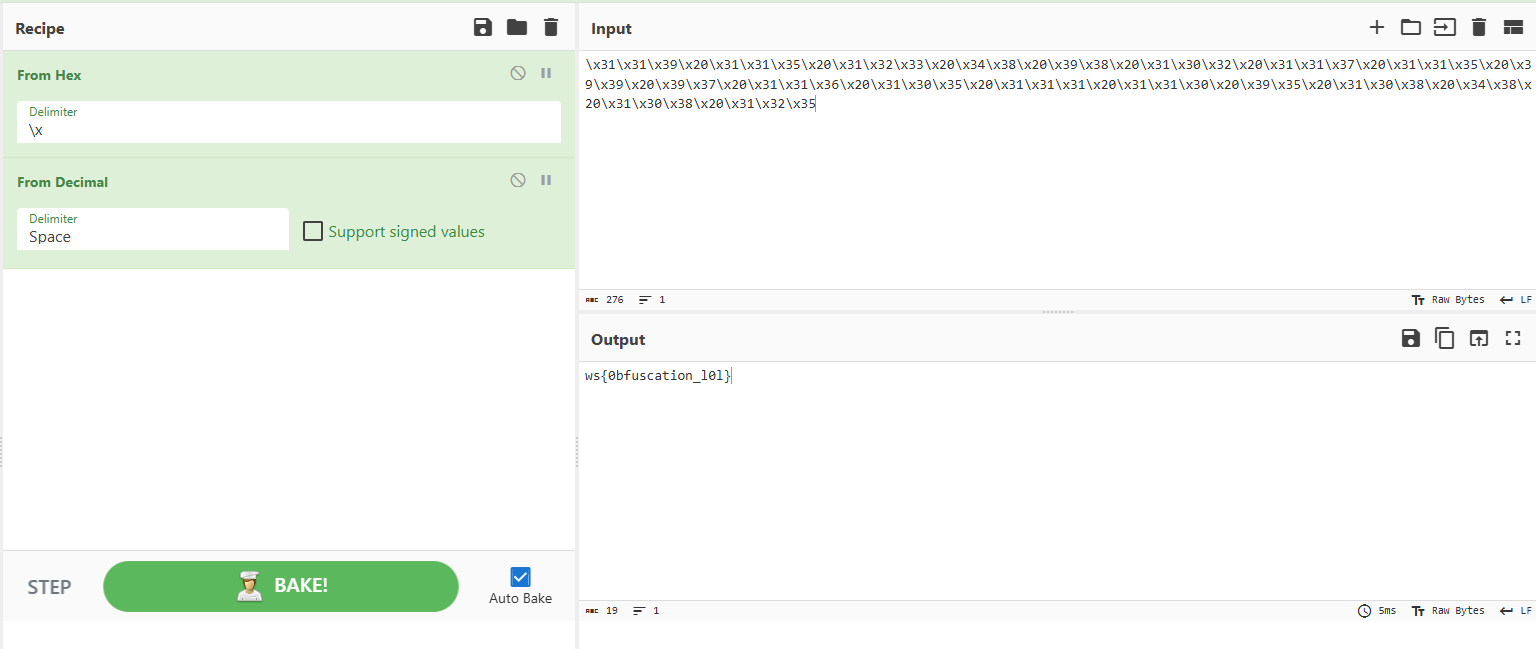
Флаг: ws{0bfuscation_l0l}
Поиск статей
Ничего не нашлось, попробуй поискать что-то другое
Forensics

/Разборы задач
8 ноября 2026
42
Reverse

/Разборы задач
6 ноября 2026
44