В первой части задания мы сталкиваемся с классической для CTF ситуацией: доступ к системе утерян, но есть подсказка. Наша цель — восстановить доступ и найти первый флаг. Давайте разберём решение по шагам, чтобы понять логику, которая приводит к успеху.
Шаг 1. Определение точки входа
По условию, пароль от BugOS «потерялся», но есть файл с напоминанием. В таких задачах это почти всегда означает одно из двух:
Секретные данные находятся прямо в файле, но в замаскированном виде.
Файл содержит ключ или наводку для следующего этапа.
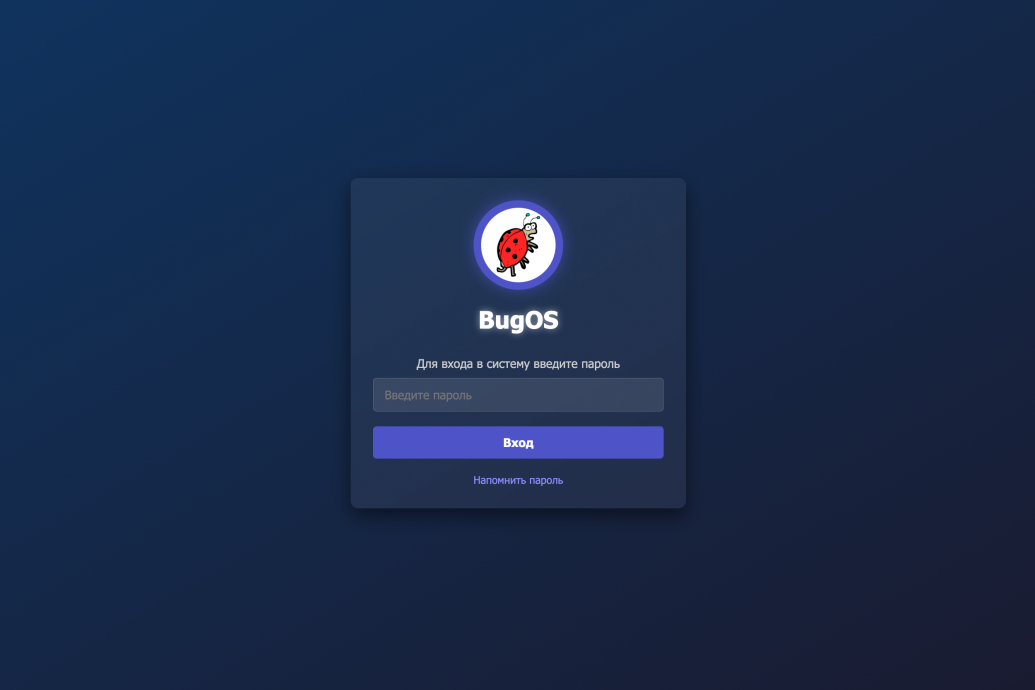
На главной странице BugOS мы видим заметную ссылку «Напомнить пароль». Это явное приглашение от автора задания. Прежде чем прибегать к сложным методам вроде перебора паролей, всегда стоит исследовать такие очевидные подсказки. Это самый логичный и быстрый путь.
Стартовая страница BugOS со ссылкой «Напомнить пароль»
Шаг 2. Анализ содержимого файла
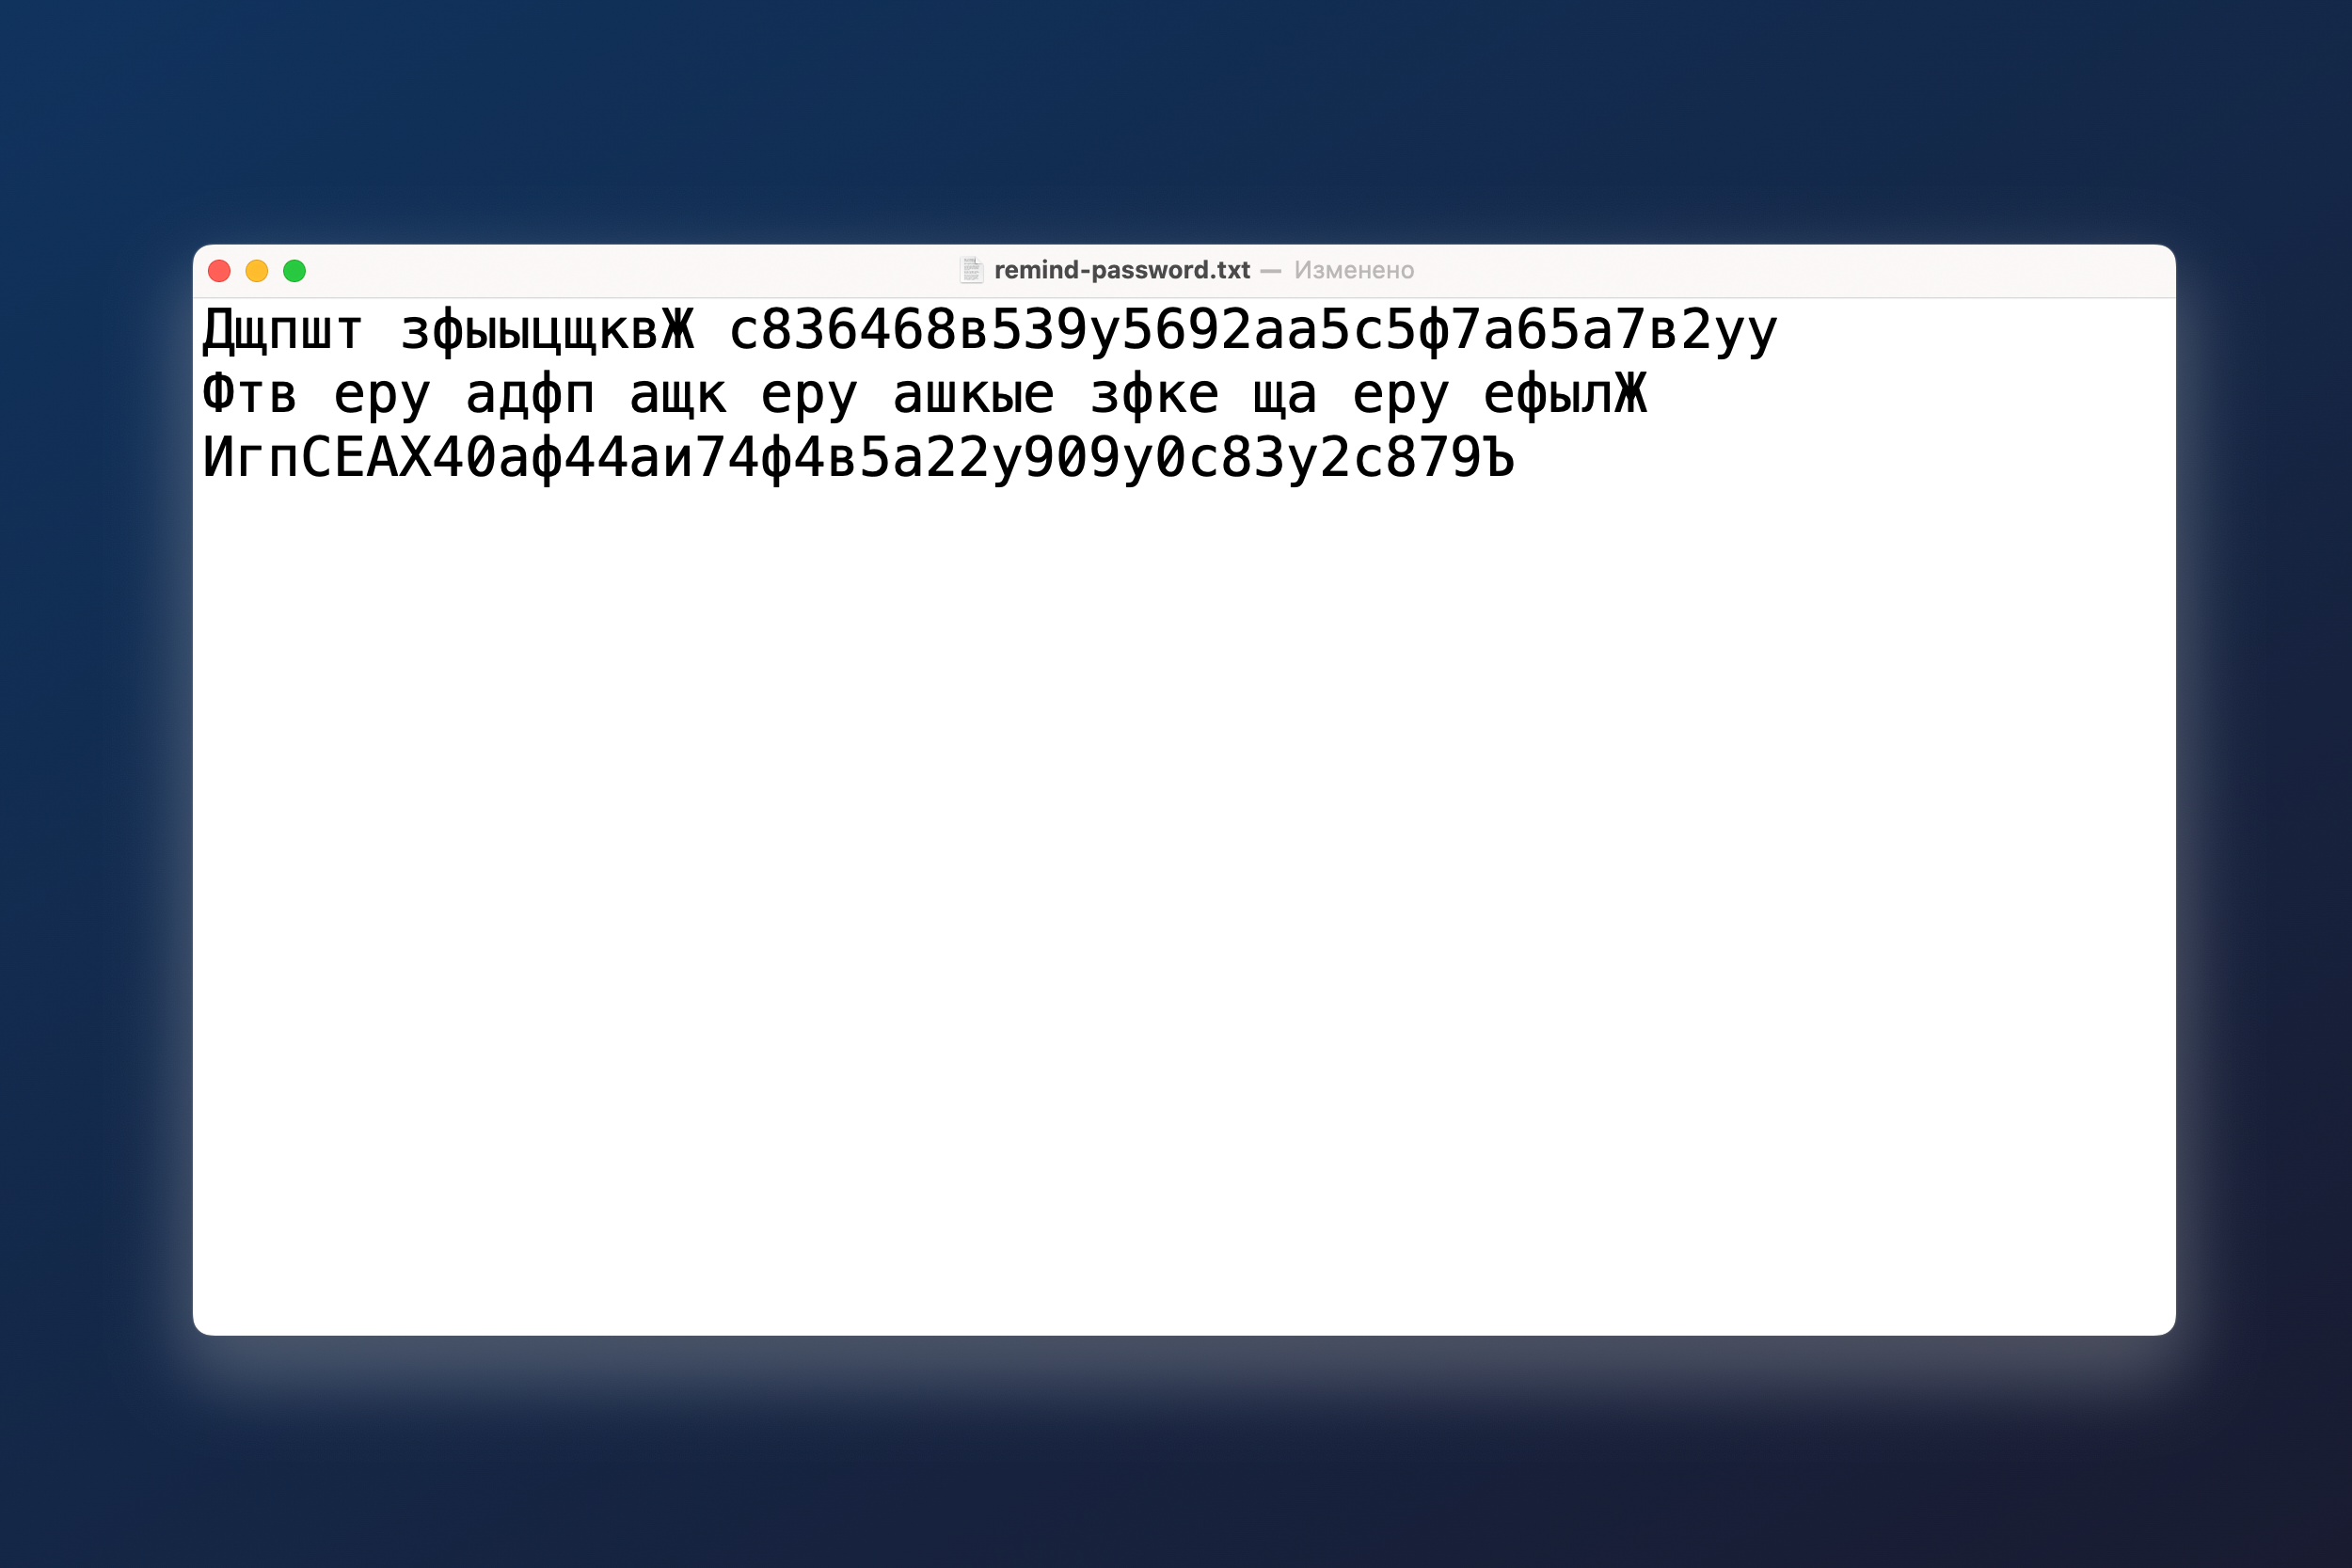
Перейдя по ссылке, мы получаем файл remind-password.txt. Скачаем его и изучим содержимое.
Содержимое remind-password.txt
Внутри мы видим псевдослучайный набор кириллических символов. Первая реакция — начать перебирать известные шифры и кодировки (Base64, ROT13, различные хеши). Однако здесь важно не усложнять. Этот хаотичный текст имеет один характерный признак: он выглядит так, будто кто-то набирал английские слова, забыв переключить раскладку клавиатуры.
Наша основная гипотеза — текст нужно конвертировать из русской раскладки в английскую.
Шаг 3. Преобразование раскладки и получение данных
Для восстановления текста проще всего воспользоваться готовыми онлайн-инструментами. Это самый быстрый способ «вылечить» строку. Пример одного из таких сервисов: пример.
Однако в рамках обучения или если вам нужно автоматизировать процесс (например, для обработки большого количества подобных файлов), отличным упражнением станет написание собственного скрипта. В Python это решается довольно элегантно: мы просто создаем таблицу соответствия символов и заменяем русские буквы на английские согласно их расположению на стандартной QWERTY-клавиатуре.
# Текст из полученного файла
text = "Дщпшт зфыыцщквЖ с836468в539у5692аа5с5ф7а65а7в2уу Фтв еру адфп ащк еру ашкые зфке ща еру ефылЖ ИгпСЕАХ40аф44аи74ф4в5а22у909у0с83у2с879Ъ"

# Таблицы соответствия для русской и английской раскладок
ru = "ёйцукенгшщзхъфывапролджэячсмитьбю.ЁЙЦУКЕНГШЩЗХЪФЫВАПРОЛДЖЭЯЧСМИТЬБЮ,"
en = "`qwertyuiop[]asdfghjkl;'zxcvbnm,./~QWERTYUIOP{}ASDFGHJKL:\"ZXCVBNM<>?"

# Создаем словарь для быстрой замены
mapping = {r: e for r, e in zip(ru, en)}

# Проходим по тексту и заменяем каждый символ, если он есть в словаре
result = ''.join(mapping.get(char, char) for char in text)
print(result)
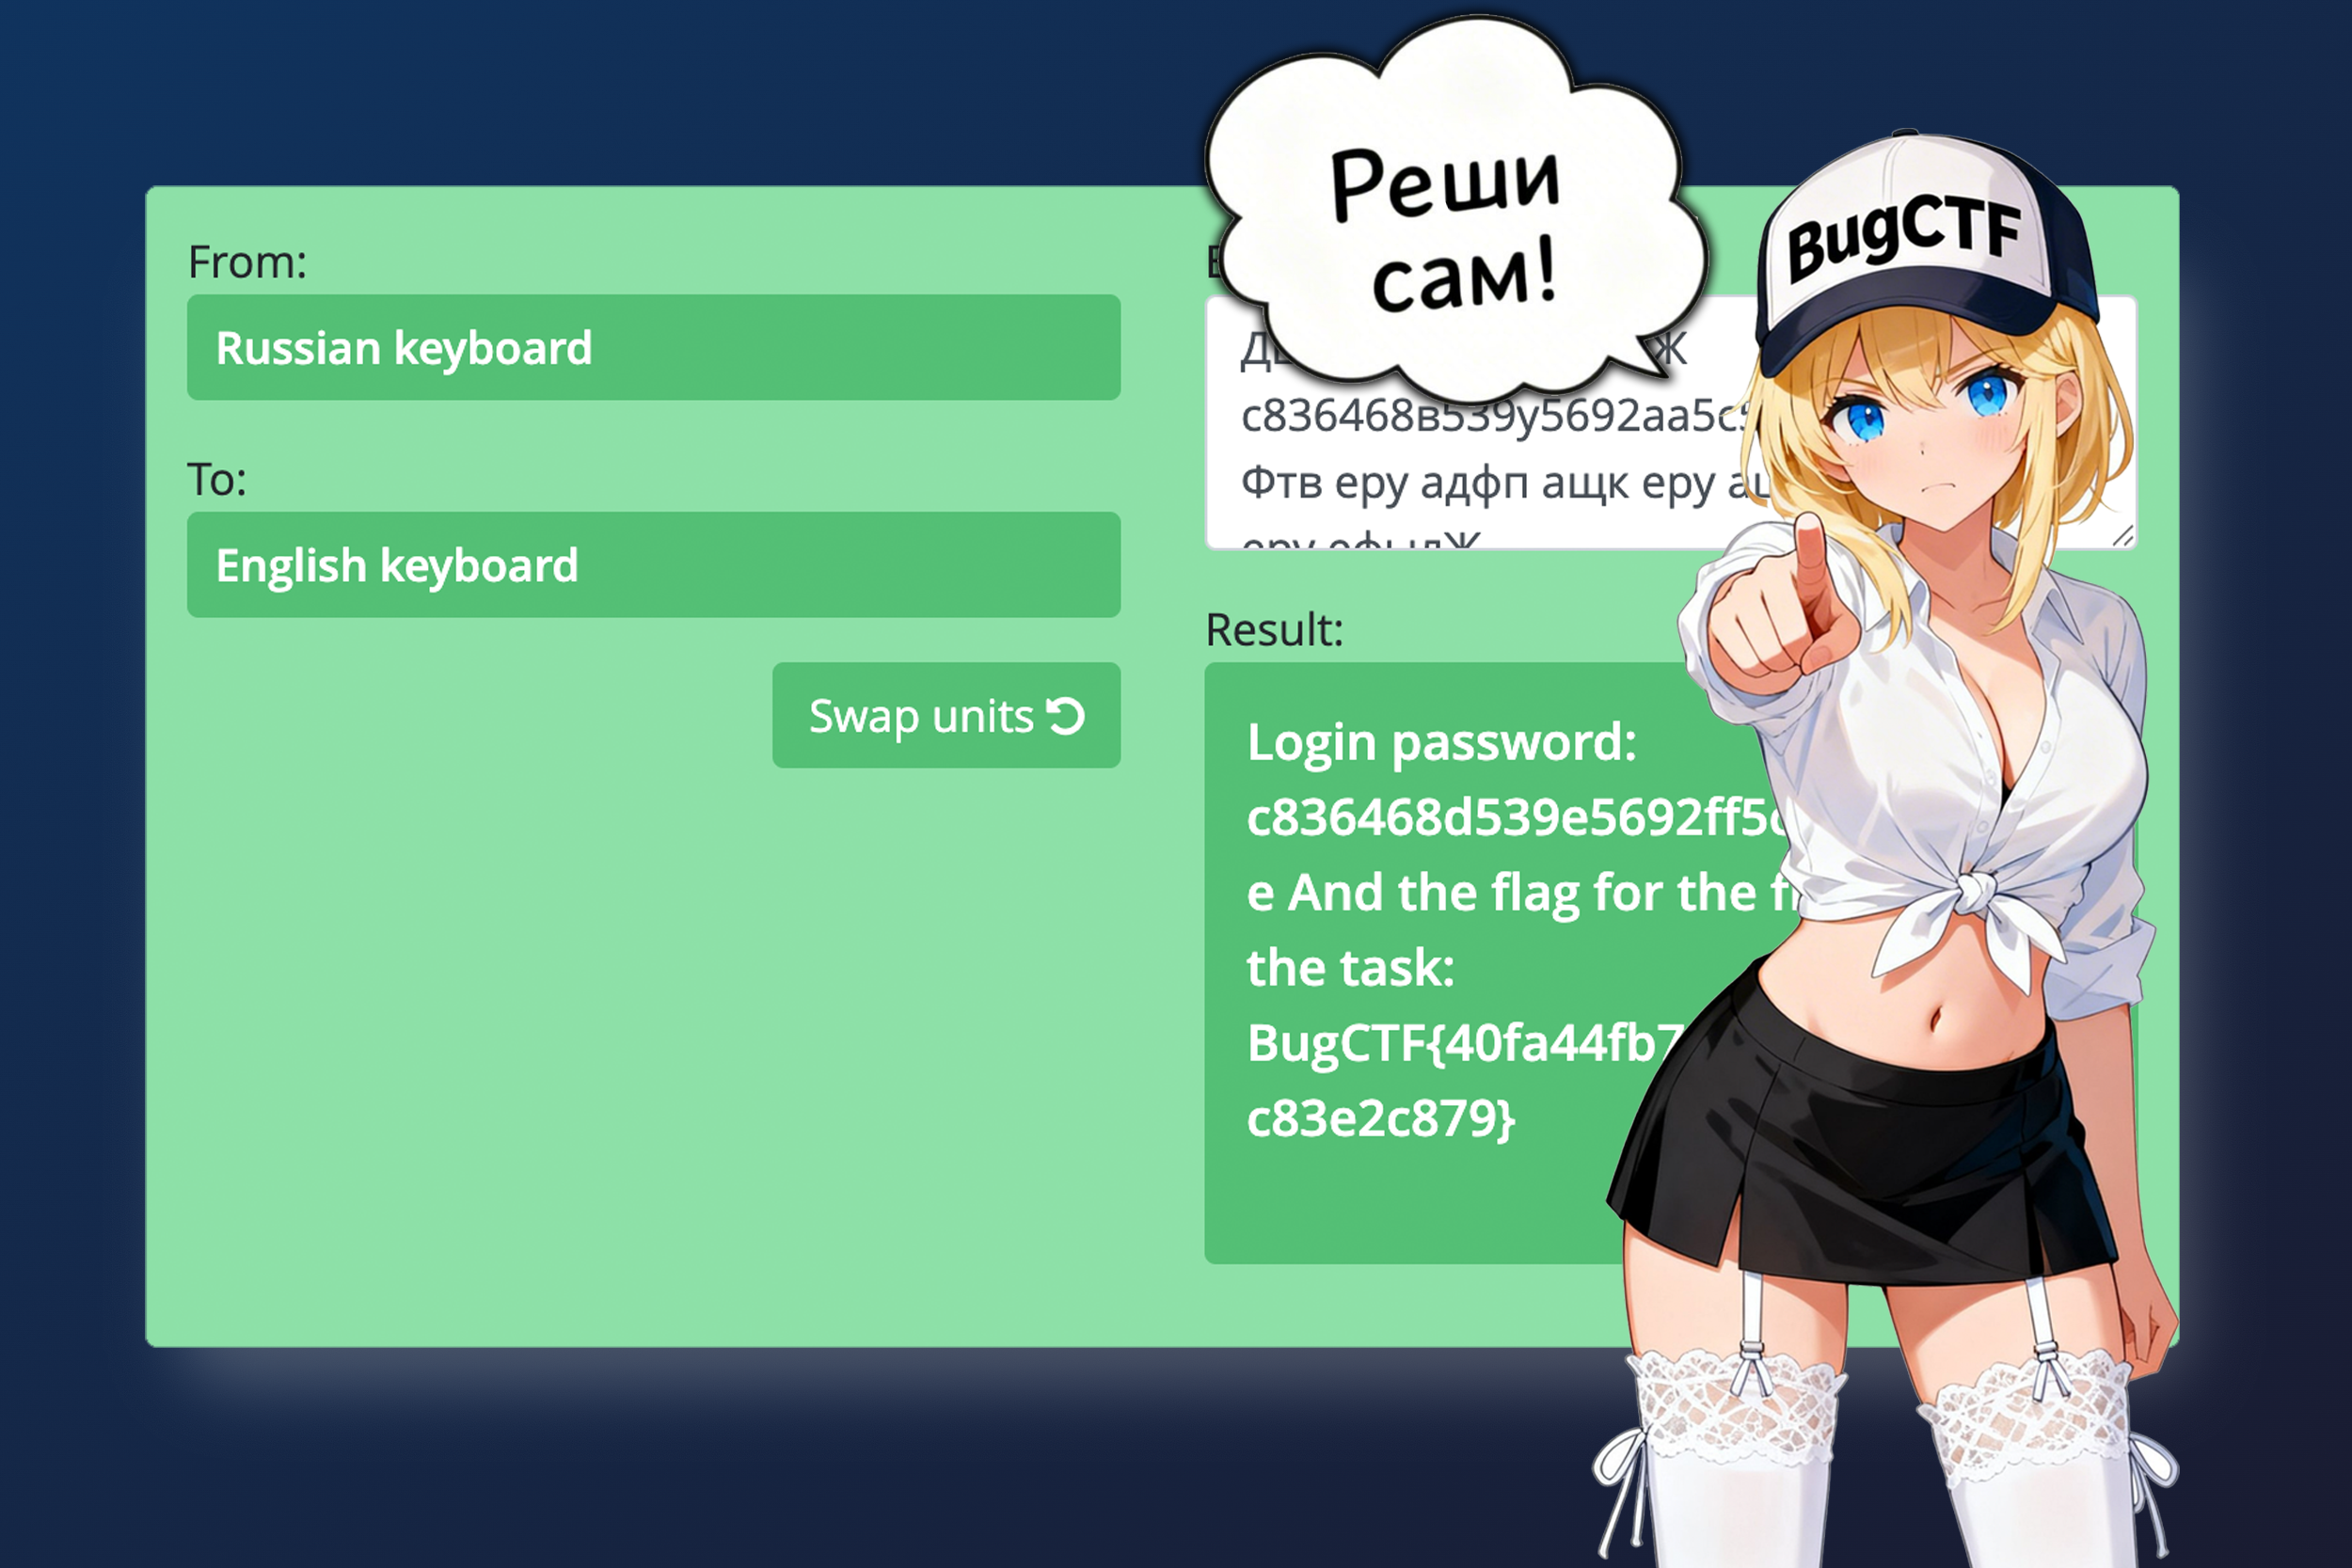
После выполнения этого скрипта бессмысленный набор символов превращается в осмысленный английский текст. В нём мы находим учётные данные для входа в BugOS и флаг для первого этапа.
Результат после конвертации раскладки
Ход мысли: почему этот подход сработал?
Начинай с простого. Интерфейс сам предложил «Напомнить пароль». В CTF такие элементы редко бывают для красоты — это почти всегда часть решения.
Распознавай паттерны. Беспорядочный кириллический текст, не являющийся осмысленным языком, — это сильный сигнал в пользу гипотезы о неверной раскладке. Проверка этой гипотезы занимает минуту.
Проверяй гипотезы быстро. Если бы после конвертации первых 20 символов не получилось осмысленных слов, можно было бы сразу отбросить эту версию и перейти к другим (например, к криптографии).
Уязвимость в реальном мире: утечка конфиденциальных данных
Это задание иллюстрирует один из самых распространённых классов уязвимостей: Information Disclosure / Sensitive Data Exposure (Раскрытие конфиденциальной информации).
CWE-200: Exposure of Sensitive Information to an Unauthorized Actor — ситуация, когда критически важная информация становится доступна лицам, которые не должны её видеть.
В нашем случае «служебный» файл с напоминанием пароля оказался общедоступным и содержал секретные данные в легко восстанавливаемом виде.
Инцидент с Microsoft в 2023: утечка SAS-токена
В сентябре 2023 года исследователи безопасности из компании Wiz обнаружили, что AI-подразделение Microsoft случайно опубликовало в публичном репозитории на GitHub ссылку на облачное хранилище. Эта ссылка содержала чрезмерно привилегированный SAS-токен, который давал полный доступ к 38 терабайтам внутренних данных, включая резервные копии рабочих станций сотрудников, пароли к службам, секретные ключи и тысячи сообщений из Microsoft Teams.
Аналогия с нашей задачей прямая: то, что должно было быть служебной информацией (внутренняя ссылка или файл-напоминание), из-за ошибки в контроле доступа стало публичным и привело к масштабной утечке данных. Это доказывает, что даже самые простые ошибки могут иметь катастрофические последствия.