
/Разборы задач
8 ноября 2026
Райтап на задачу «Web developer» с F8tasks
Определяем профиль дампа Windows, извлекаем содержимое Notepad плагином editbox в Volatility и декодируем JavaScript-строку с флагом.80
94
F8tasks · Автор задания: не указан
Злоумышленник передавал сообщение своему подельнику. Мы смогли получить дамп памяти с его компьютера. Помогите понять, что он передавал.
Ну дан нам дамп оперативной памяти (да, 3-й райтап на дамп оперативки). В целом всё по базе: определяем профили и дёргаем процессы.
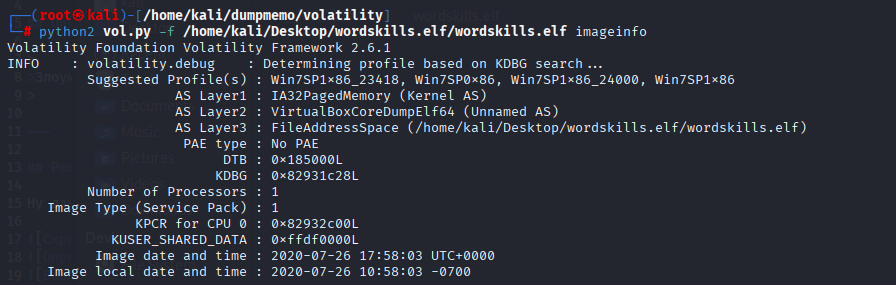
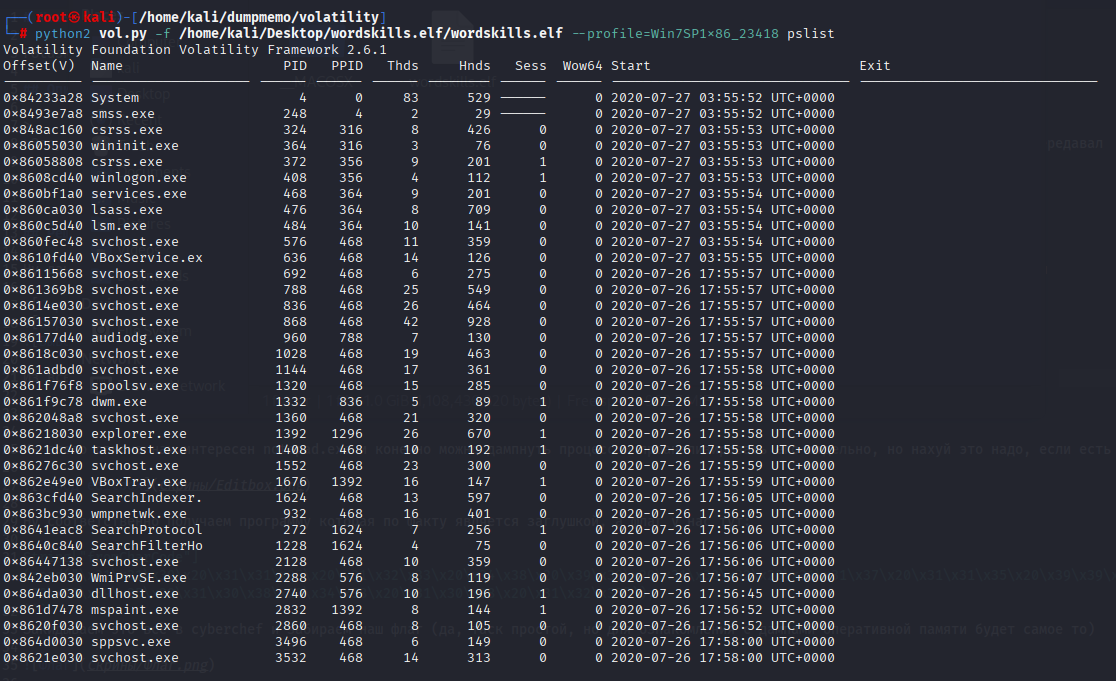
Из всего представленного добра нас интересует процесс mspaint (бля, пеинтом ещё кто-то пользуется?), а значит, есть смысл просканить дамп на наличие каких-либо файлов (ибо я лично не представляю ситуацию, когда нужно чисто для прикола открыть Paint). Делаем это через плагин filescan.
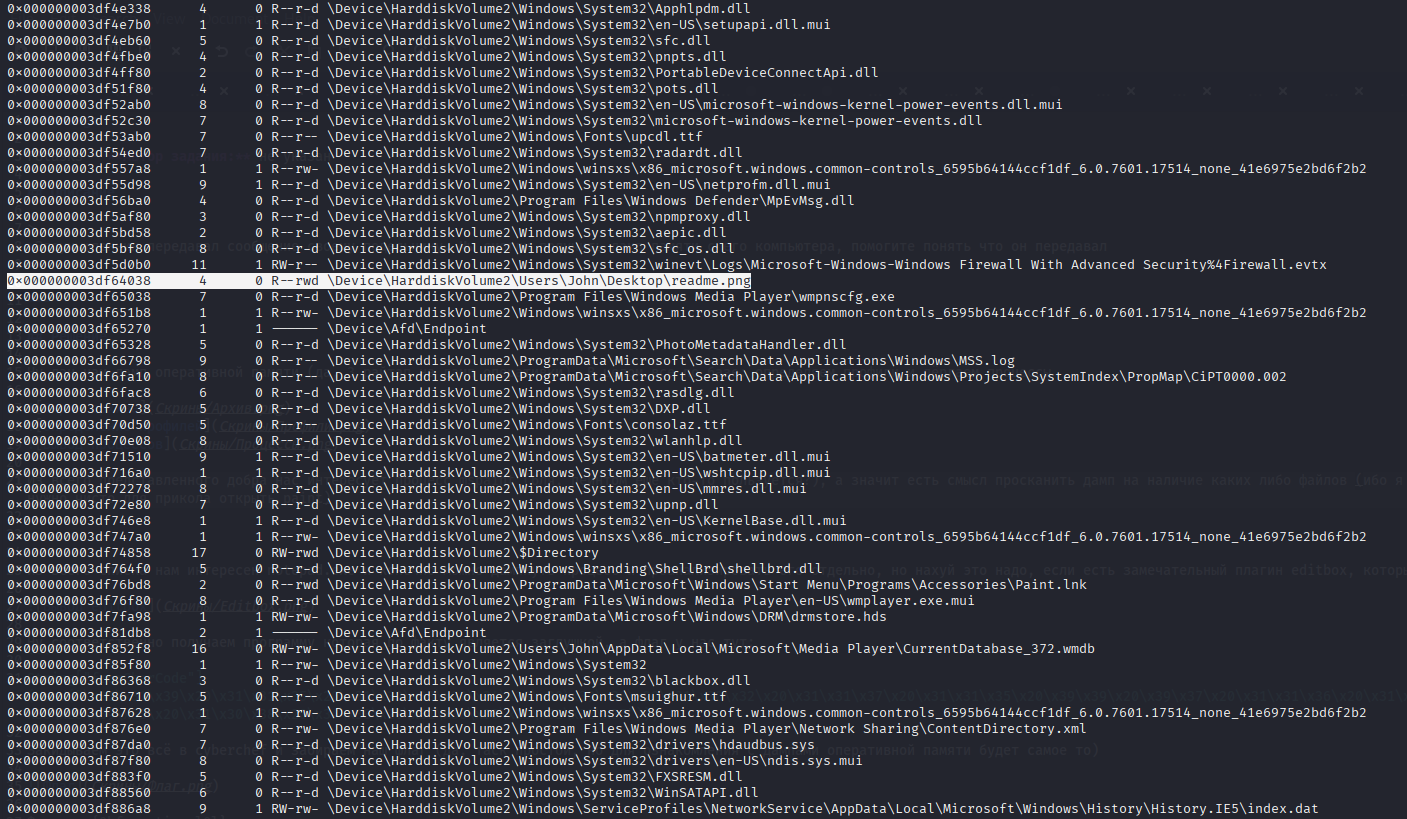
Вывод, конечно, немаленький, но в целом так можно заметить приколяху в виде:
0x000000003df64038 4 0 R--rwd \Device\HarddiskVolume2\Users\John\Desktop\readme.pngФайл максимально протокольный, поэтому дёргаем его:
python2 vol.py -f /home/kali/Desktop/wordskills.elf/wordskills.elf --profile=Win7SP1x86_23418 dumpfiles -Q 0x000000003df64038 -D /home/kali/Desktop/wordskills.elf
Файл, конечно, информативный, но так как это PNG-картинка, то есть вариант прогнать его через zsteg (да-да, тут, оказывается, есть стеганка).
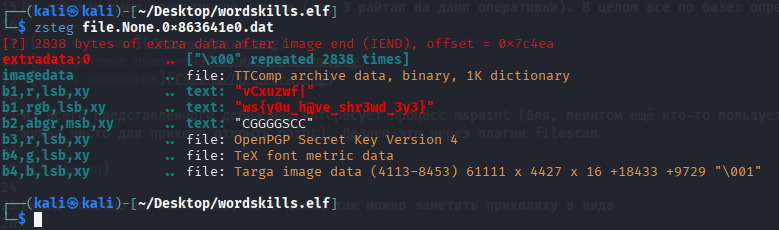
Флаг: ws{y0u_h@ve_shr3wd_3y3}
Райтап получился не сильно большим, так как там в целом рассказывать нечего, и он направлен на тех, кто с дампами не работал, но планирует.
Понравилась статья? Добавь в избранное, чтобы можно было перечитать ещё раз.
Поиск статей
Ничего не нашлось, попробуй поискать что-то другое
Forensics

/Разборы задач
8 ноября 2026
80
Forensics

/Разборы задач
8 ноября 2026
89