


/Разборы задач
31 октября 2026
Райтап на задачу «YOFA 1.0 – grep challenge»
Разбираем поиск пароля в исходниках YOFA 1.0 и альтернативное получение флага через изменение JWT-токена.6
15
Web
Задача «Прыгай!»

Райтапчик на «Прыгай!» (не на хYе)
Крч, несуществующая страница — это сразу про е6аную залYпу 404.
Пишем несуществующее г0вно и попадаем сюда:
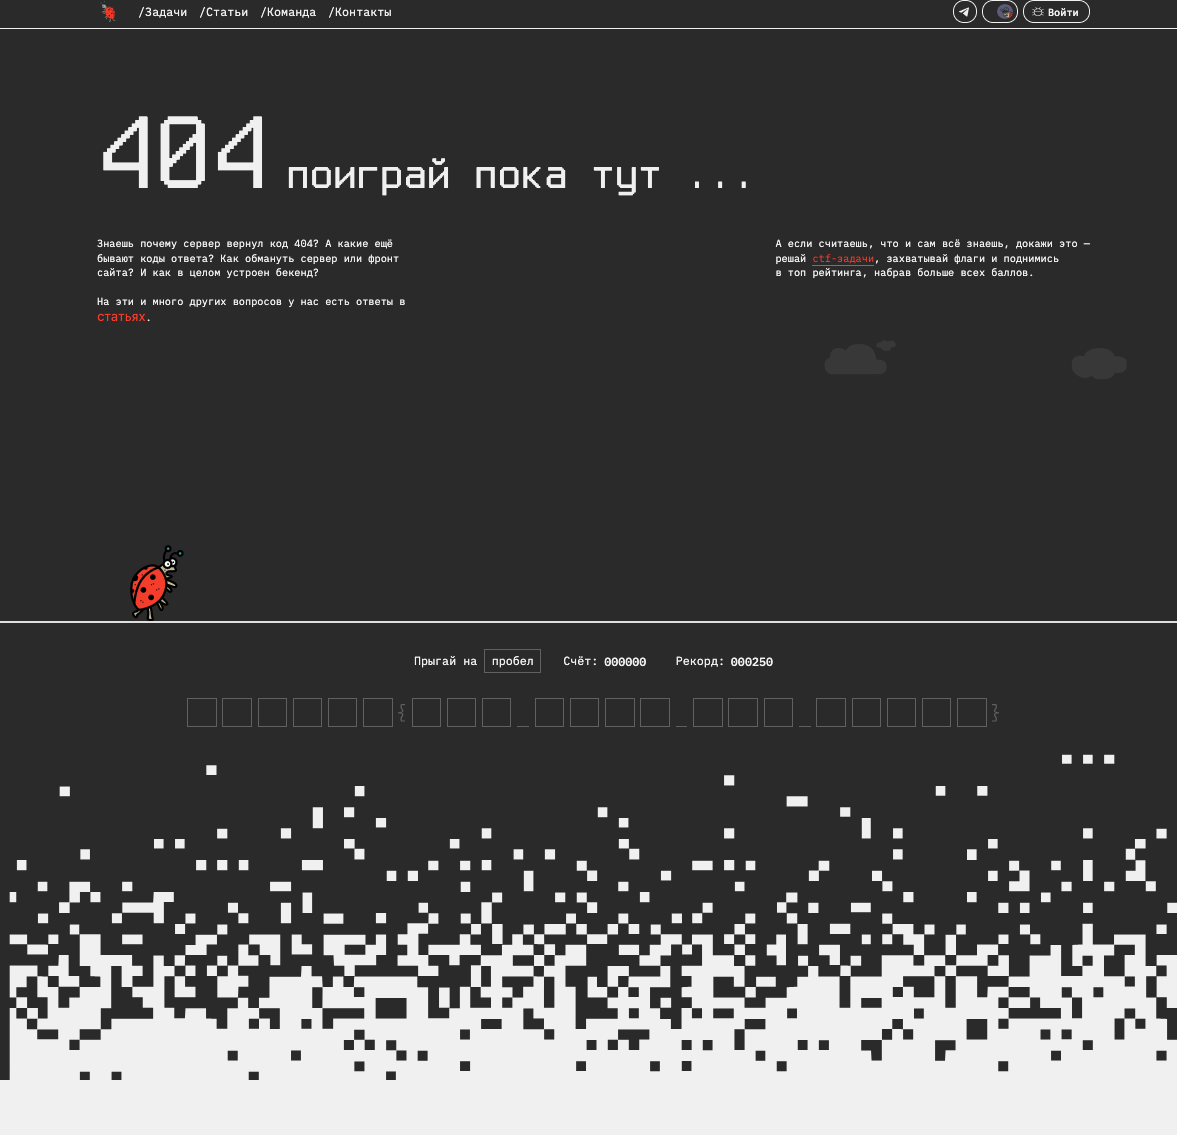
Мы можем, как обычные лохи-васькИ, напрыгать себе флажочек, это будет первый способ флаг сп1здить.
И вот в чём вся мулька: мы же с вами не васькИ, е6ать, поэтому прыгать через кактусы и потеть в этой игрушке НАХYЙ НЕ НАДО — порядок букв валяется открытым текстом прямо в JS-бандле. Прочитали массив, сложили флаг, пошли пить сок.
Крч, инста жмём F12 и чекаем, чё вщ у нас есть:
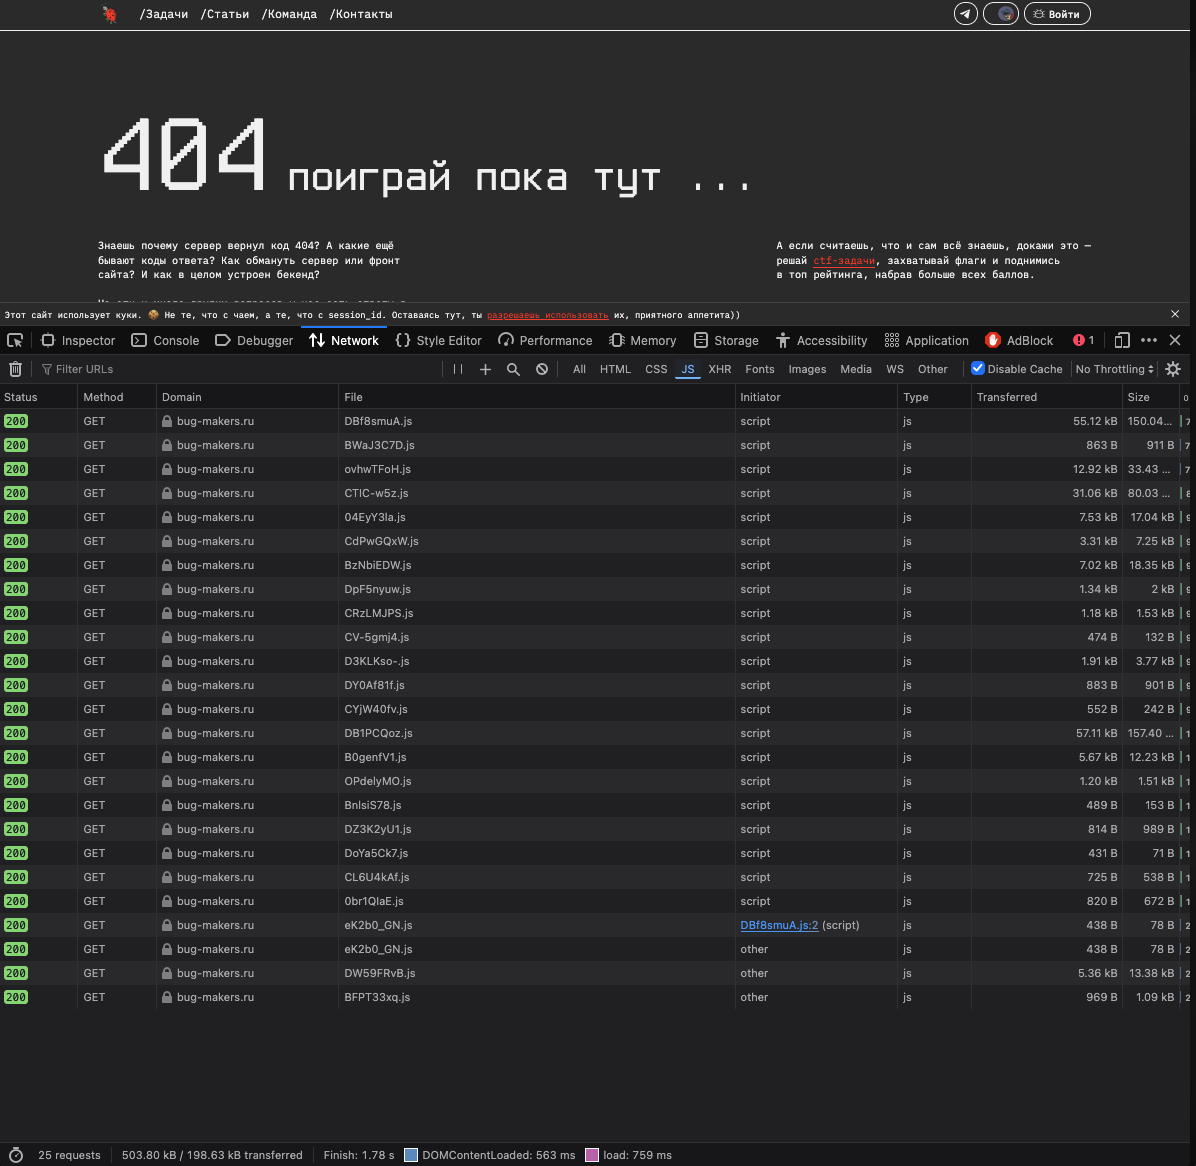
Ага, е6ать, штук 20 JS-чанков с ё6нутыми хэш-именами (DBf8smuA.js, DB1PCQoz.js…). Имена генерит сборщик и меняет при каждой пересборке — выбирать файл глазами по имени или размеру НЕЛЬЗЯ, это by design сделано, чтоб ты хYи пинал. Не трать время, мы же не васькИ.
Правильный ход: не угадывать файл как даун, а искать по содержимому — пусть инструмент сам ткнёт тебя носом в нужное.
Крч, заходим в Search и ищем слово «рекорд», т. к. оно ближе всего к правде:
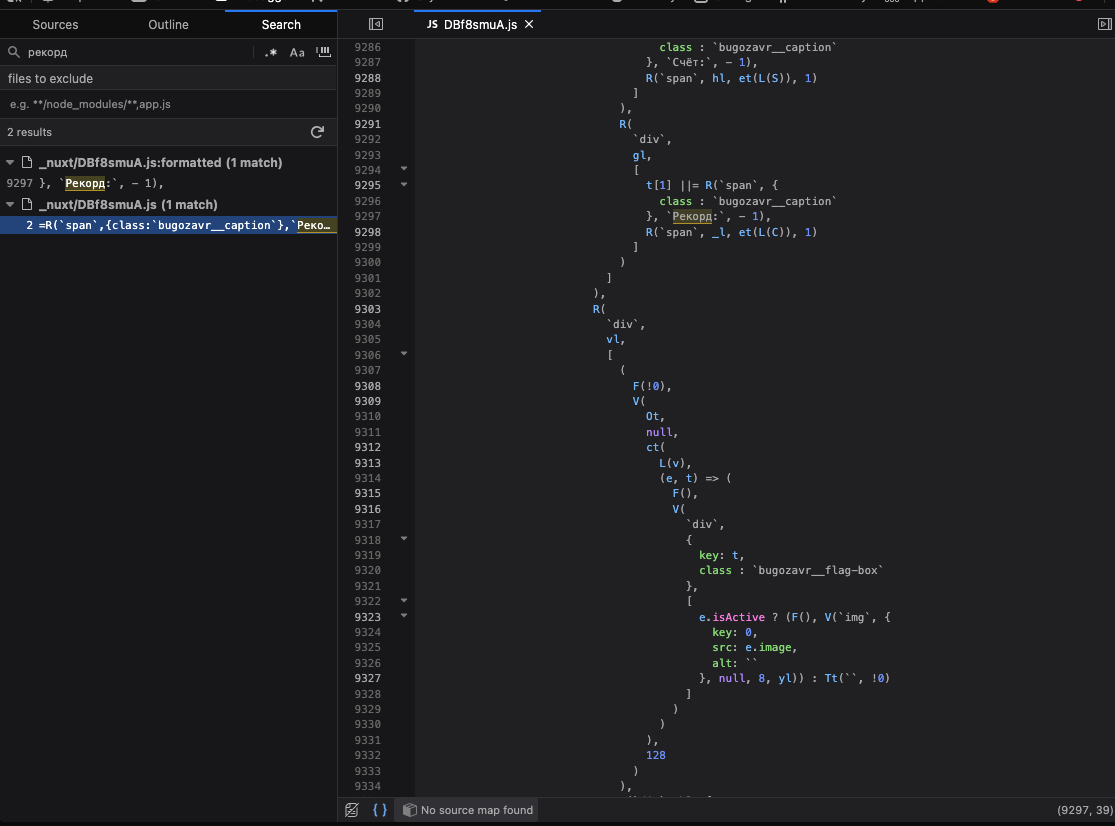
Вот же оно, е6ать: DBf8smuA.js (вот же непонятный п1здец), крч, бежим туда и смотрим, чё за делюга: видим ш@лаву bugozavr__flag, крч, вдупляем, что будем долбить его.
Ктрл+Ф — и всё, ищем г0вняшку:
ОПА, А ЧЁ ЭТО ТУТ У НАС?
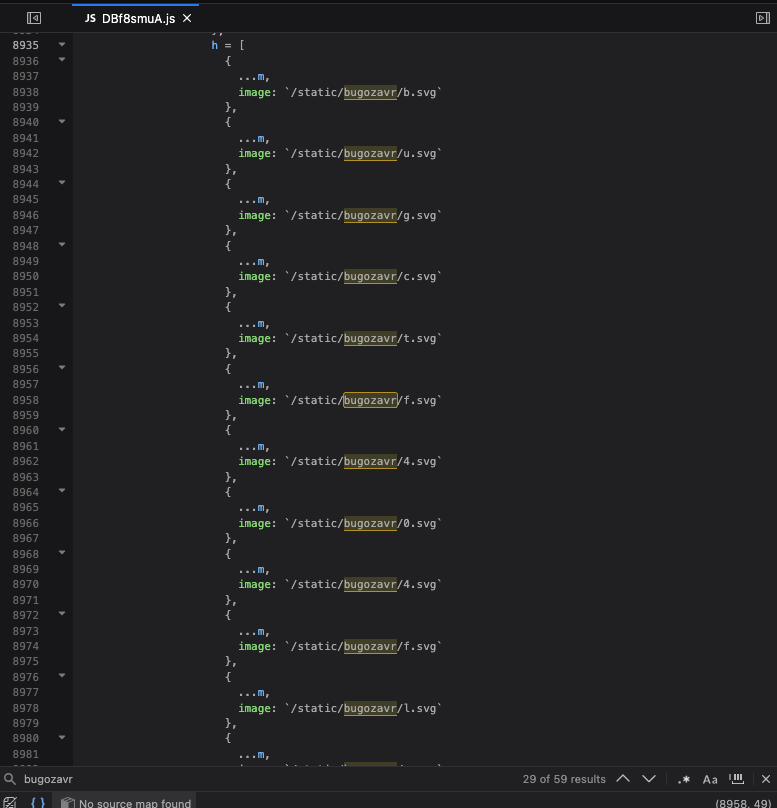
Не видишь? А если так?):
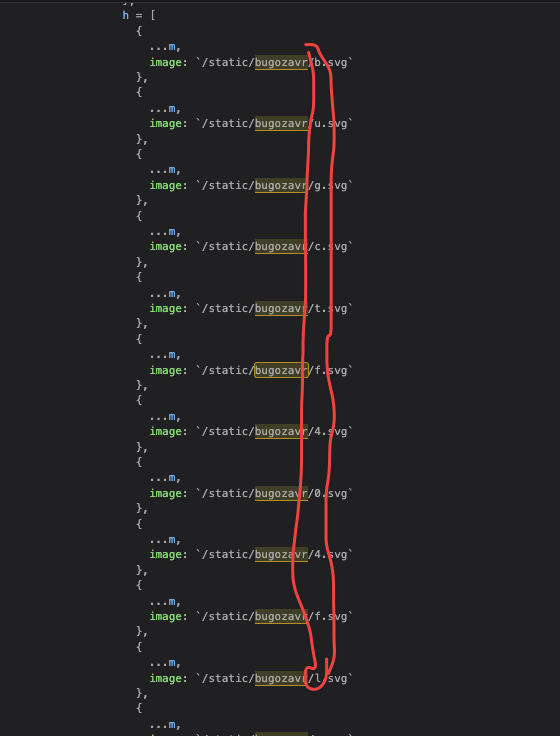
(Да я обвёл криво, мне похYй)
Ну вот и всё, додр@чиваете и спускаете флаг на платформу.
Поиск статей
Ничего не нашлось, попробуй поискать что-то другое
Web
/Разборы задач
31 октября 2026
6
Web
/Разборы задач
31 октября 2026
5