


/Разборы задач
31 октября 2026
Райтап на задачу «Прыгай!»
Ищем спрятанную игру на странице 404 и собираем флаг из массива в JavaScript-бандле.16
9
Web
Задача «YOFA 1.0 – grep challenge»

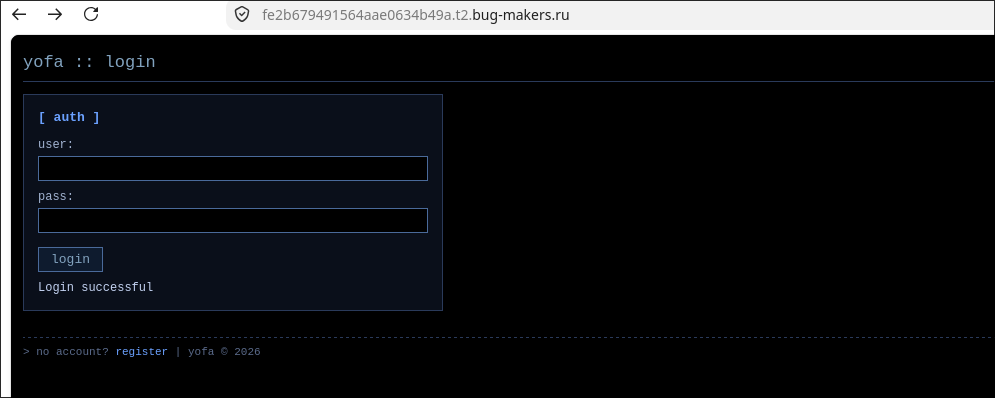
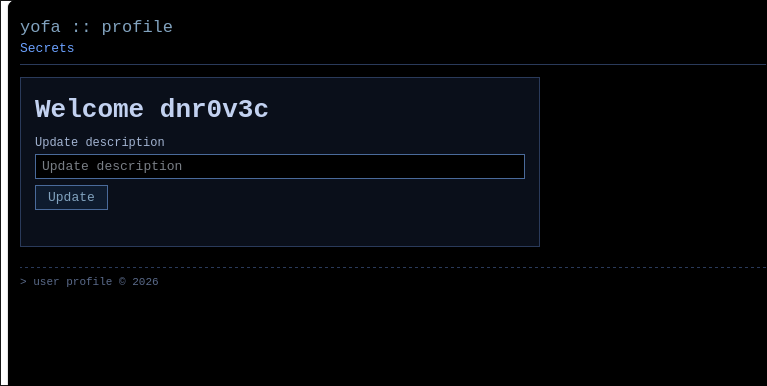
При открытии таска YOFA 1.0 мы видим страницу логина.
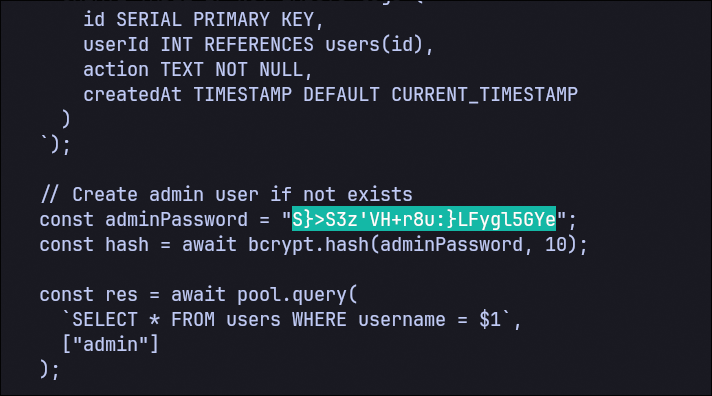
Пароль для админа можно найти в исходниках по пути /config/init-db.js.
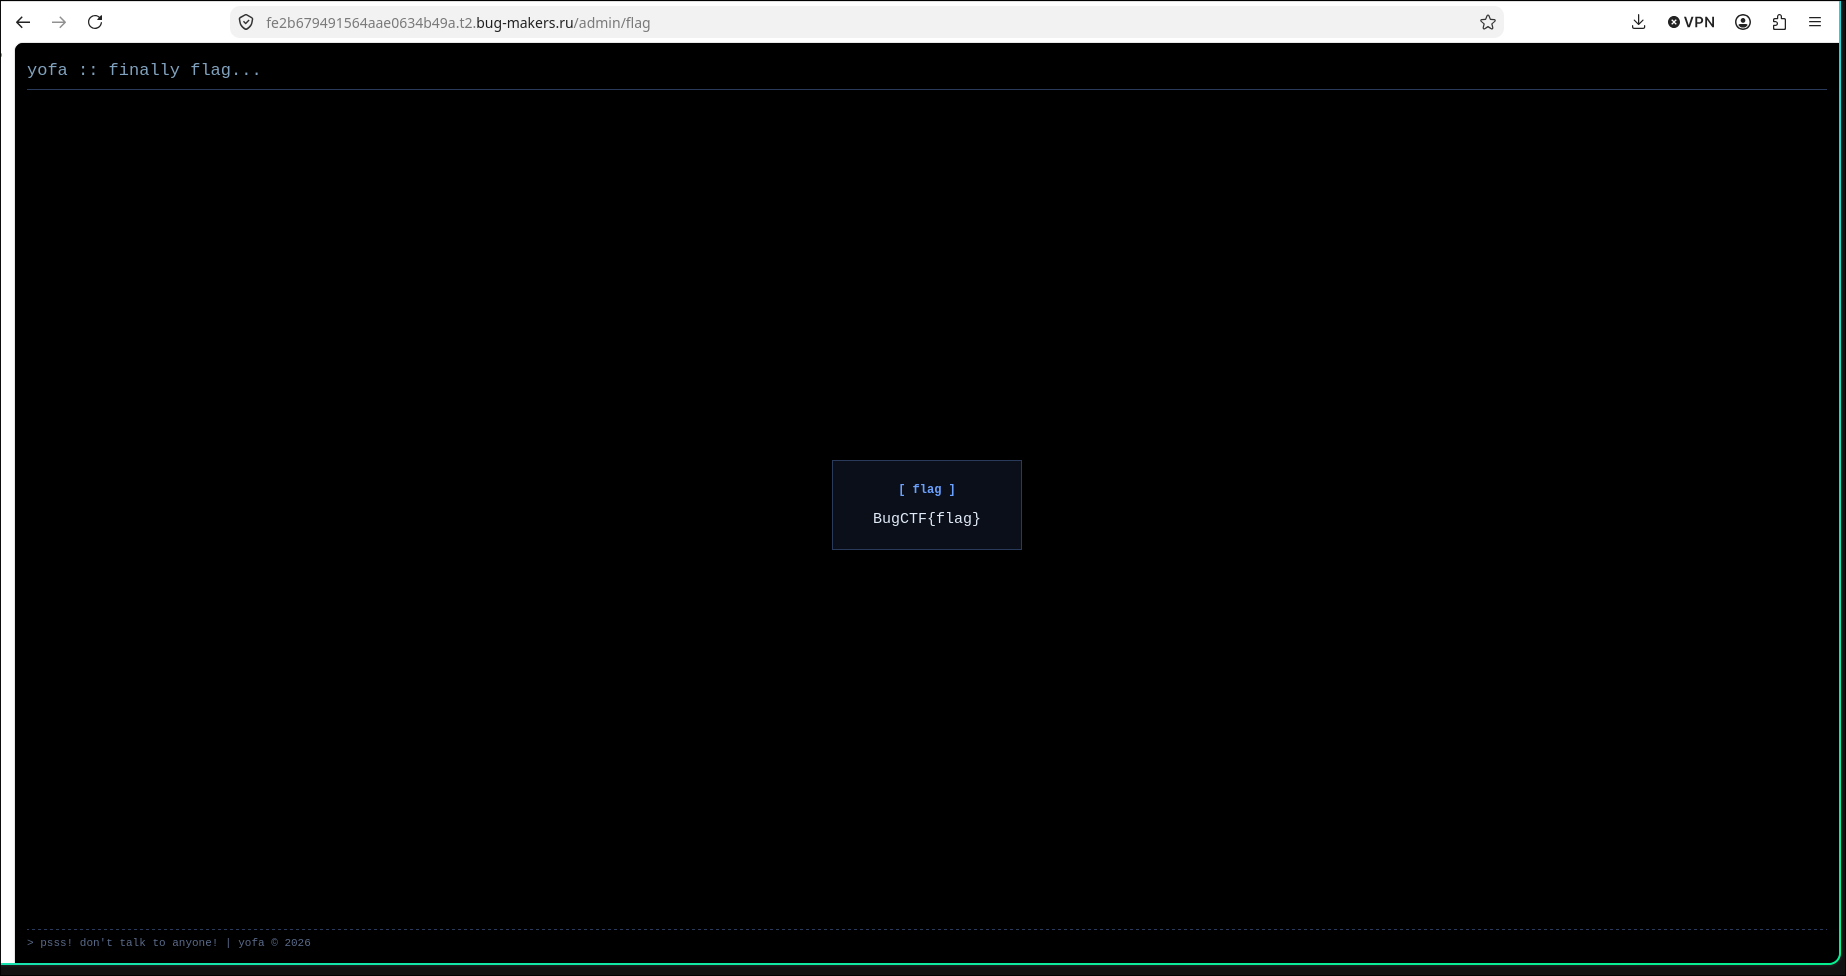
И потом просто можно перейти по /admin/flag.
Можно пойти другим способом, а именно создать аккаунт и переписать JWT-токен, который можно найти в /middleware.
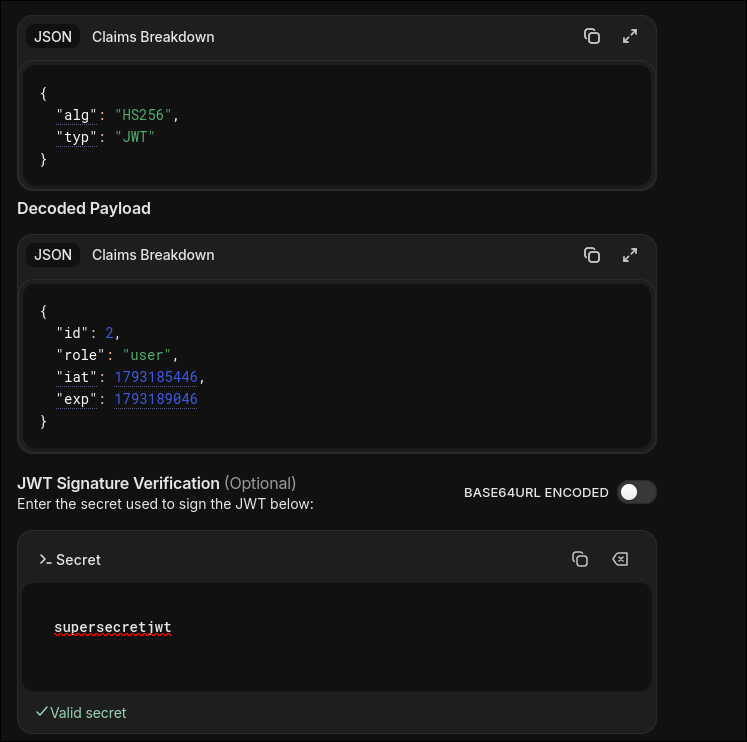
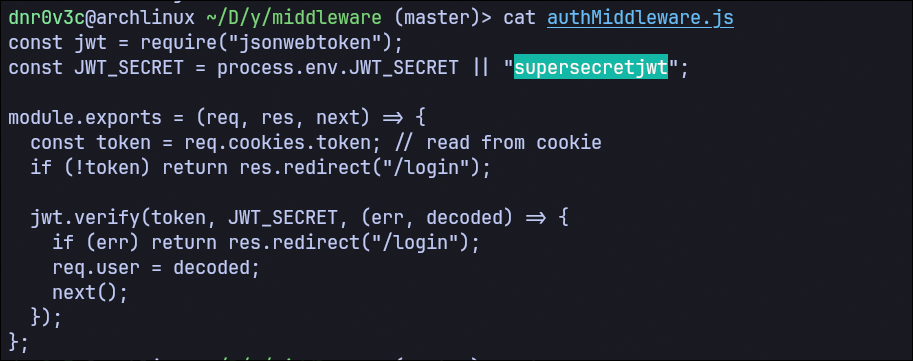
const jwt = require("jsonwebtoken");
const JWT_SECRET = process.env.JWT_SECRET || "supersecretjwt";

module.exports = (req, res, next) => {
  const token = req.cookies.token;
  if (!token) return res.redirect("/login");

  jwt.verify(token, JWT_SECRET, (err, decoded) => {
    if (err) return res.redirect("/login");
    req.user = decoded;
    next();
  });
};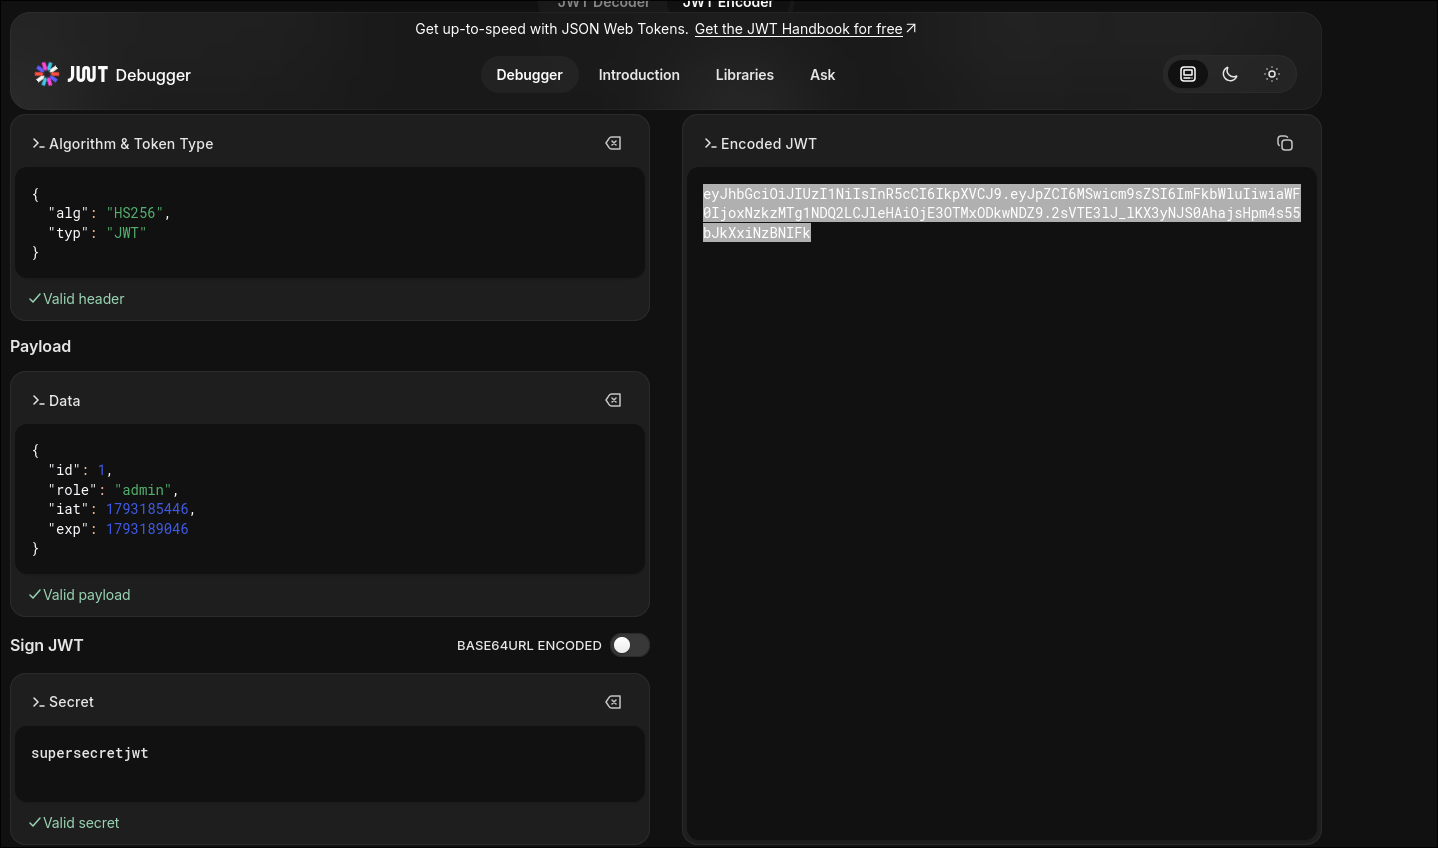
И так же получить флаг.
Поиск статей
Ничего не нашлось, попробуй поискать что-то другое
Web
/Разборы задач
31 октября 2026
16
Web
/Разборы задач
31 октября 2026
5