Здарова, васькИ! Сегодня разбираем таску из великой категории, а именно форзы.
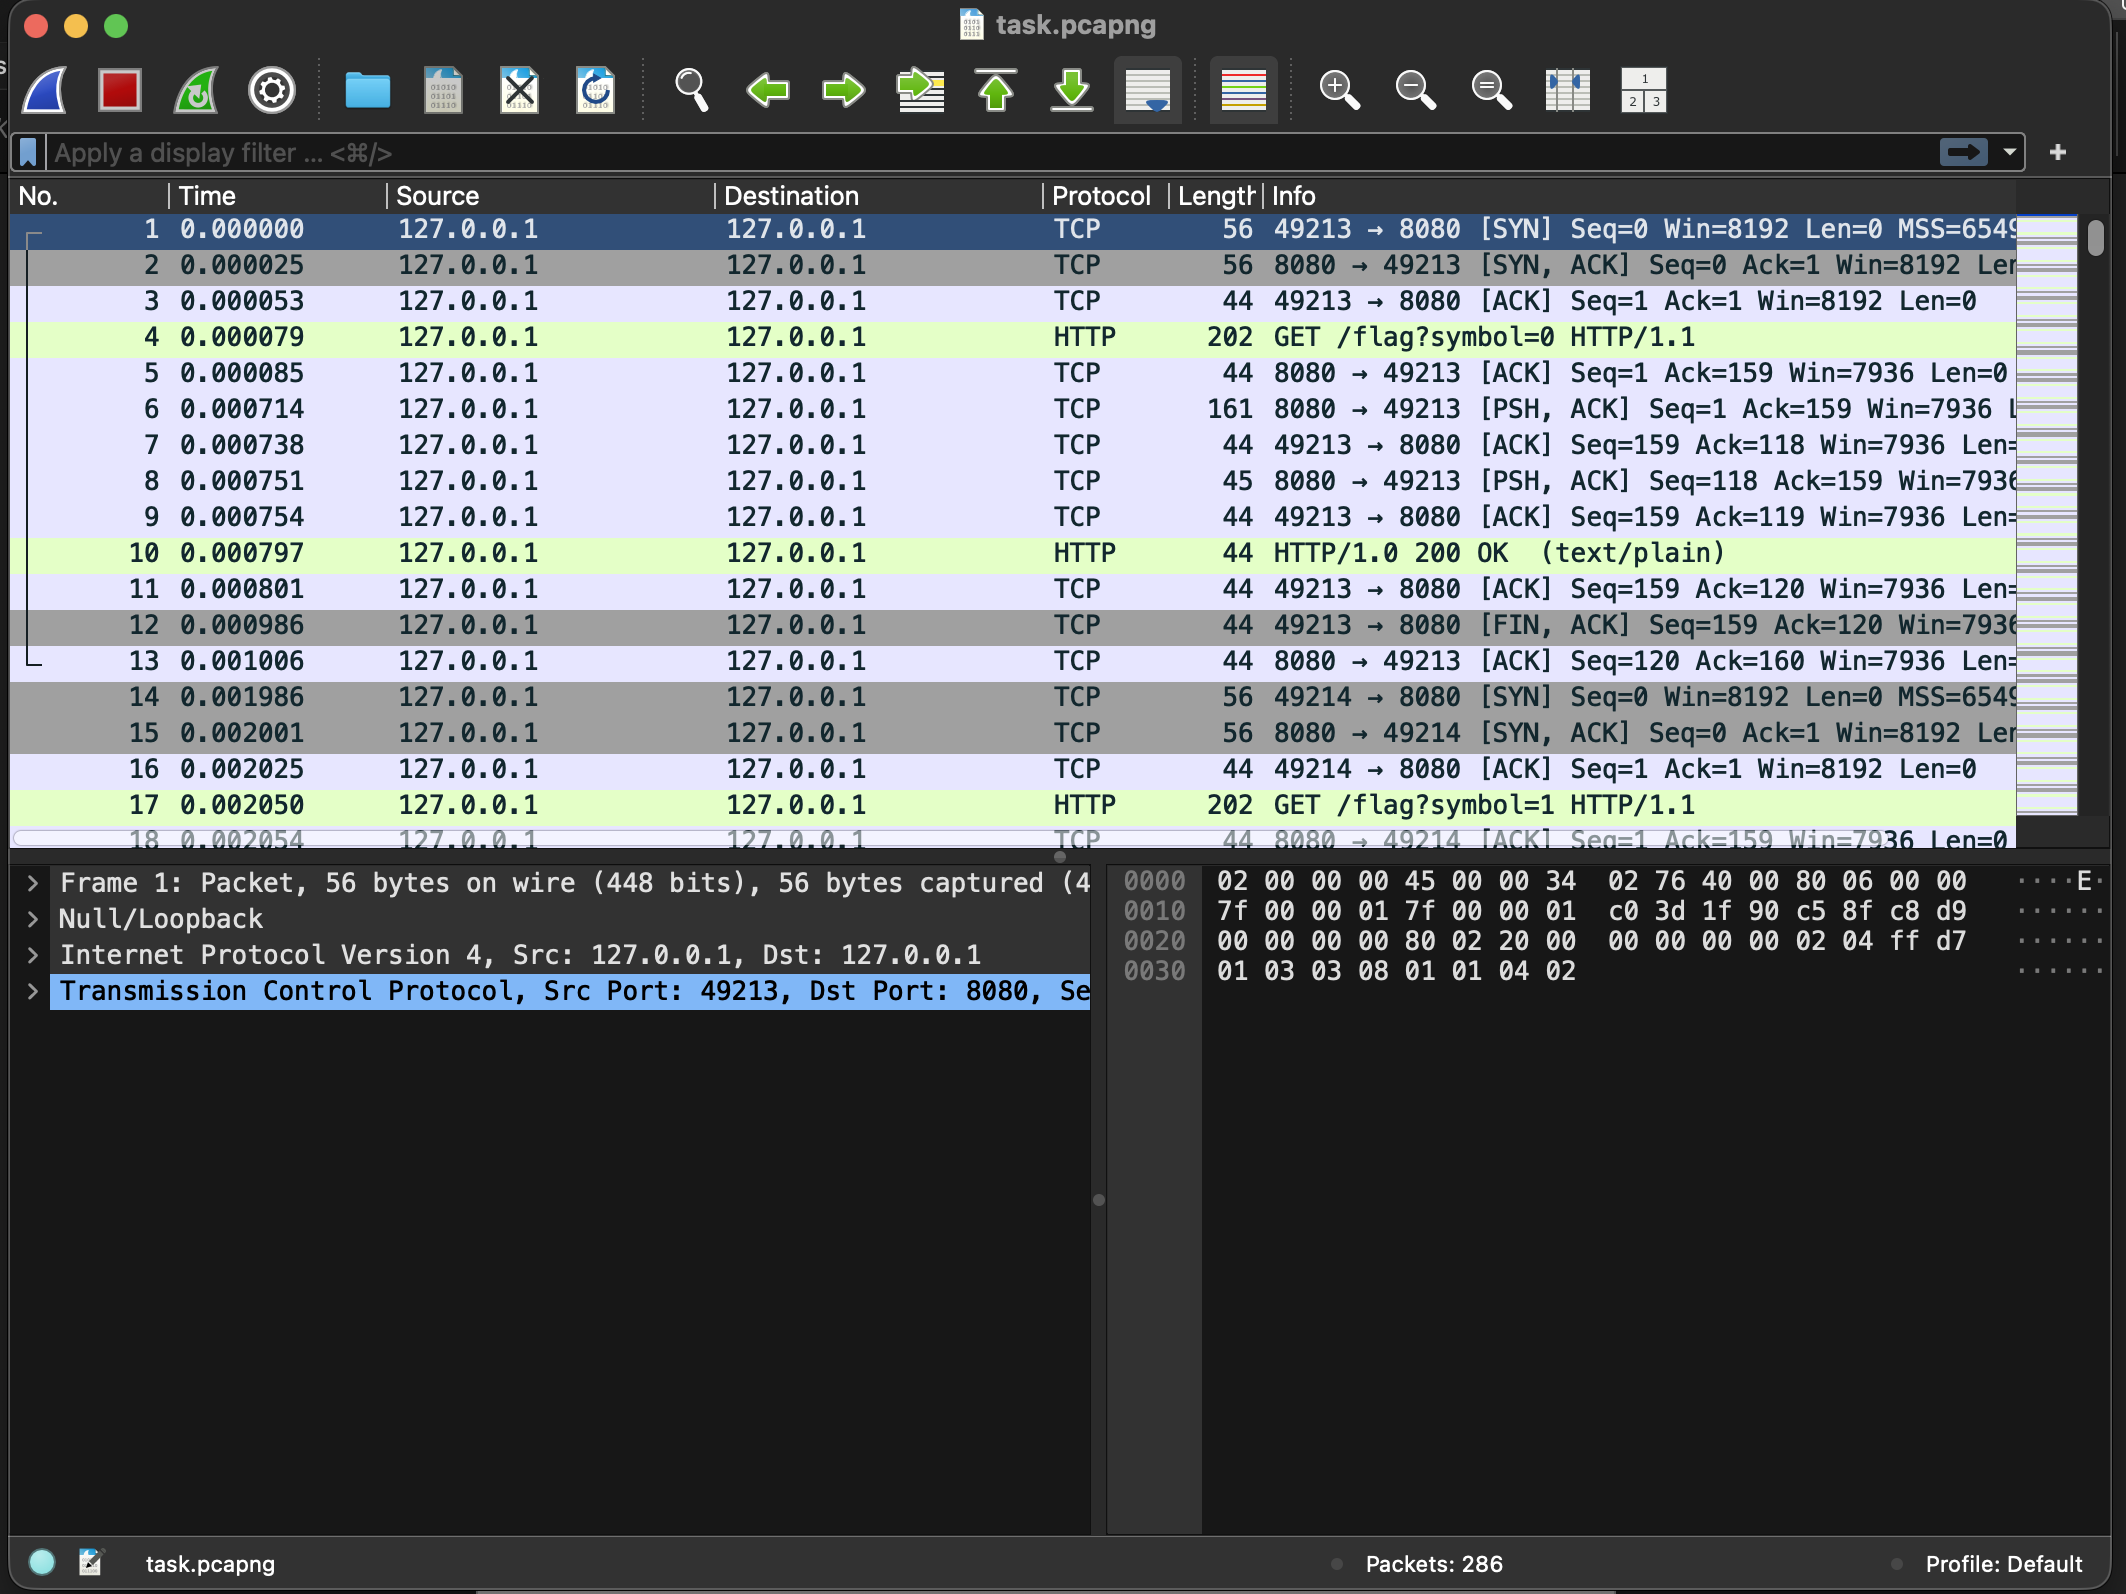
В таске нам дают .pcapng-файл, значит, е6ать, сразу в акулу (Wireshark) аккуратно пихаем его:
6ля, вот же непонятный п1здец.
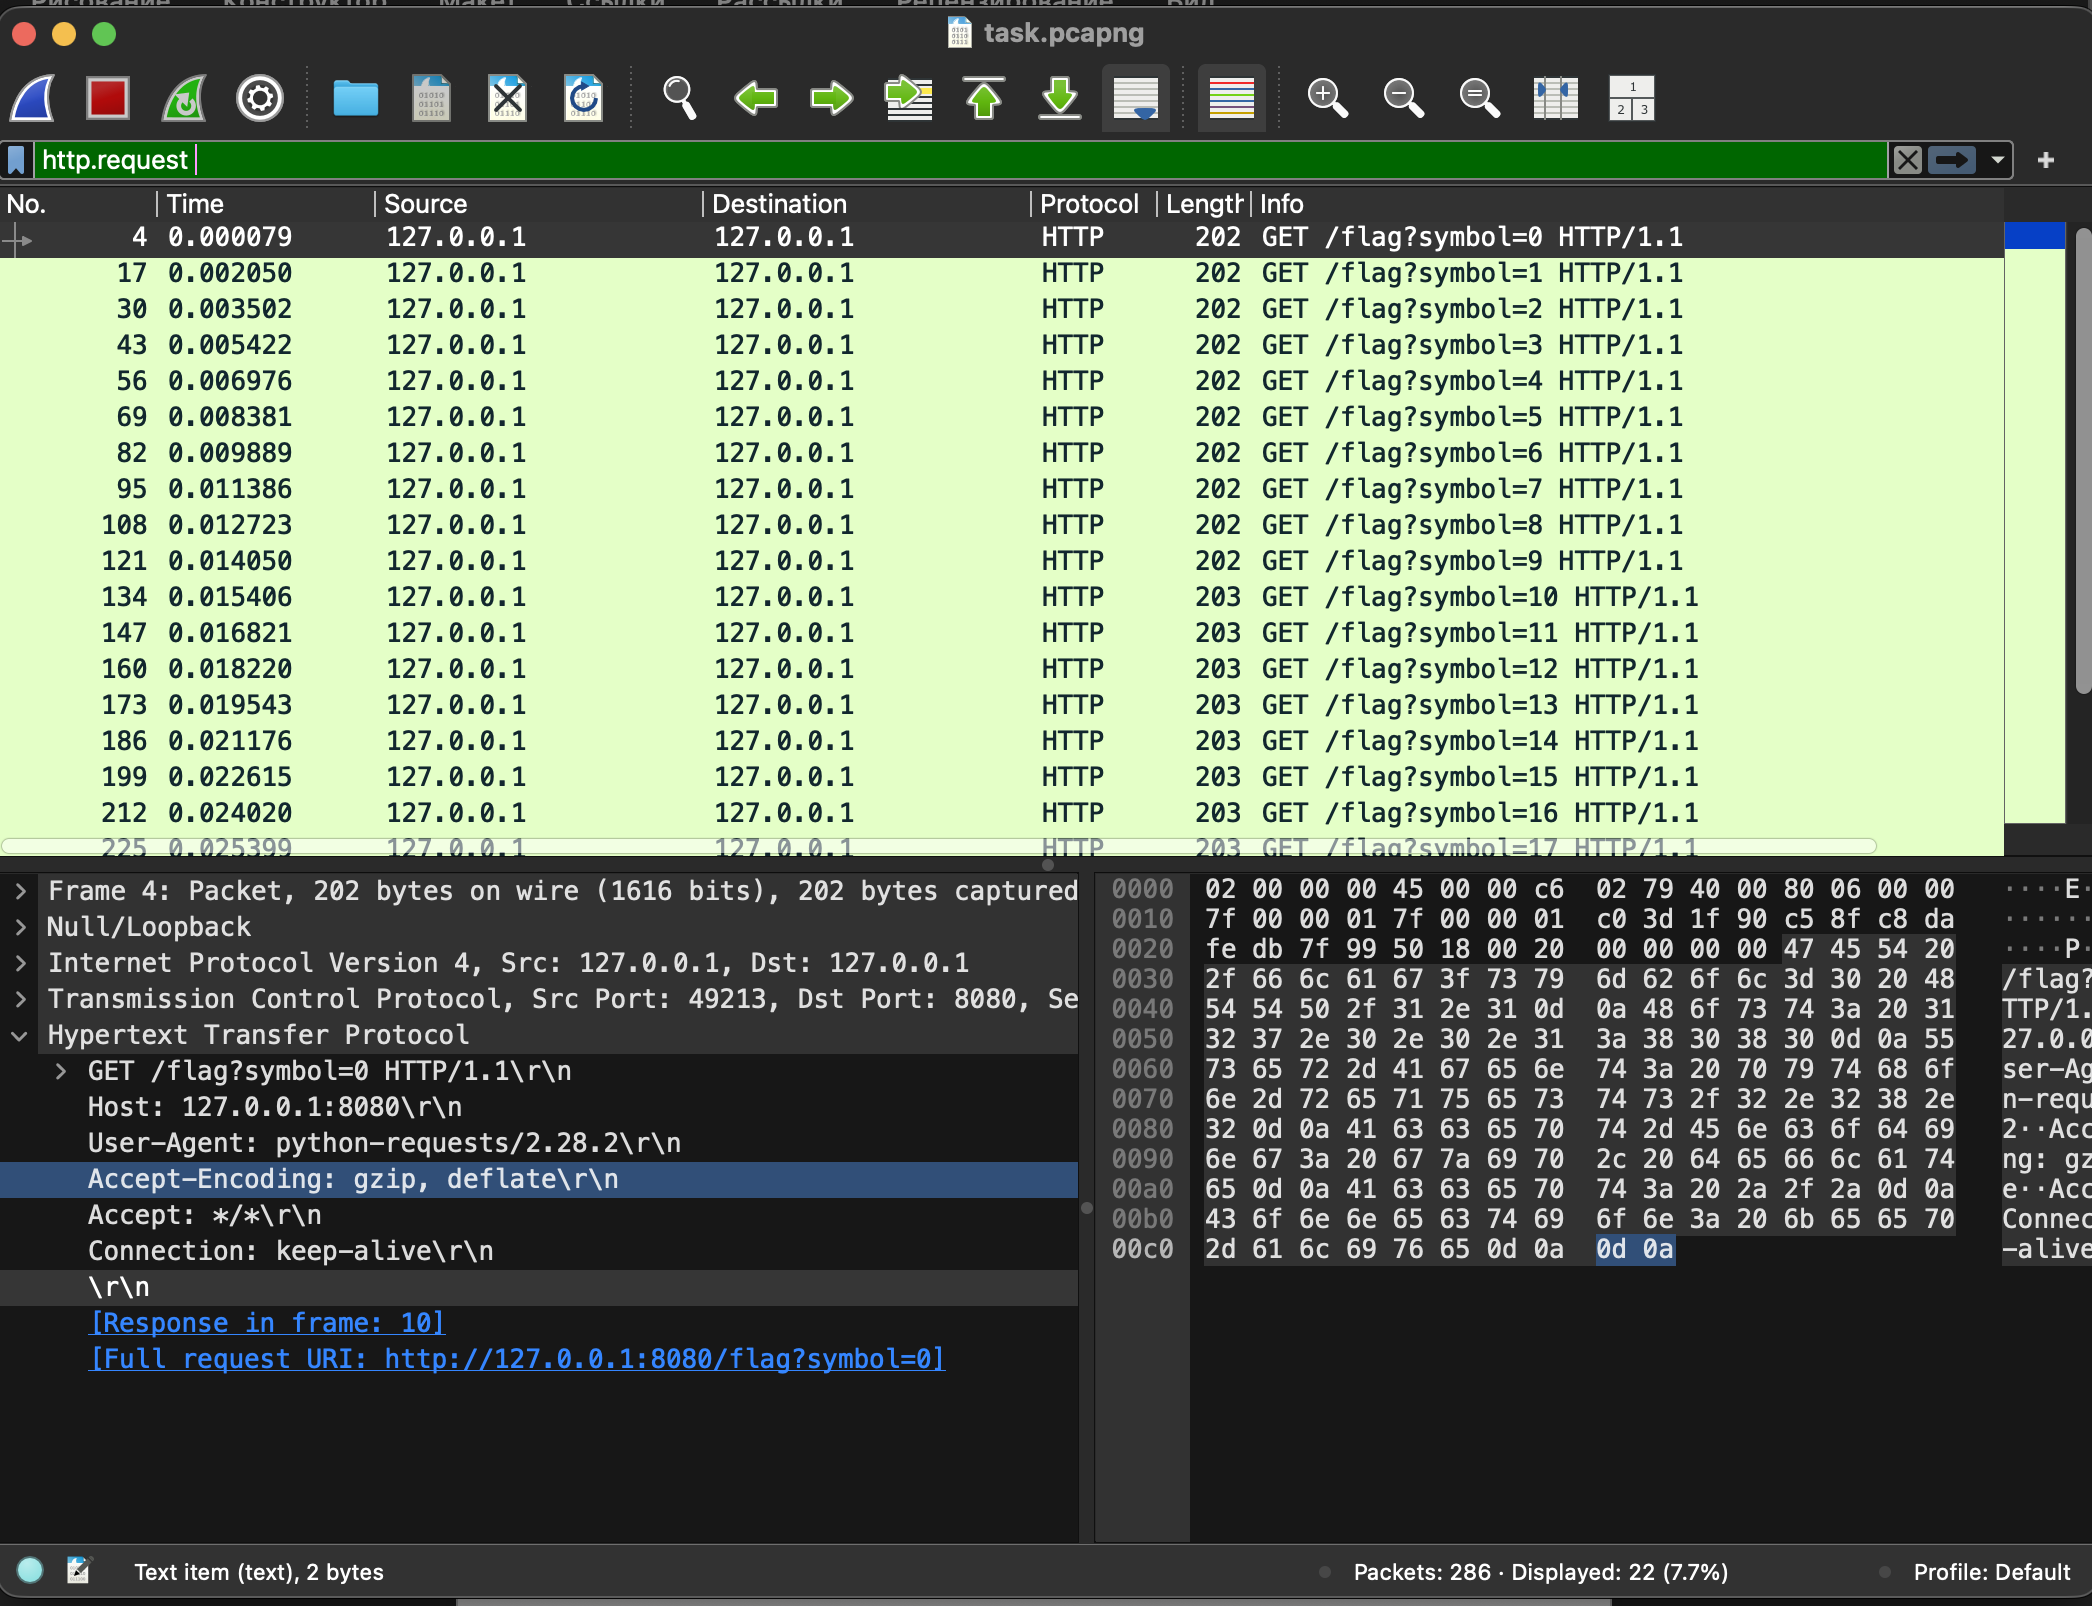
Но можно увидеть любопытную хYйню, где у нас идёт GET на /flag?symbol=. Крч, фильтруем по http.request и получаем красоту:
И тут смотрим внимательно, наклонившись к монитору: 22 запроса, symbol от 0 до 21, питоновский python-requests/2.28.2 дёргает 127.0.0.1:8080. То есть это не прослушка внешнего канала, а е6учий скрипт, который общался сам с собой. 22 запроса — значит, ответ нам считают по символу, сYка, и их будет ровно 22. Сложи два и два (если ты не лошара, конечно), и уже видно: флаг тупейше порезан на буквы и отдаётся кусками.
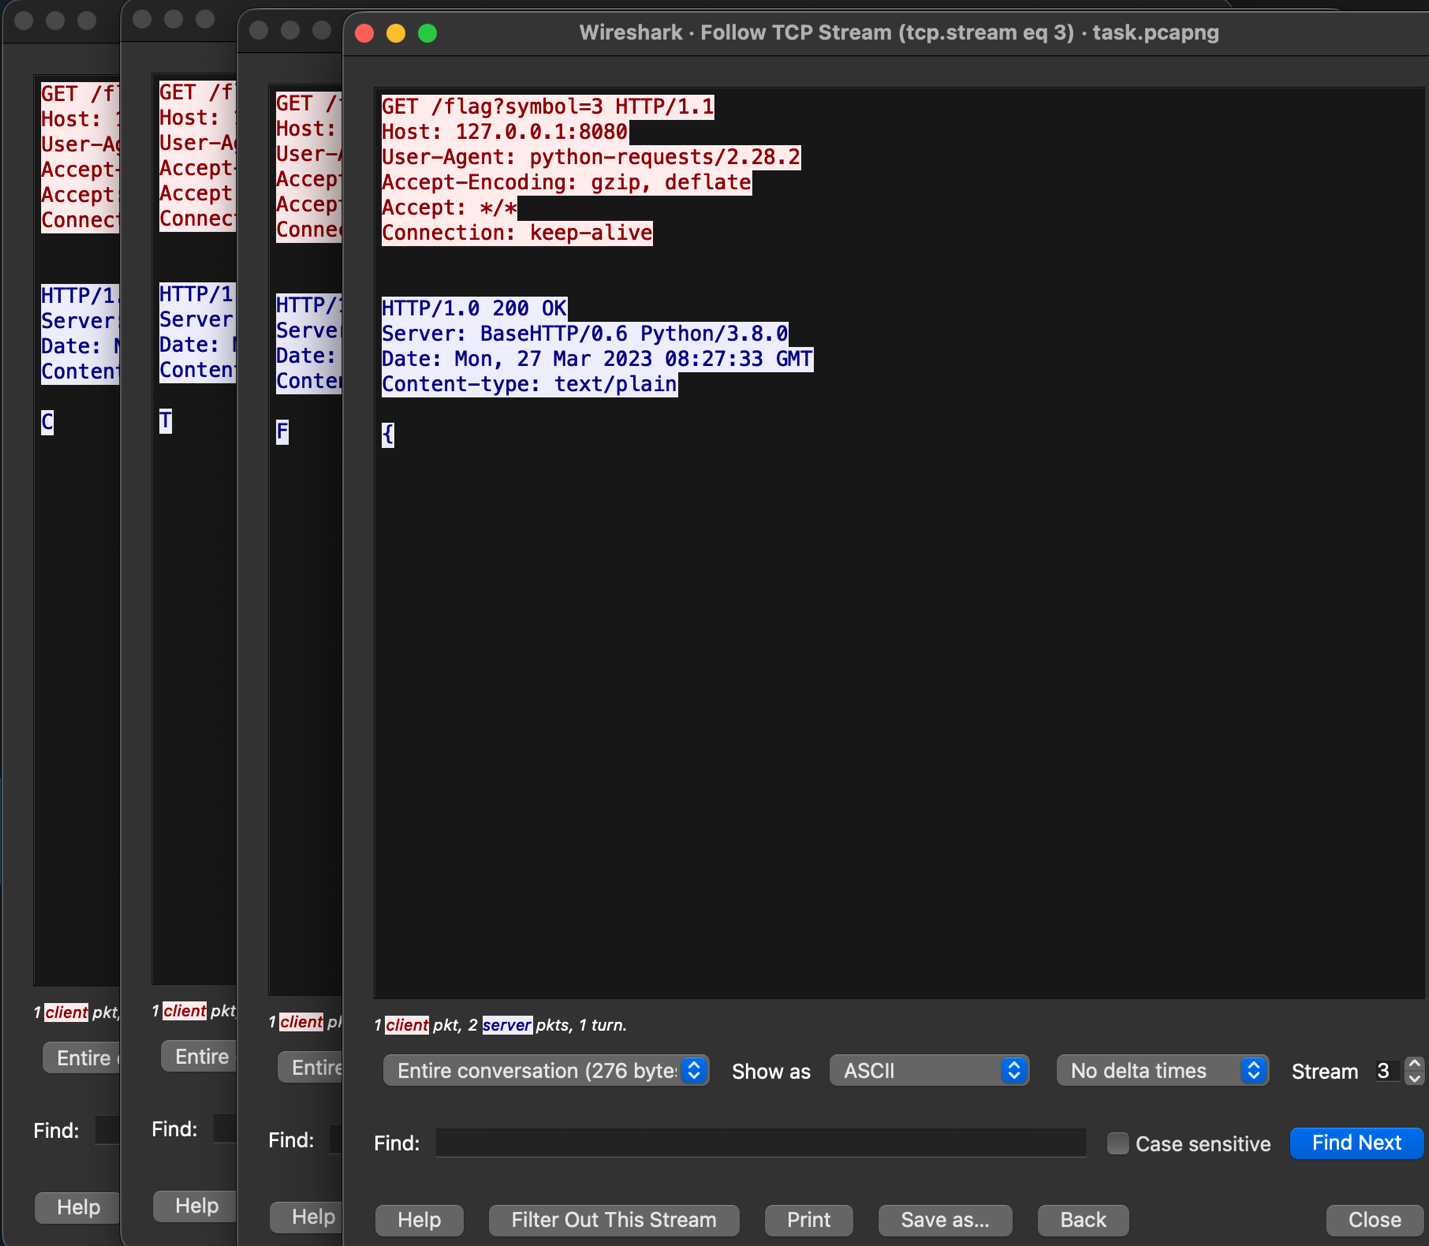
Теперь берём и ПКМом прожимаем по каждому событию (Follow → TCP Stream) и видим интересную закономерность:
В каждом ответе — ровно один символ, ни буквой больше. Вот это и есть вся таска: взломщик, видимо, гордился собой, когда раскидал флаг по одному байту на запрос (во, долбо3б). Только вот данные открытым текстом п1здец как пахнут: ни шифрования, ни кодирования, ни шага в сторону — просто ходи по порядку symbol=0..21 и собирай, как в детском конструкторе.
Ну и всё, е6ать, додр4чиваете флаг и спускаете на платформу.
Если вы нашли опечатку или ошибку, пожалуйста, выделите фрагмент текста и нажмите Ctrl+Enter
Понравилась статья? Добавь в избранное, чтобы можно было перечитать ещё раз.
Поиск статей
Ничего не нашлось, попробуй поискать что-то другое